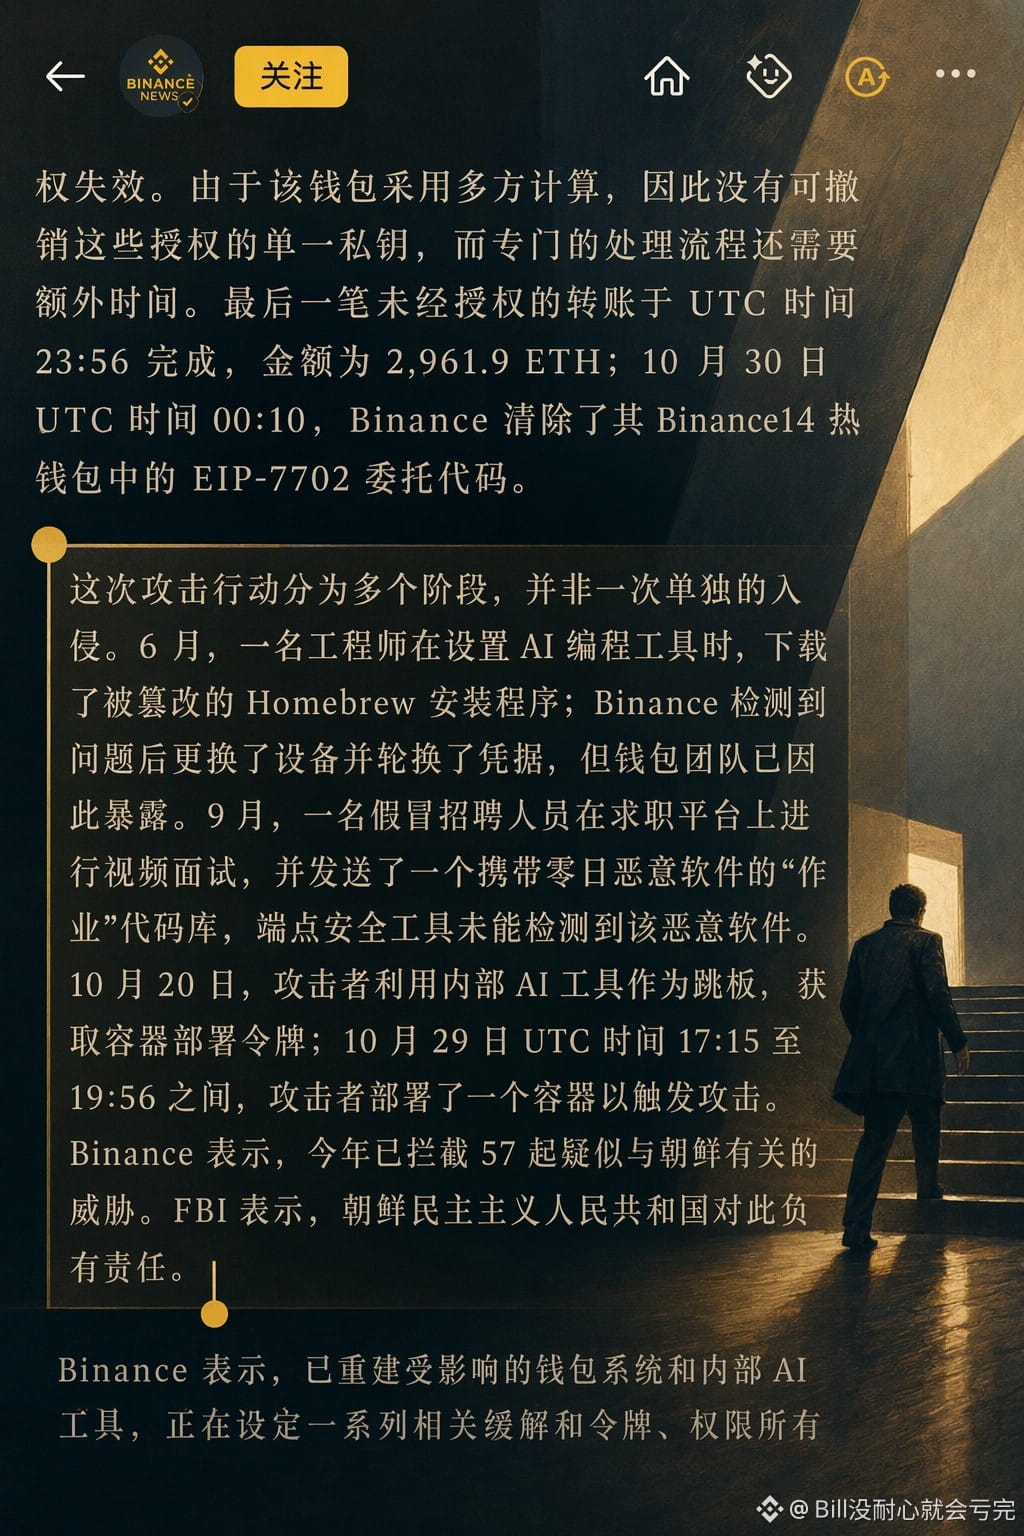
Pemicu serangan terhadap Binance kali ini ternyata seorang karyawan yang memasang paket perangkat lunak kiriman pihak lain di komputer kantor saat menjalani wawancara kerja setelah pindah perusahaan. Soal apakah pihak perekrut itu asli atau bukan, kesampingkan dulu—memasang program tak dikenal di komputer kantor saja sudah sangat berbahaya.
Setelah trojan ditanamkan, karyawan itu sama sekali tidak menyadarinya. Peretas memperoleh akses, tetapi baru beraksi sebulan kemudian. Mereka benar-benar sabar menunggu selama sebulan 😅
Ke depannya, akses karyawan bursa dan pemantauan komputer mungkin akan diperketat. Komputer juga perlu lebih cepat mengenali, melaporkan, dan memblokir program mencurigakan. Tim dompet Binance sebelumnya berkembang terlalu cepat dan terlalu mulus. Mungkin kali ini mereka perlu memperlambat langkah dan meninjau ulang proses-proses terkait.
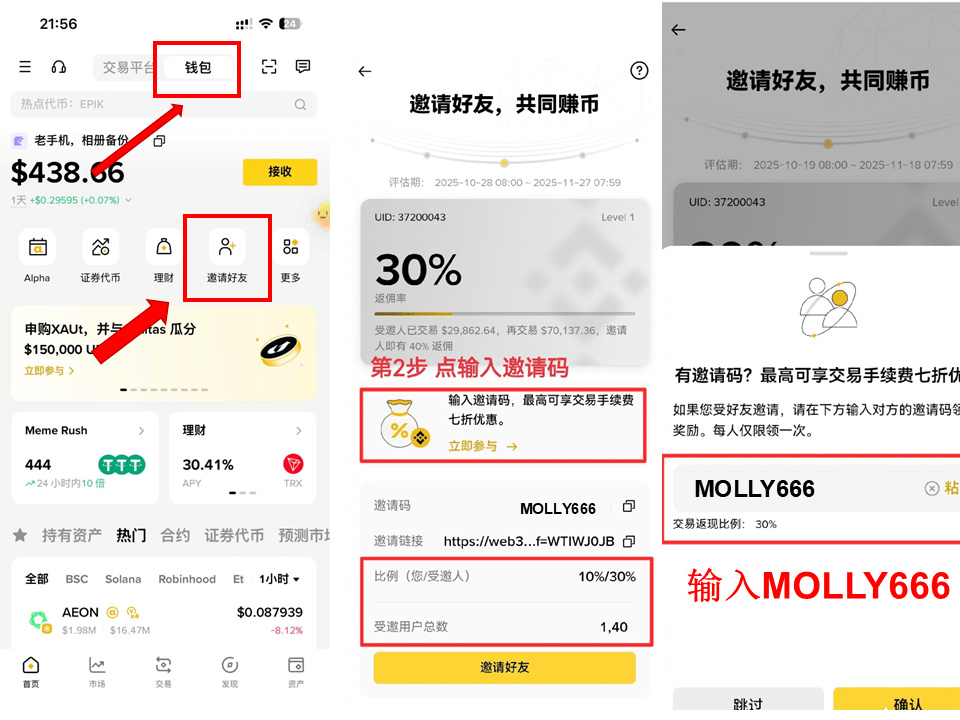
Kode undangan Dompet Binance: MOLLY666
Setelah trojan ditanamkan, karyawan itu sama sekali tidak menyadarinya. Peretas memperoleh akses, tetapi baru beraksi sebulan kemudian. Mereka benar-benar sabar menunggu selama sebulan 😅
Ke depannya, akses karyawan bursa dan pemantauan komputer mungkin akan diperketat. Komputer juga perlu lebih cepat mengenali, melaporkan, dan memblokir program mencurigakan. Tim dompet Binance sebelumnya berkembang terlalu cepat dan terlalu mulus. Mungkin kali ini mereka perlu memperlambat langkah dan meninjau ulang proses-proses terkait.
Kode undangan Dompet Binance: MOLLY666