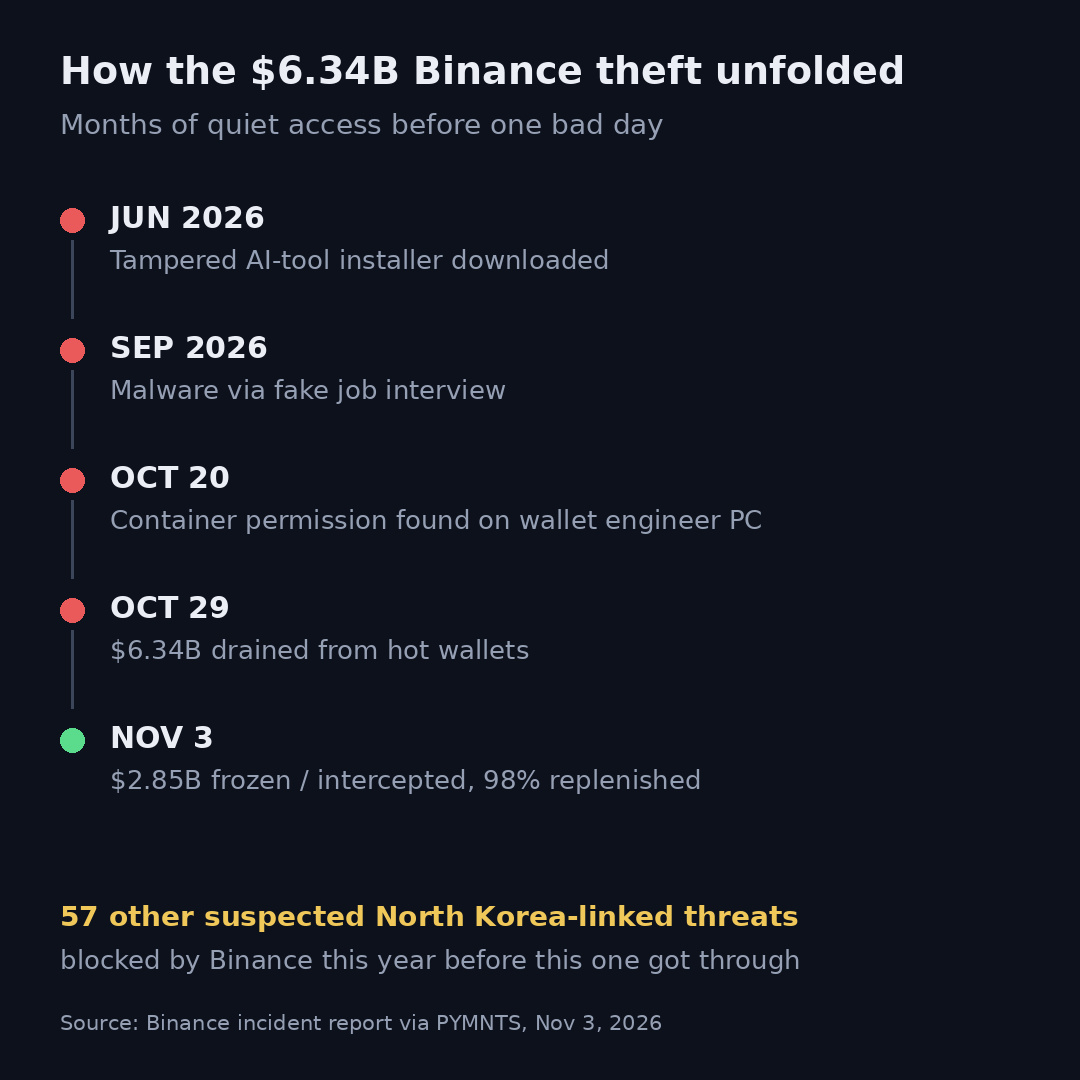
Binance menerbitkan laporan insidennya sendiri minggu ini tentang pencurian senilai $6,34 miliar, dan linimasa kejadiannya yang paling membekas bagi saya — bukan jumlahnya.
Ini bukan aksi pembobolan dan kabur begitu saja. Menurut laporan tersebut (via PYMNTS, 3 Nov): pada Juni, seorang insinyur tim dompet mengunduh installer yang telah dimodifikasi saat menyiapkan alat AI populer untuk menulis kode. Pada September, insinyur kedua didekati melalui platform lowongan kerja tepercaya dan mengunduh malware yang disembunyikan dalam “tugas” pemrograman dari wawancara kerja palsu. Pada 20 Okt, para penyerang menemukan izin penerapan kontainer di komputer insinyur dompet lainnya. Pada 29 Okt, mereka menggunakan kredensial curian untuk menerapkan kontainer dan menguras dompet panas. Binance mengatakan pihaknya telah memblokir 57 upaya lain yang dicurigai terkait Korea Utara tahun ini — inilah satu upaya yang berhasil menembus pertahanan.
Upaya pemulihannya juga nyata: sekitar $2,85 miliar telah dibekukan atau dicegat sejauh ini, 98% token yang terdampak telah diganti, pengguna ditanggung sepenuhnya menggunakan dana cadangan darurat dan dana perusahaan Binance, dan penarikan dana kembali dibuka secara bertahap.
Menurut saya, bagian yang paling mengerikan bukanlah besarnya jumlah, melainkan lamanya akses itu berlangsung — berbulan-bulan akses diam-diam sebelum satu hari yang buruk. Dan titik masuknya patut membuat setiap pengembang di dunia kripto khawatir: installer alat AI yang telah disusupi. Jika tim Anda mengunduh alat pemrograman, periksa sumbernya seperti Anda memeriksa unduhan dompet.
Dan pelajaran lama itu kembali berlaku: saldo di bursa adalah saldo untuk trading, bukan brankas — baik Anda menyimpan BTC maupun aset lainnya. Jika aset itu tidak perlu berada di bursa untuk diperdagangkan, seharusnya aset itu tidak disimpan di sana.
Apakah kejadian Oktober mengubah tempat Anda menyimpan aset, atau Anda masih menyimpan sebagian besar aset di bursa? $BTC
Ini bukan aksi pembobolan dan kabur begitu saja. Menurut laporan tersebut (via PYMNTS, 3 Nov): pada Juni, seorang insinyur tim dompet mengunduh installer yang telah dimodifikasi saat menyiapkan alat AI populer untuk menulis kode. Pada September, insinyur kedua didekati melalui platform lowongan kerja tepercaya dan mengunduh malware yang disembunyikan dalam “tugas” pemrograman dari wawancara kerja palsu. Pada 20 Okt, para penyerang menemukan izin penerapan kontainer di komputer insinyur dompet lainnya. Pada 29 Okt, mereka menggunakan kredensial curian untuk menerapkan kontainer dan menguras dompet panas. Binance mengatakan pihaknya telah memblokir 57 upaya lain yang dicurigai terkait Korea Utara tahun ini — inilah satu upaya yang berhasil menembus pertahanan.
Upaya pemulihannya juga nyata: sekitar $2,85 miliar telah dibekukan atau dicegat sejauh ini, 98% token yang terdampak telah diganti, pengguna ditanggung sepenuhnya menggunakan dana cadangan darurat dan dana perusahaan Binance, dan penarikan dana kembali dibuka secara bertahap.
Menurut saya, bagian yang paling mengerikan bukanlah besarnya jumlah, melainkan lamanya akses itu berlangsung — berbulan-bulan akses diam-diam sebelum satu hari yang buruk. Dan titik masuknya patut membuat setiap pengembang di dunia kripto khawatir: installer alat AI yang telah disusupi. Jika tim Anda mengunduh alat pemrograman, periksa sumbernya seperti Anda memeriksa unduhan dompet.
Dan pelajaran lama itu kembali berlaku: saldo di bursa adalah saldo untuk trading, bukan brankas — baik Anda menyimpan BTC maupun aset lainnya. Jika aset itu tidak perlu berada di bursa untuk diperdagangkan, seharusnya aset itu tidak disimpan di sana.
Apakah kejadian Oktober mengubah tempat Anda menyimpan aset, atau Anda masih menyimpan sebagian besar aset di bursa? $BTC