Kripto: Peretasan Binance berawal dari wawancara kerja palsu
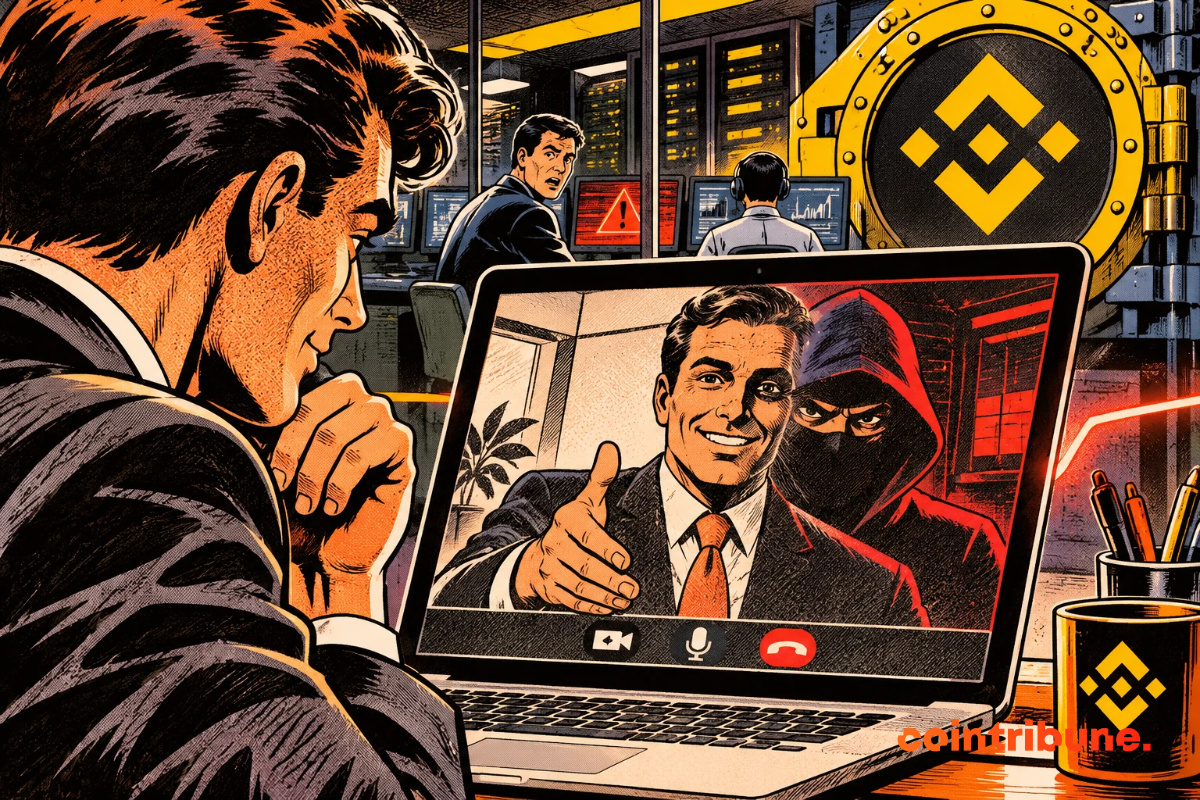
Wawancara kerja palsu memungkinkan para peretas menginfeksi komputer seorang insinyur Binance sebelum pencurian senilai 6,34 miliar dolar pada 29 Oktober 2026. Dalam laporan yang diterbitkan pada 3 November, bursa kripto tersebut menguraikan infiltrasi yang dipersiapkan selama berbulan-bulan, dengan perangkat lunak berbahaya, kredensial curian, dan penyalahgunaan alat kecerdasan buatan internal.
Seorang insinyur mengunduh latihan pemrograman yang terinfeksi setelah menjalani dua wawancara palsu.
Para penyerang menggunakan alat AI internal dan kredensial deployment yang dicuri.
Binance menyatakan telah memulihkan 98% aset yang terdampak serta memblokir atau mencegat dana senilai 2,85 miliar dolar.
Perekrutan palsu memungkinkan infiltrasi ke Binance
Penyelidikan mengungkap operasi yang jauh lebih panjang daripada perkiraan sebelumnya. Setelah peretasan Binance yang dikaitkan dengan peretas Korea Utara, platform tersebut merekonstruksi rangkaian kejadian yang dimulai pada Juni 2026, empat bulan sebelum pencurian.
Seorang insinyur yang bertanggung jawab atas operasi dompet saat itu mengunduh penginstal Homebrew yang telah dimodifikasi saat mencari alat pemrograman berbantuan AI.
Homebrew adalah pengelola paket yang umum digunakan oleh pengembang macOS dan Linux.
Binance mendeteksi anomali tersebut, mengganti komputer karyawan itu, dan memperbarui kredensial yang terdampak. Namun, para peretas telah memperoleh informasi tentang tugasnya dan rekan-rekannya.
Operasi kedua dimulai pada September.
Insinyur lain menerima tawaran pekerjaan melalui platform perekrutan yang sah. Perekrut yang mengaku-ngaku itu memperkenalkan diri sebagai manajer proyek di sebuah perusahaan.
$BNB
$LINK
$MACI.US
#hakeo
Wawancara kerja palsu memungkinkan para peretas menginfeksi komputer seorang insinyur Binance sebelum pencurian senilai 6,34 miliar dolar pada 29 Oktober 2026. Dalam laporan yang diterbitkan pada 3 November, bursa kripto tersebut menguraikan infiltrasi yang dipersiapkan selama berbulan-bulan, dengan perangkat lunak berbahaya, kredensial curian, dan penyalahgunaan alat kecerdasan buatan internal.
Seorang insinyur mengunduh latihan pemrograman yang terinfeksi setelah menjalani dua wawancara palsu.
Para penyerang menggunakan alat AI internal dan kredensial deployment yang dicuri.
Binance menyatakan telah memulihkan 98% aset yang terdampak serta memblokir atau mencegat dana senilai 2,85 miliar dolar.
Perekrutan palsu memungkinkan infiltrasi ke Binance
Penyelidikan mengungkap operasi yang jauh lebih panjang daripada perkiraan sebelumnya. Setelah peretasan Binance yang dikaitkan dengan peretas Korea Utara, platform tersebut merekonstruksi rangkaian kejadian yang dimulai pada Juni 2026, empat bulan sebelum pencurian.
Seorang insinyur yang bertanggung jawab atas operasi dompet saat itu mengunduh penginstal Homebrew yang telah dimodifikasi saat mencari alat pemrograman berbantuan AI.
Homebrew adalah pengelola paket yang umum digunakan oleh pengembang macOS dan Linux.
Binance mendeteksi anomali tersebut, mengganti komputer karyawan itu, dan memperbarui kredensial yang terdampak. Namun, para peretas telah memperoleh informasi tentang tugasnya dan rekan-rekannya.
Operasi kedua dimulai pada September.
Insinyur lain menerima tawaran pekerjaan melalui platform perekrutan yang sah. Perekrut yang mengaku-ngaku itu memperkenalkan diri sebagai manajer proyek di sebuah perusahaan.
$BNB
$LINK
$MACI.US
#hakeo