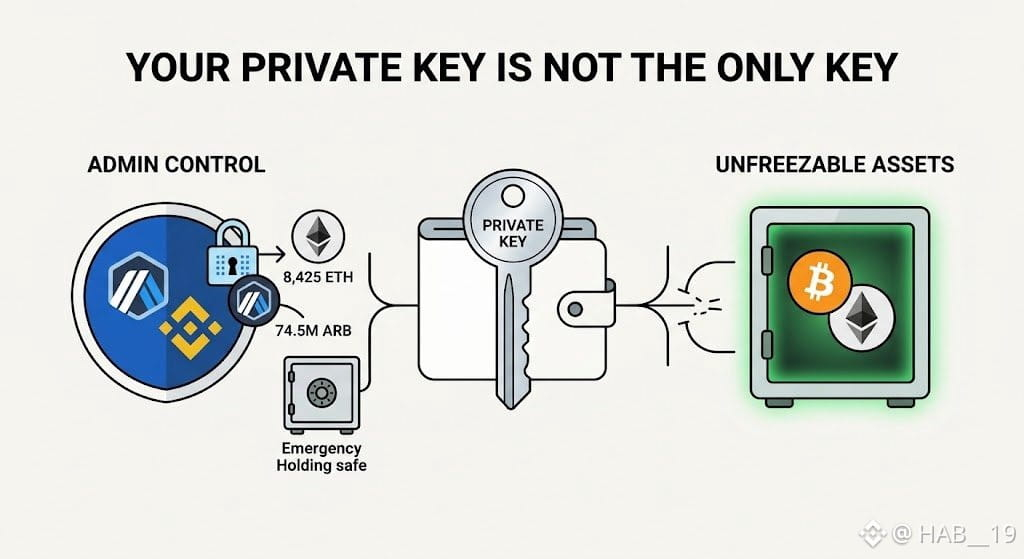
🔐 Orang-orang di dunia kripto selalu diberi tahu bahwa jika tidak ada yang mencuri frasa pemulihan 12 kata mereka (kunci pribadi), tidak seorang pun dapat memindahkan atau membekukan koin di dalam dompet pribadi mereka 👛🛡️
🚨 Pada 30 Oktober 2026, setelah eksploitasi @binance, Dewan Keamanan @arbitrum menggunakan pemungutan suara darurat 9-dari-12 untuk memperbarui sementara kontrak Ethereum Inbox-nya, memindahkan 8,425 ETH dan 74,559,805.2 ARB (sekitar $30.5M) dari dompet yang terkait dengan peretas ke alamat penyimpanan yang dibekukan tanpa kunci pribadi peretas, lalu memulihkan kode aslinya (seperti disoroti oleh @Elikrypt) ⚙️🔒
🛑 Jaringan dan Protokol Utama dengan Kunci Admin atau Tombol Pembekuan
🔶 L2 besar seperti @arbitrum, @Optimism, @base, @zksync, @Starknet, @LineaBuild, dan @Scroll_ZKP memiliki dewan darurat yang dapat meningkatkan kode atau menjeda bridge.
🔷 Stablecoin terpusat seperti @Tether, @circle (USDC), dan @Paxos (PYUSD, PAXG) memiliki daftar hitam dompet bawaan.
🔸 Token khusus di @solana, @SuiNetwork, dan @Aptos memungkinkan pembuatnya tetap mengaktifkan tombol pembekuan, sementara validator @SuiNetwork juga membekukan $162M setelah peretasan @CetusProtocol pada 2025.
🔹 Aplikasi DeFi dan bridge yang dapat ditingkatkan seperti @aave, @wormhole (13-dari-19 Guardian), @LayerZero_Core, @chainlink CCIP, dan modul tambahan @safe (@gnosispay kehilangan $1.5M akibat bug modul pada Juni 2026) bergantung pada aturan admin atau verifikator.
🟢 Apa yang Tidak Bisa Dibekukan atau Dikendalikan Siapa Pun
🟩 Koin Layer-1 asli yang disimpan di jaringan asalnya, termasuk @Bitcoin (BTC), @ethereum (ETH mainnet), @litecoin (LTC), @dogecoin (DOGE), dan @monero (XMR), tidak memiliki kunci admin atau tombol pembekuan.
🟦 Kontrak DeFi yang tidak dapat diubah seperti pool swap inti @Uniswap (V1, V2, V3) dan @LiquityProtocol V1 (LUSD) memiliki kode yang dikunci secara permanen dan tidak dapat diubah atau dibekukan oleh tim mana pun.
Kontrol dapat dibenarkan dalam pemulihan
🚨 Pada 30 Oktober 2026, setelah eksploitasi @binance, Dewan Keamanan @arbitrum menggunakan pemungutan suara darurat 9-dari-12 untuk memperbarui sementara kontrak Ethereum Inbox-nya, memindahkan 8,425 ETH dan 74,559,805.2 ARB (sekitar $30.5M) dari dompet yang terkait dengan peretas ke alamat penyimpanan yang dibekukan tanpa kunci pribadi peretas, lalu memulihkan kode aslinya (seperti disoroti oleh @Elikrypt) ⚙️🔒
🛑 Jaringan dan Protokol Utama dengan Kunci Admin atau Tombol Pembekuan
🔶 L2 besar seperti @arbitrum, @Optimism, @base, @zksync, @Starknet, @LineaBuild, dan @Scroll_ZKP memiliki dewan darurat yang dapat meningkatkan kode atau menjeda bridge.
🔷 Stablecoin terpusat seperti @Tether, @circle (USDC), dan @Paxos (PYUSD, PAXG) memiliki daftar hitam dompet bawaan.
🔸 Token khusus di @solana, @SuiNetwork, dan @Aptos memungkinkan pembuatnya tetap mengaktifkan tombol pembekuan, sementara validator @SuiNetwork juga membekukan $162M setelah peretasan @CetusProtocol pada 2025.
🔹 Aplikasi DeFi dan bridge yang dapat ditingkatkan seperti @aave, @wormhole (13-dari-19 Guardian), @LayerZero_Core, @chainlink CCIP, dan modul tambahan @safe (@gnosispay kehilangan $1.5M akibat bug modul pada Juni 2026) bergantung pada aturan admin atau verifikator.
🟢 Apa yang Tidak Bisa Dibekukan atau Dikendalikan Siapa Pun
🟩 Koin Layer-1 asli yang disimpan di jaringan asalnya, termasuk @Bitcoin (BTC), @ethereum (ETH mainnet), @litecoin (LTC), @dogecoin (DOGE), dan @monero (XMR), tidak memiliki kunci admin atau tombol pembekuan.
🟦 Kontrak DeFi yang tidak dapat diubah seperti pool swap inti @Uniswap (V1, V2, V3) dan @LiquityProtocol V1 (LUSD) memiliki kode yang dikunci secara permanen dan tidak dapat diubah atau dibekukan oleh tim mana pun.
Kontrol dapat dibenarkan dalam pemulihan