#Новости
🙁 Хакеры взломали Binance, заманив сотрудника биржи на фальшивое собеседование.
Хронология событий:
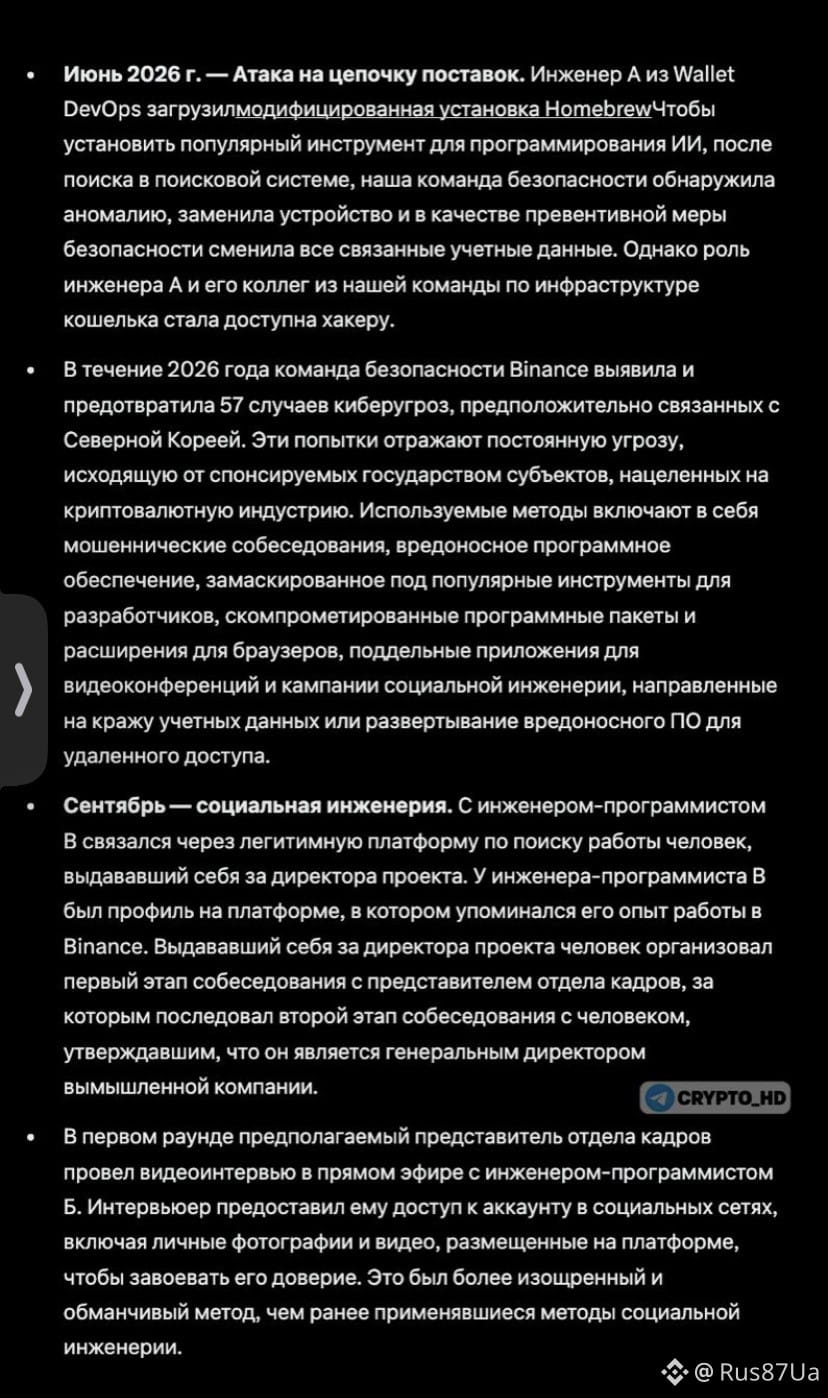
→ Июнь: инженер Binance загрузил вредоносную версию Homebrew при попытке установить AI-инструмент. Служба безопасности обнаружила угрозу, заменила устройство и сменила учетные данные, хакеры получили информацию о сотрудниках команды инфраструктуры кошельков.
→ Сентябрь: хакеры связались с другим инженером Binance через платформу поиска работы, представившись руководителями вымышленной компании. После двух этапов собеседования сотруднику предложили скачать тестовое задание с вредоносным кодом на рабочий компьютер.
→ Сентябрь: вредоносная программа заменила компонент инструмента разработки pyenv, установила связь с сервером хакеров и скрыла следы заражения. Системы защиты не обнаружили угрозу.
→ 20 октября: через взломанный компьютер инженера и внутренний AI-инструмент Binance хакеры получили доступ к устройствам еще двух сотрудников. На его компьютере обнаружили токен, позволяющий развертывать программные контейнеры.
→ 29 октября: хакеры вошли в систему через компьютер третьего инженера, использовали украденные учетные данны
🙁 Хакеры взломали Binance, заманив сотрудника биржи на фальшивое собеседование.
Хронология событий:
→ Июнь: инженер Binance загрузил вредоносную версию Homebrew при попытке установить AI-инструмент. Служба безопасности обнаружила угрозу, заменила устройство и сменила учетные данные, хакеры получили информацию о сотрудниках команды инфраструктуры кошельков.
→ Сентябрь: хакеры связались с другим инженером Binance через платформу поиска работы, представившись руководителями вымышленной компании. После двух этапов собеседования сотруднику предложили скачать тестовое задание с вредоносным кодом на рабочий компьютер.
→ Сентябрь: вредоносная программа заменила компонент инструмента разработки pyenv, установила связь с сервером хакеров и скрыла следы заражения. Системы защиты не обнаружили угрозу.
→ 20 октября: через взломанный компьютер инженера и внутренний AI-инструмент Binance хакеры получили доступ к устройствам еще двух сотрудников. На его компьютере обнаружили токен, позволяющий развертывать программные контейнеры.
→ 29 октября: хакеры вошли в систему через компьютер третьего инженера, использовали украденные учетные данны