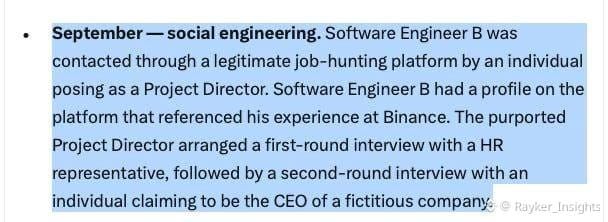
Serangan itu tidak dimulai dengan kode. Serangan itu dimulai dengan wawancara kerja palsu.
Binance mengungkapkan bagaimana para peretas secara bertahap menyusup ke infrastruktur dompetnya melalui operasi bertahap.
Berikut kronologinya:
Juni: Malware yang menyamar sebagai alat pengembangan AI membocorkan informasi tentang tim dompet Binance.
September: Para peretas menyamar sebagai perekrut dan menggunakan wawancara palsu untuk mengelabui seorang insinyur lain agar mengunduh malware.
20 Oktober: Mereka mengeksploitasi komputer yang telah disusupi dan alat AI internal untuk mengakses lebih banyak insinyur.
29 Oktober: Kredensial yang dicuri dan izin penerapan digunakan untuk mengganggu operasi penandatanganan dompet internal.
Ada satu hal yang menonjol: Binance mengatakan bahwa tim keamanannya mendeteksi dan mencegah 57 serangan siber yang diduga terkait Korea Utara pada 2026.
Namun, insiden ini menunjukkan betapa sulitnya menghadapi rekayasa sosial yang canggih.
Kesimpulan saya:
Keamanan blockchain bukan hanya soal melindungi kunci privat dan kontrak pintar.
Keamanan juga berarti melindungi orang, perangkat, kredensial, dan izin akses internal.
Tautan terlemah dalam sistem yang sangat aman mungkin bukan teknologinya sendiri.
Bisa jadi, manusialah yang berada di balik papan ketik.
$BNB #CryptoSecurity #CyberSecurity
Binance mengungkapkan bagaimana para peretas secara bertahap menyusup ke infrastruktur dompetnya melalui operasi bertahap.
Berikut kronologinya:
Juni: Malware yang menyamar sebagai alat pengembangan AI membocorkan informasi tentang tim dompet Binance.
September: Para peretas menyamar sebagai perekrut dan menggunakan wawancara palsu untuk mengelabui seorang insinyur lain agar mengunduh malware.
20 Oktober: Mereka mengeksploitasi komputer yang telah disusupi dan alat AI internal untuk mengakses lebih banyak insinyur.
29 Oktober: Kredensial yang dicuri dan izin penerapan digunakan untuk mengganggu operasi penandatanganan dompet internal.
Ada satu hal yang menonjol: Binance mengatakan bahwa tim keamanannya mendeteksi dan mencegah 57 serangan siber yang diduga terkait Korea Utara pada 2026.
Namun, insiden ini menunjukkan betapa sulitnya menghadapi rekayasa sosial yang canggih.
Kesimpulan saya:
Keamanan blockchain bukan hanya soal melindungi kunci privat dan kontrak pintar.
Keamanan juga berarti melindungi orang, perangkat, kredensial, dan izin akses internal.
Tautan terlemah dalam sistem yang sangat aman mungkin bukan teknologinya sendiri.
Bisa jadi, manusialah yang berada di balik papan ketik.
$BNB #CryptoSecurity #CyberSecurity