Saya membaca laporan tentang peretasan Binance dua kali. Angka 6,3 miliar dolar itu cuma saya lihat sekilas. Yang membuat saya berhenti membaca adalah bagaimana Engineer B bisa terjebak.
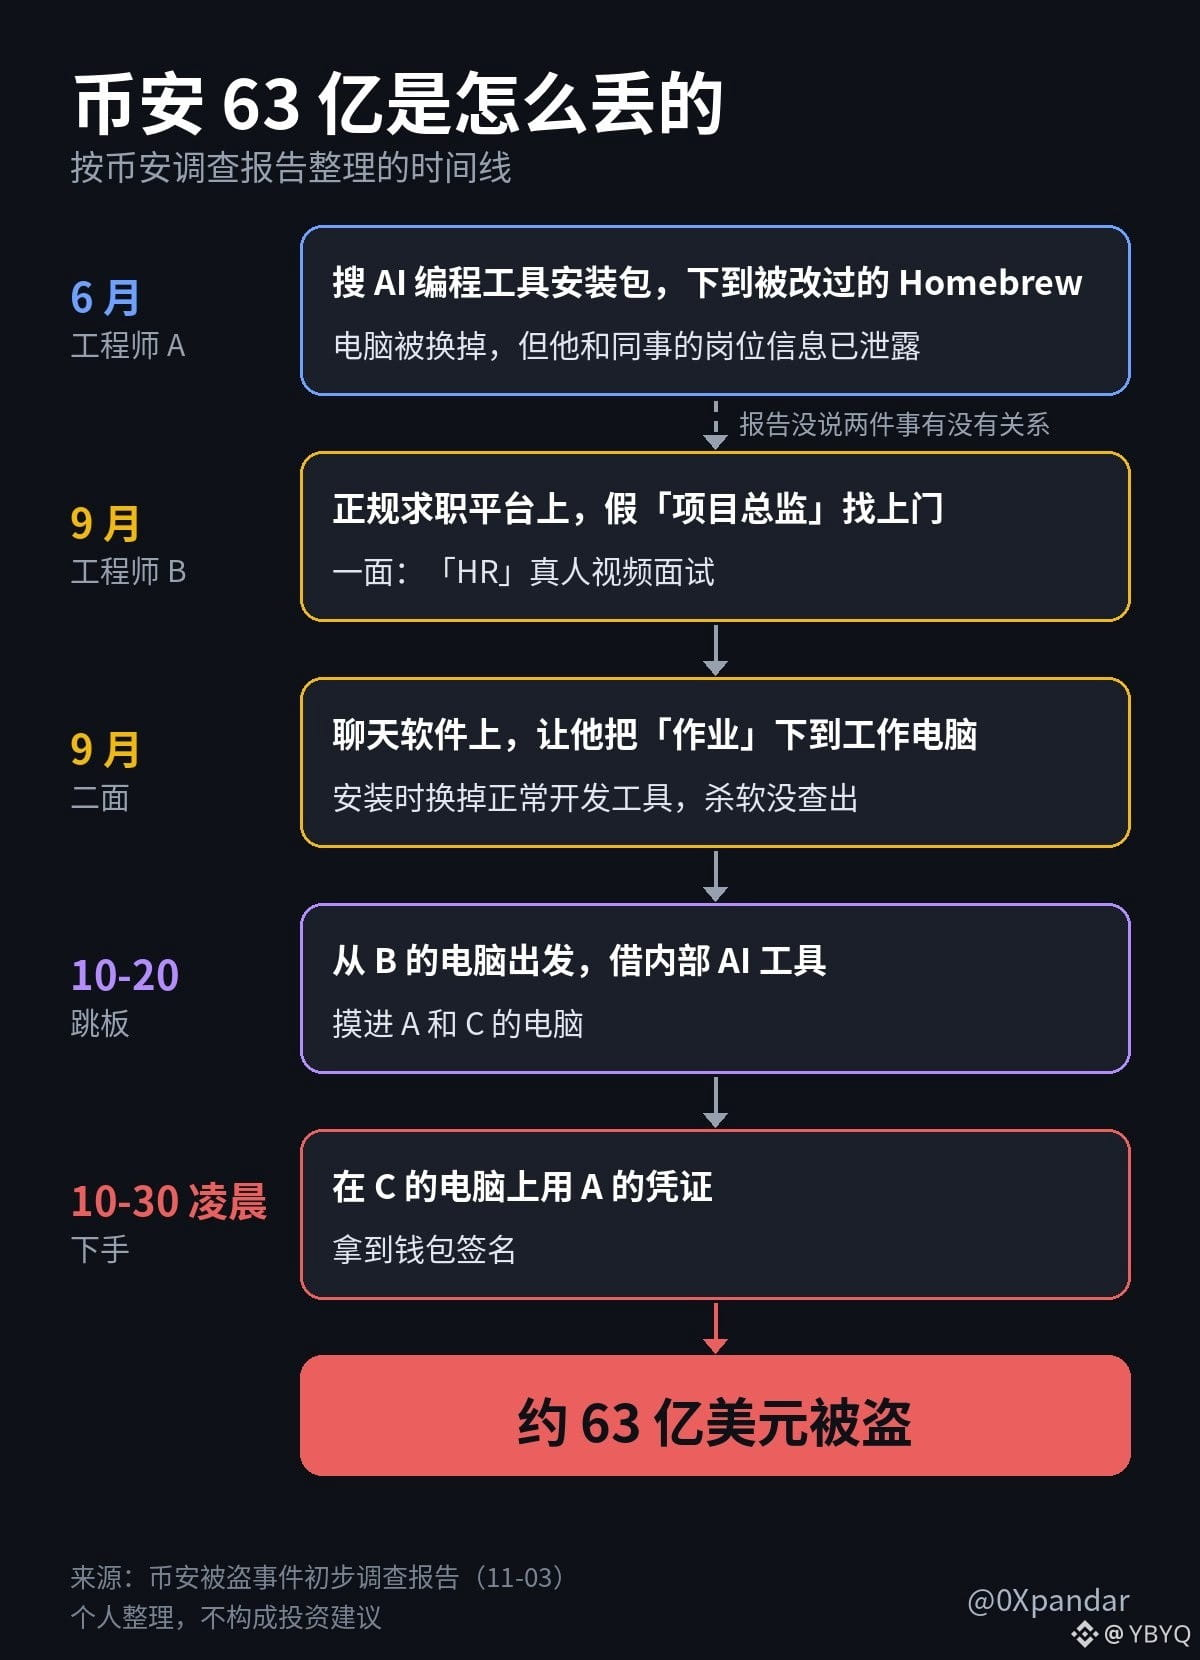
Di sebuah platform pencarian kerja yang tepercaya, ia dihubungi oleh seseorang yang mengaku sebagai “direktur proyek”. Tahap pertama adalah wawancara video langsung dengan HR. Orang itu bahkan menunjukkan akun media sosialnya, yang penuh dengan foto-foto kesehariannya.
Tahap kedua beralih ke aplikasi chat. Menjelang akhir, orang itu meminta B mengunduh sebuah “tugas” ke komputer kerjanya. Kodenya langsung berjalan saat dipasang, diam-diam mengganti salah satu alat pengembangan yang sah di komputernya dengan versi berbahaya. Antivirus tidak mendeteksinya.
Engineer A yang lain sudah lebih dulu menjadi korban pada bulan Juni. Ia ingin memasang alat pemrograman AI, lalu mencari paket instalasinya lewat mesin pencari. Yang ia unduh ternyata paket instalasi Homebrew yang telah dimodifikasi. Tim keamanan segera mengetahui bahwa komputer itu telah disusupi, tetapi informasi jabatan A dan rekan-rekannya sudah bocor ke pihak tersebut. Saya menduga B menjadi sasaran dengan cara yang sama.
Pada 20 Oktober, peretas menggunakan komputer B sebagai batu loncatan, lalu memanfaatkan alat AI internal untuk menyusup ke komputer A dan Engineer C lainnya. Dini hari 30 Oktober, mereka menggunakan kredensial A untuk melacak akses hingga ke penandatanganan dompet.
Setelah membaca semuanya, reaksi pertama saya adalah: orang-orang di dunia kripto berhadapan dengan hal seperti ini setiap hari, hanya saja istilahnya berbeda.
Di dunia kripto, wawancara berubah menjadi “kerja sama proyek”, “undangan uji coba terbatas”, atau “perekrutan duta”. Polanya persis sama: mengobrol dulu sampai akrab, lalu meminta kita mengunduh versi uji coba, menjalankan skrip, atau memasang aplikasi rapat tertentu.
Saya sendiri pernah menerima DM seperti ini: [tangkapan layar DM mencurigakan + apa yang diminta pihak tersebut untuk dipasang]
Binance sendiri mengatakan bahwa tahun ini mereka telah menggagalkan 57 serangan yang diduga berasal dari Korea Utara. Modusnya mencakup wawancara palsu, malware yang menyamar sebagai alat pengembangan, ekstensi browser yang telah dimodifikasi, dan aplikasi rapat video palsu.
57 serangan berhasil digagalkan, tetapi satu saja yang lolos berarti 6,3 miliar dolar.
Jadi setelah membaca laporan itu, saya juga memeriksa komputer sendiri: [apa yang Anda periksa, bagaimana cara memeriksanya, dan apa yang ditemukan]
Yuxian berkata, jangan cuma menertawakan para engineer itu karena dianggap terlalu lemah. Kita baru tahu betapa banyaknya tipu muslihat setelah diri sendiri diserang. Saya setuju. Seluruh tim keamanan Binance saja bisa menjadi korban, apalagi kita yang cuma sendirian. Jangan sampai lengah.
Saya sendiri berpegang pada tiga aturan:
1. Apa pun yang diminta orang lain untuk saya unduh, pasang, atau jalankan, tidak akan pernah saya sentuh di komputer atau ponsel yang digunakan untuk mengelola aset kripto.
2. Dompet, ekstensi, dan alat pengembangan hanya saya akses dari situs resminya. Alamatnya saya ketik sendiri atau gunakan bookmark yang sudah tersimpan. Saya tidak mengeklik hasil pencarian.
3. Kalau obrolan tentang “wawancara” atau “kerja sama” sampai meminta saya memasang aplikasi, menjalankan kode, atau berbagi layar, saya langsung mengakhirinya.
Perangkat untuk mengelola aset kripto hanya digunakan untuk itu. Yang Haipo dari ViaBTC mengkritik Binance; poin pertamanya adalah kegiatan menulis kode, mengobrol, dan berselancar di internet tidak dipisahkan dari lingkungan produksi. Kalau diterapkan pada kita, artinya gunakan satu perangkat untuk mengobrol dan mengunduh, lalu perangkat lain untuk menandatangani transaksi dan mentransfer dana. Ponsel lama pun bisa digunakan.
Satu lagi, video langsung dan akun yang penuh foto keseharian tidak membuktikan apa-apa. B terjebak karena hal ini. Untuk mengetahui apakah orang itu benar-benar tepercaya, lihat apa yang ia minta kita lakukan. Kalau ia meminta kita memasang sesuatu di komputer sendiri, hentikan saja obrolannya.
Kalau belakangan ini kamu juga menerima DM serupa, kirim tangkapan layarnya ke kolom komentar. Sensor dulu informasi sensitifnya, nanti saya bantu memeriksanya.
#PeringatanAgarTakTerjebak
#避坑提醒 #crypto #meme #BSC
Di sebuah platform pencarian kerja yang tepercaya, ia dihubungi oleh seseorang yang mengaku sebagai “direktur proyek”. Tahap pertama adalah wawancara video langsung dengan HR. Orang itu bahkan menunjukkan akun media sosialnya, yang penuh dengan foto-foto kesehariannya.
Tahap kedua beralih ke aplikasi chat. Menjelang akhir, orang itu meminta B mengunduh sebuah “tugas” ke komputer kerjanya. Kodenya langsung berjalan saat dipasang, diam-diam mengganti salah satu alat pengembangan yang sah di komputernya dengan versi berbahaya. Antivirus tidak mendeteksinya.
Engineer A yang lain sudah lebih dulu menjadi korban pada bulan Juni. Ia ingin memasang alat pemrograman AI, lalu mencari paket instalasinya lewat mesin pencari. Yang ia unduh ternyata paket instalasi Homebrew yang telah dimodifikasi. Tim keamanan segera mengetahui bahwa komputer itu telah disusupi, tetapi informasi jabatan A dan rekan-rekannya sudah bocor ke pihak tersebut. Saya menduga B menjadi sasaran dengan cara yang sama.
Pada 20 Oktober, peretas menggunakan komputer B sebagai batu loncatan, lalu memanfaatkan alat AI internal untuk menyusup ke komputer A dan Engineer C lainnya. Dini hari 30 Oktober, mereka menggunakan kredensial A untuk melacak akses hingga ke penandatanganan dompet.
Setelah membaca semuanya, reaksi pertama saya adalah: orang-orang di dunia kripto berhadapan dengan hal seperti ini setiap hari, hanya saja istilahnya berbeda.
Di dunia kripto, wawancara berubah menjadi “kerja sama proyek”, “undangan uji coba terbatas”, atau “perekrutan duta”. Polanya persis sama: mengobrol dulu sampai akrab, lalu meminta kita mengunduh versi uji coba, menjalankan skrip, atau memasang aplikasi rapat tertentu.
Saya sendiri pernah menerima DM seperti ini: [tangkapan layar DM mencurigakan + apa yang diminta pihak tersebut untuk dipasang]
Binance sendiri mengatakan bahwa tahun ini mereka telah menggagalkan 57 serangan yang diduga berasal dari Korea Utara. Modusnya mencakup wawancara palsu, malware yang menyamar sebagai alat pengembangan, ekstensi browser yang telah dimodifikasi, dan aplikasi rapat video palsu.
57 serangan berhasil digagalkan, tetapi satu saja yang lolos berarti 6,3 miliar dolar.
Jadi setelah membaca laporan itu, saya juga memeriksa komputer sendiri: [apa yang Anda periksa, bagaimana cara memeriksanya, dan apa yang ditemukan]
Yuxian berkata, jangan cuma menertawakan para engineer itu karena dianggap terlalu lemah. Kita baru tahu betapa banyaknya tipu muslihat setelah diri sendiri diserang. Saya setuju. Seluruh tim keamanan Binance saja bisa menjadi korban, apalagi kita yang cuma sendirian. Jangan sampai lengah.
Saya sendiri berpegang pada tiga aturan:
1. Apa pun yang diminta orang lain untuk saya unduh, pasang, atau jalankan, tidak akan pernah saya sentuh di komputer atau ponsel yang digunakan untuk mengelola aset kripto.
2. Dompet, ekstensi, dan alat pengembangan hanya saya akses dari situs resminya. Alamatnya saya ketik sendiri atau gunakan bookmark yang sudah tersimpan. Saya tidak mengeklik hasil pencarian.
3. Kalau obrolan tentang “wawancara” atau “kerja sama” sampai meminta saya memasang aplikasi, menjalankan kode, atau berbagi layar, saya langsung mengakhirinya.
Perangkat untuk mengelola aset kripto hanya digunakan untuk itu. Yang Haipo dari ViaBTC mengkritik Binance; poin pertamanya adalah kegiatan menulis kode, mengobrol, dan berselancar di internet tidak dipisahkan dari lingkungan produksi. Kalau diterapkan pada kita, artinya gunakan satu perangkat untuk mengobrol dan mengunduh, lalu perangkat lain untuk menandatangani transaksi dan mentransfer dana. Ponsel lama pun bisa digunakan.
Satu lagi, video langsung dan akun yang penuh foto keseharian tidak membuktikan apa-apa. B terjebak karena hal ini. Untuk mengetahui apakah orang itu benar-benar tepercaya, lihat apa yang ia minta kita lakukan. Kalau ia meminta kita memasang sesuatu di komputer sendiri, hentikan saja obrolannya.
Kalau belakangan ini kamu juga menerima DM serupa, kirim tangkapan layarnya ke kolom komentar. Sensor dulu informasi sensitifnya, nanti saya bantu memeriksanya.
#PeringatanAgarTakTerjebak
#避坑提醒 #crypto #meme #BSC