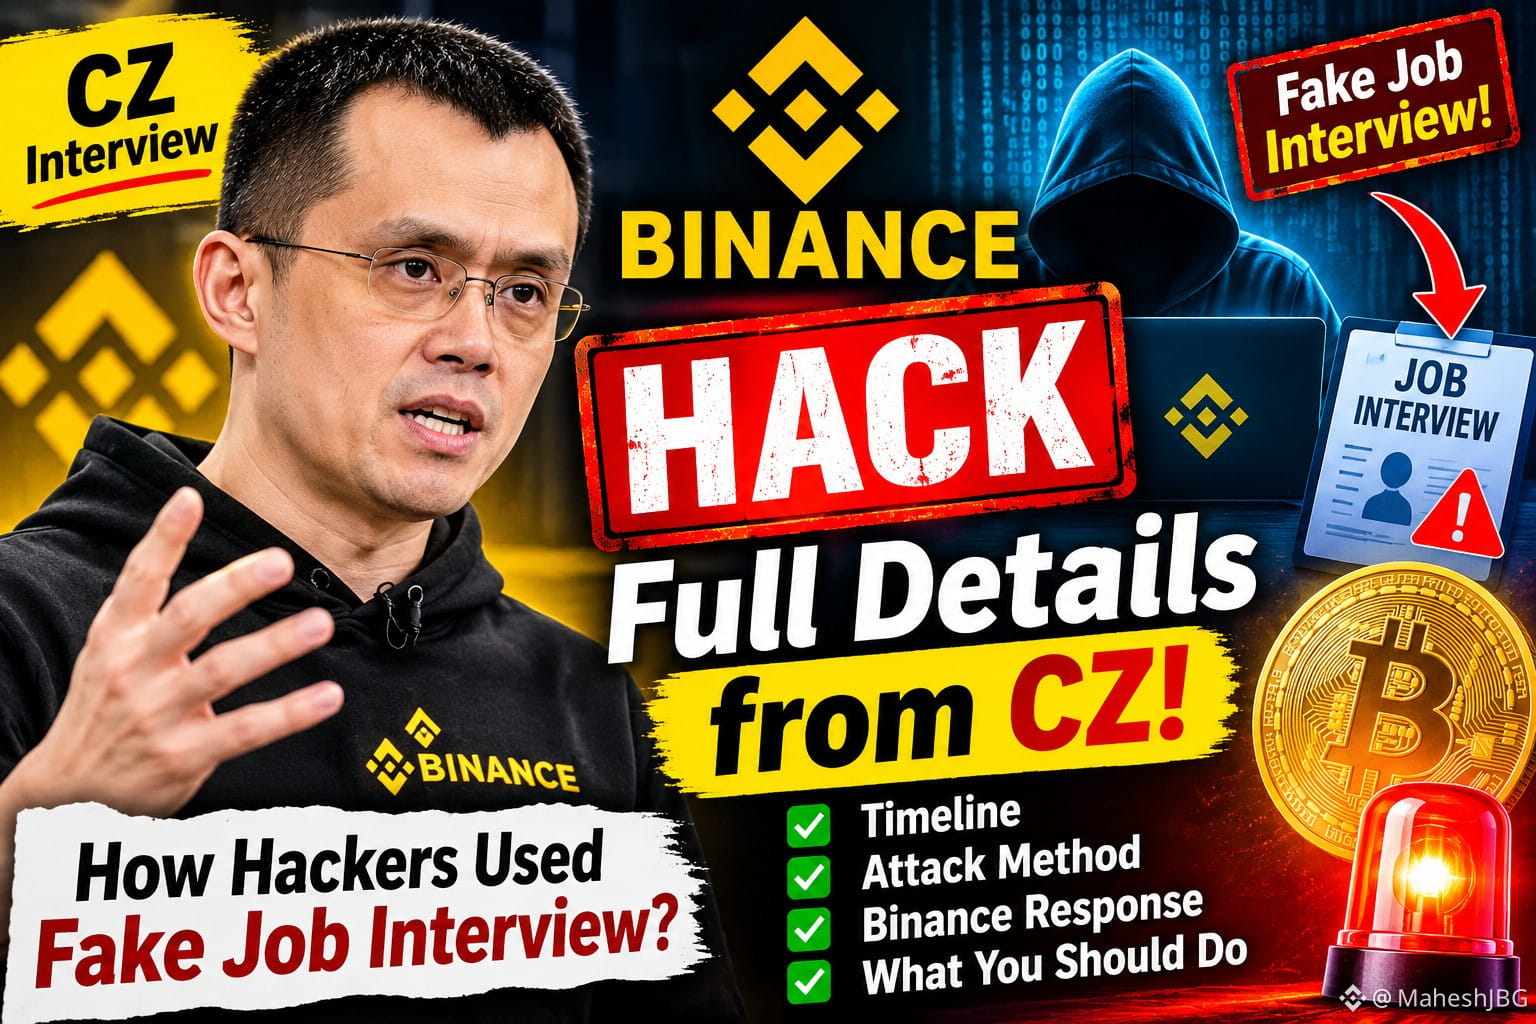
Menurut pengarahan Binance mengenai insiden tersebut dan pernyataan publik CZ, serangan itu bukan peretasan biasa—melainkan operasi rekayasa sosial yang sangat tertarget dan berlangsung selama berbulan-bulan.
Linimasa serangan
- Juni 2026: Seorang engineer mengunduh alat pengembang berbahaya yang menyamar sebagai perangkat lunak resmi. Malware tersebut memberi penyerang akses awal.
- September 2026: Engineer Binance lainnya dihubungi melalui wawancara kerja palsu. Selama proses wawancara, engineer tersebut diminta mengunduh dan menjalankan "penilaian teknis" yang diam-diam memasang malware.
- 20 Oktober: Penyerang menggunakan perangkat yang telah disusupi dan menyalahgunakan alat AI internal untuk memperluas akses di dalam sistem Binance.
- 29 Oktober: Dengan menggunakan kredensial yang dicuri, penyerang menjalankan skrip berbahaya dan menguras aset dari hot wallet yang terhubung ke internet dalam hitungan menit. Binance membekukan sekitar $2,8–3,0 miliar, tetapi secara keseluruhan sekitar $6,3 miliar dalam aset kripto terdampak.
Pernyataan CZ
Dalam wawancara pertamanya setelah insiden tersebut, CZ menekankan:
- Industri kripto harus bekerja sama lebih erat dalam hal keamanan.
- AI membantu penyerang maupun pihak yang bertahan, sehingga bursa perlu memperkuat deteksi berbasis AI.
- Bursa harus berbagi informasi intelijen ancaman dan membekukan aset curian lebih cepat di seluruh industri.
- Binance akan memberikan kompensasi kepada pengguna yang terdampak dan terus berinvestasi besar-besaran dalam keamanan siber.
Pelajaran bagi pengguna kripto
- Jangan pernah memasang perangkat lunak yang dikirim oleh perekrut atau pewawancara yang tidak dikenal.
- Jika memungkinkan, gunakan perangkat terpisah untuk pekerjaan dan aktivitas kripto.
- Aktifkan 2FA berbasis perangkat keras, bukan SMS.
- Verifikasi perekrut dan perusahaan sebelum mengunduh tes pemrograman atau tugas.
- Waspadai tawaran pekerjaan yang tidak diminta melalui LinkedIn atau Telegram.
$BNB $ETH $XRP
Linimasa serangan
- Juni 2026: Seorang engineer mengunduh alat pengembang berbahaya yang menyamar sebagai perangkat lunak resmi. Malware tersebut memberi penyerang akses awal.
- September 2026: Engineer Binance lainnya dihubungi melalui wawancara kerja palsu. Selama proses wawancara, engineer tersebut diminta mengunduh dan menjalankan "penilaian teknis" yang diam-diam memasang malware.
- 20 Oktober: Penyerang menggunakan perangkat yang telah disusupi dan menyalahgunakan alat AI internal untuk memperluas akses di dalam sistem Binance.
- 29 Oktober: Dengan menggunakan kredensial yang dicuri, penyerang menjalankan skrip berbahaya dan menguras aset dari hot wallet yang terhubung ke internet dalam hitungan menit. Binance membekukan sekitar $2,8–3,0 miliar, tetapi secara keseluruhan sekitar $6,3 miliar dalam aset kripto terdampak.
Pernyataan CZ
Dalam wawancara pertamanya setelah insiden tersebut, CZ menekankan:
- Industri kripto harus bekerja sama lebih erat dalam hal keamanan.
- AI membantu penyerang maupun pihak yang bertahan, sehingga bursa perlu memperkuat deteksi berbasis AI.
- Bursa harus berbagi informasi intelijen ancaman dan membekukan aset curian lebih cepat di seluruh industri.
- Binance akan memberikan kompensasi kepada pengguna yang terdampak dan terus berinvestasi besar-besaran dalam keamanan siber.
Pelajaran bagi pengguna kripto
- Jangan pernah memasang perangkat lunak yang dikirim oleh perekrut atau pewawancara yang tidak dikenal.
- Jika memungkinkan, gunakan perangkat terpisah untuk pekerjaan dan aktivitas kripto.
- Aktifkan 2FA berbasis perangkat keras, bukan SMS.
- Verifikasi perekrut dan perusahaan sebelum mengunduh tes pemrograman atau tugas.
- Waspadai tawaran pekerjaan yang tidak diminta melalui LinkedIn atau Telegram.
$BNB $ETH $XRP