Pertanyaan jujur: kalau perekrut ramah mengirimimu «tes teknis kecil» untuk diinstal, apakah kamu akan menjalankannya?
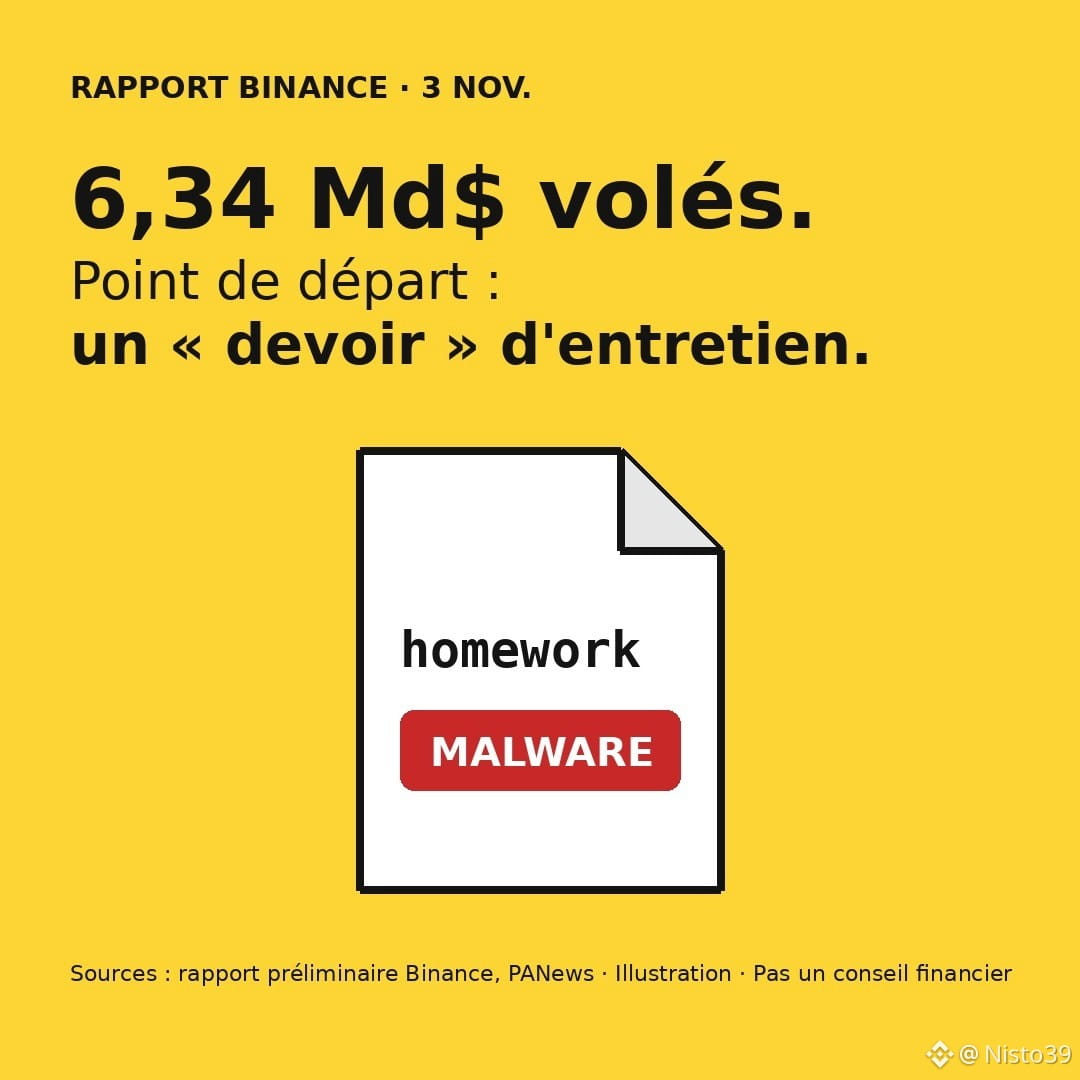
Seorang insinyur Binance melakukannya pada bulan September. Menurut laporan awal yang diterbitkan Binance pada 3 November, tindakan itu membuka jalan bagi pencurian pada 29 Oktober: $6,34 miliar.
Versi singkat:
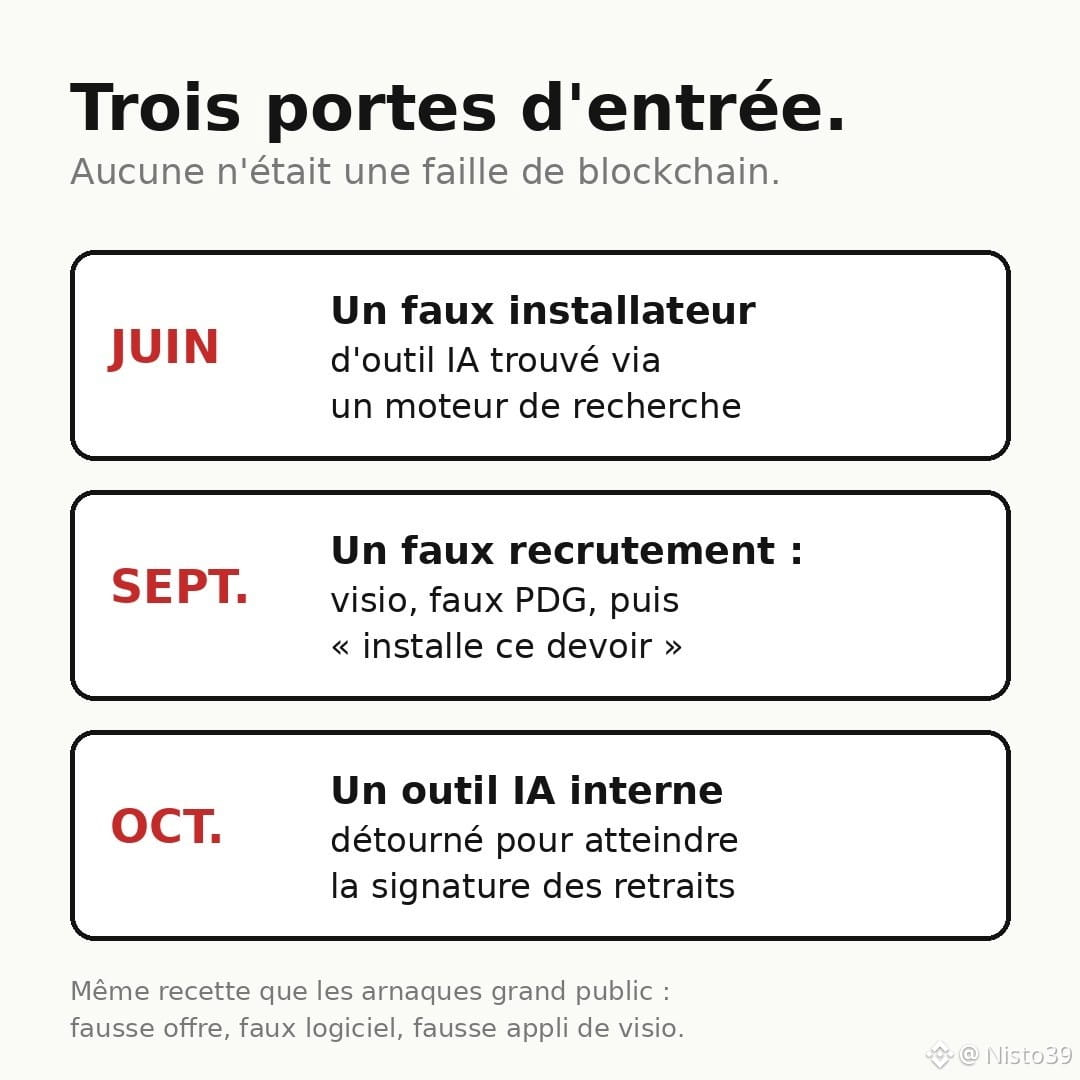
• Juni: seorang insinyur mencari alat pengodean AI di mesin pencari dan menginstal versi yang telah disusupi. PC-nya diganti, tetapi informasi tentang timnya telah bocor.
• September: seorang rekan kerja dihubungi lewat platform lowongan kerja yang asli. Pihak HR palsu melakukan panggilan video dan menunjukkan akun media sosialnya agar terlihat meyakinkan, lalu muncul CEO palsu. Pada akhirnya: «unduh tugas ini ke PC kerjamu». Malware pun berjalan tanpa terdeteksi antivirus.
• Oktober: melalui alat AI internal, mereka merangsek hingga ke layanan yang menandatangani penarikan dana.
Yang membuatku terkejut: tidak ada celah spektakuler di blockchain. Hanya kesabaran dan kepercayaan yang disalahgunakan.
Dan ini bukan hanya mengincar perusahaan raksasa. Binance mengatakan telah memblokir 57 serangan terkait Korea Utara pada 2026, dengan modus yang kita semua sering temui: tawaran pekerjaan palsu, perangkat lunak palsu yang ditemukan lewat iklan, aplikasi video call palsu «untuk wawancara».
Binance mengumumkan bahwa aset senilai $2,85 miliar telah dibekukan atau diblokir dan 98% aset telah dipulihkan per 31/10. $BNB kehilangan ~8% dalam sepekan, dan $ETH berada di pusat kasus ini: para peretas menyalahgunakan EIP-7702, fitur Ethereum yang memungkinkan sebuah akun mendelegasikan tindakan kepada sebuah kontrak.
Pernahkah kamu ditawari pekerjaan yang mengharuskanmu «cukup menginstal sebuah file»? Apa yang membuatmu curiga?
Sumber: laporan Binance, The Hacker News, PANews, CoinEdition. Bukan nasihat keuangan.
#Binance #Securite #Arnaque #Crypto
Seorang insinyur Binance melakukannya pada bulan September. Menurut laporan awal yang diterbitkan Binance pada 3 November, tindakan itu membuka jalan bagi pencurian pada 29 Oktober: $6,34 miliar.
Versi singkat:
• Juni: seorang insinyur mencari alat pengodean AI di mesin pencari dan menginstal versi yang telah disusupi. PC-nya diganti, tetapi informasi tentang timnya telah bocor.
• September: seorang rekan kerja dihubungi lewat platform lowongan kerja yang asli. Pihak HR palsu melakukan panggilan video dan menunjukkan akun media sosialnya agar terlihat meyakinkan, lalu muncul CEO palsu. Pada akhirnya: «unduh tugas ini ke PC kerjamu». Malware pun berjalan tanpa terdeteksi antivirus.
• Oktober: melalui alat AI internal, mereka merangsek hingga ke layanan yang menandatangani penarikan dana.
Yang membuatku terkejut: tidak ada celah spektakuler di blockchain. Hanya kesabaran dan kepercayaan yang disalahgunakan.
Dan ini bukan hanya mengincar perusahaan raksasa. Binance mengatakan telah memblokir 57 serangan terkait Korea Utara pada 2026, dengan modus yang kita semua sering temui: tawaran pekerjaan palsu, perangkat lunak palsu yang ditemukan lewat iklan, aplikasi video call palsu «untuk wawancara».
Binance mengumumkan bahwa aset senilai $2,85 miliar telah dibekukan atau diblokir dan 98% aset telah dipulihkan per 31/10. $BNB kehilangan ~8% dalam sepekan, dan $ETH berada di pusat kasus ini: para peretas menyalahgunakan EIP-7702, fitur Ethereum yang memungkinkan sebuah akun mendelegasikan tindakan kepada sebuah kontrak.
Pernahkah kamu ditawari pekerjaan yang mengharuskanmu «cukup menginstal sebuah file»? Apa yang membuatmu curiga?
Sumber: laporan Binance, The Hacker News, PANews, CoinEdition. Bukan nasihat keuangan.
#Binance #Securite #Arnaque #Crypto