
Peretas Binance yang diburu habis-habisan di seluruh dunia kini sibuk membagi-bagi dana, mengubah SOL menjadi BTC sedikit demi sedikit lewat cross-chain dan mixer demi melarikan diri!
Di tengah pengejaran oleh seluruh komunitas kripto, pencucian uang oleh peretas ini terutama terbagi menjadi dua jalur.
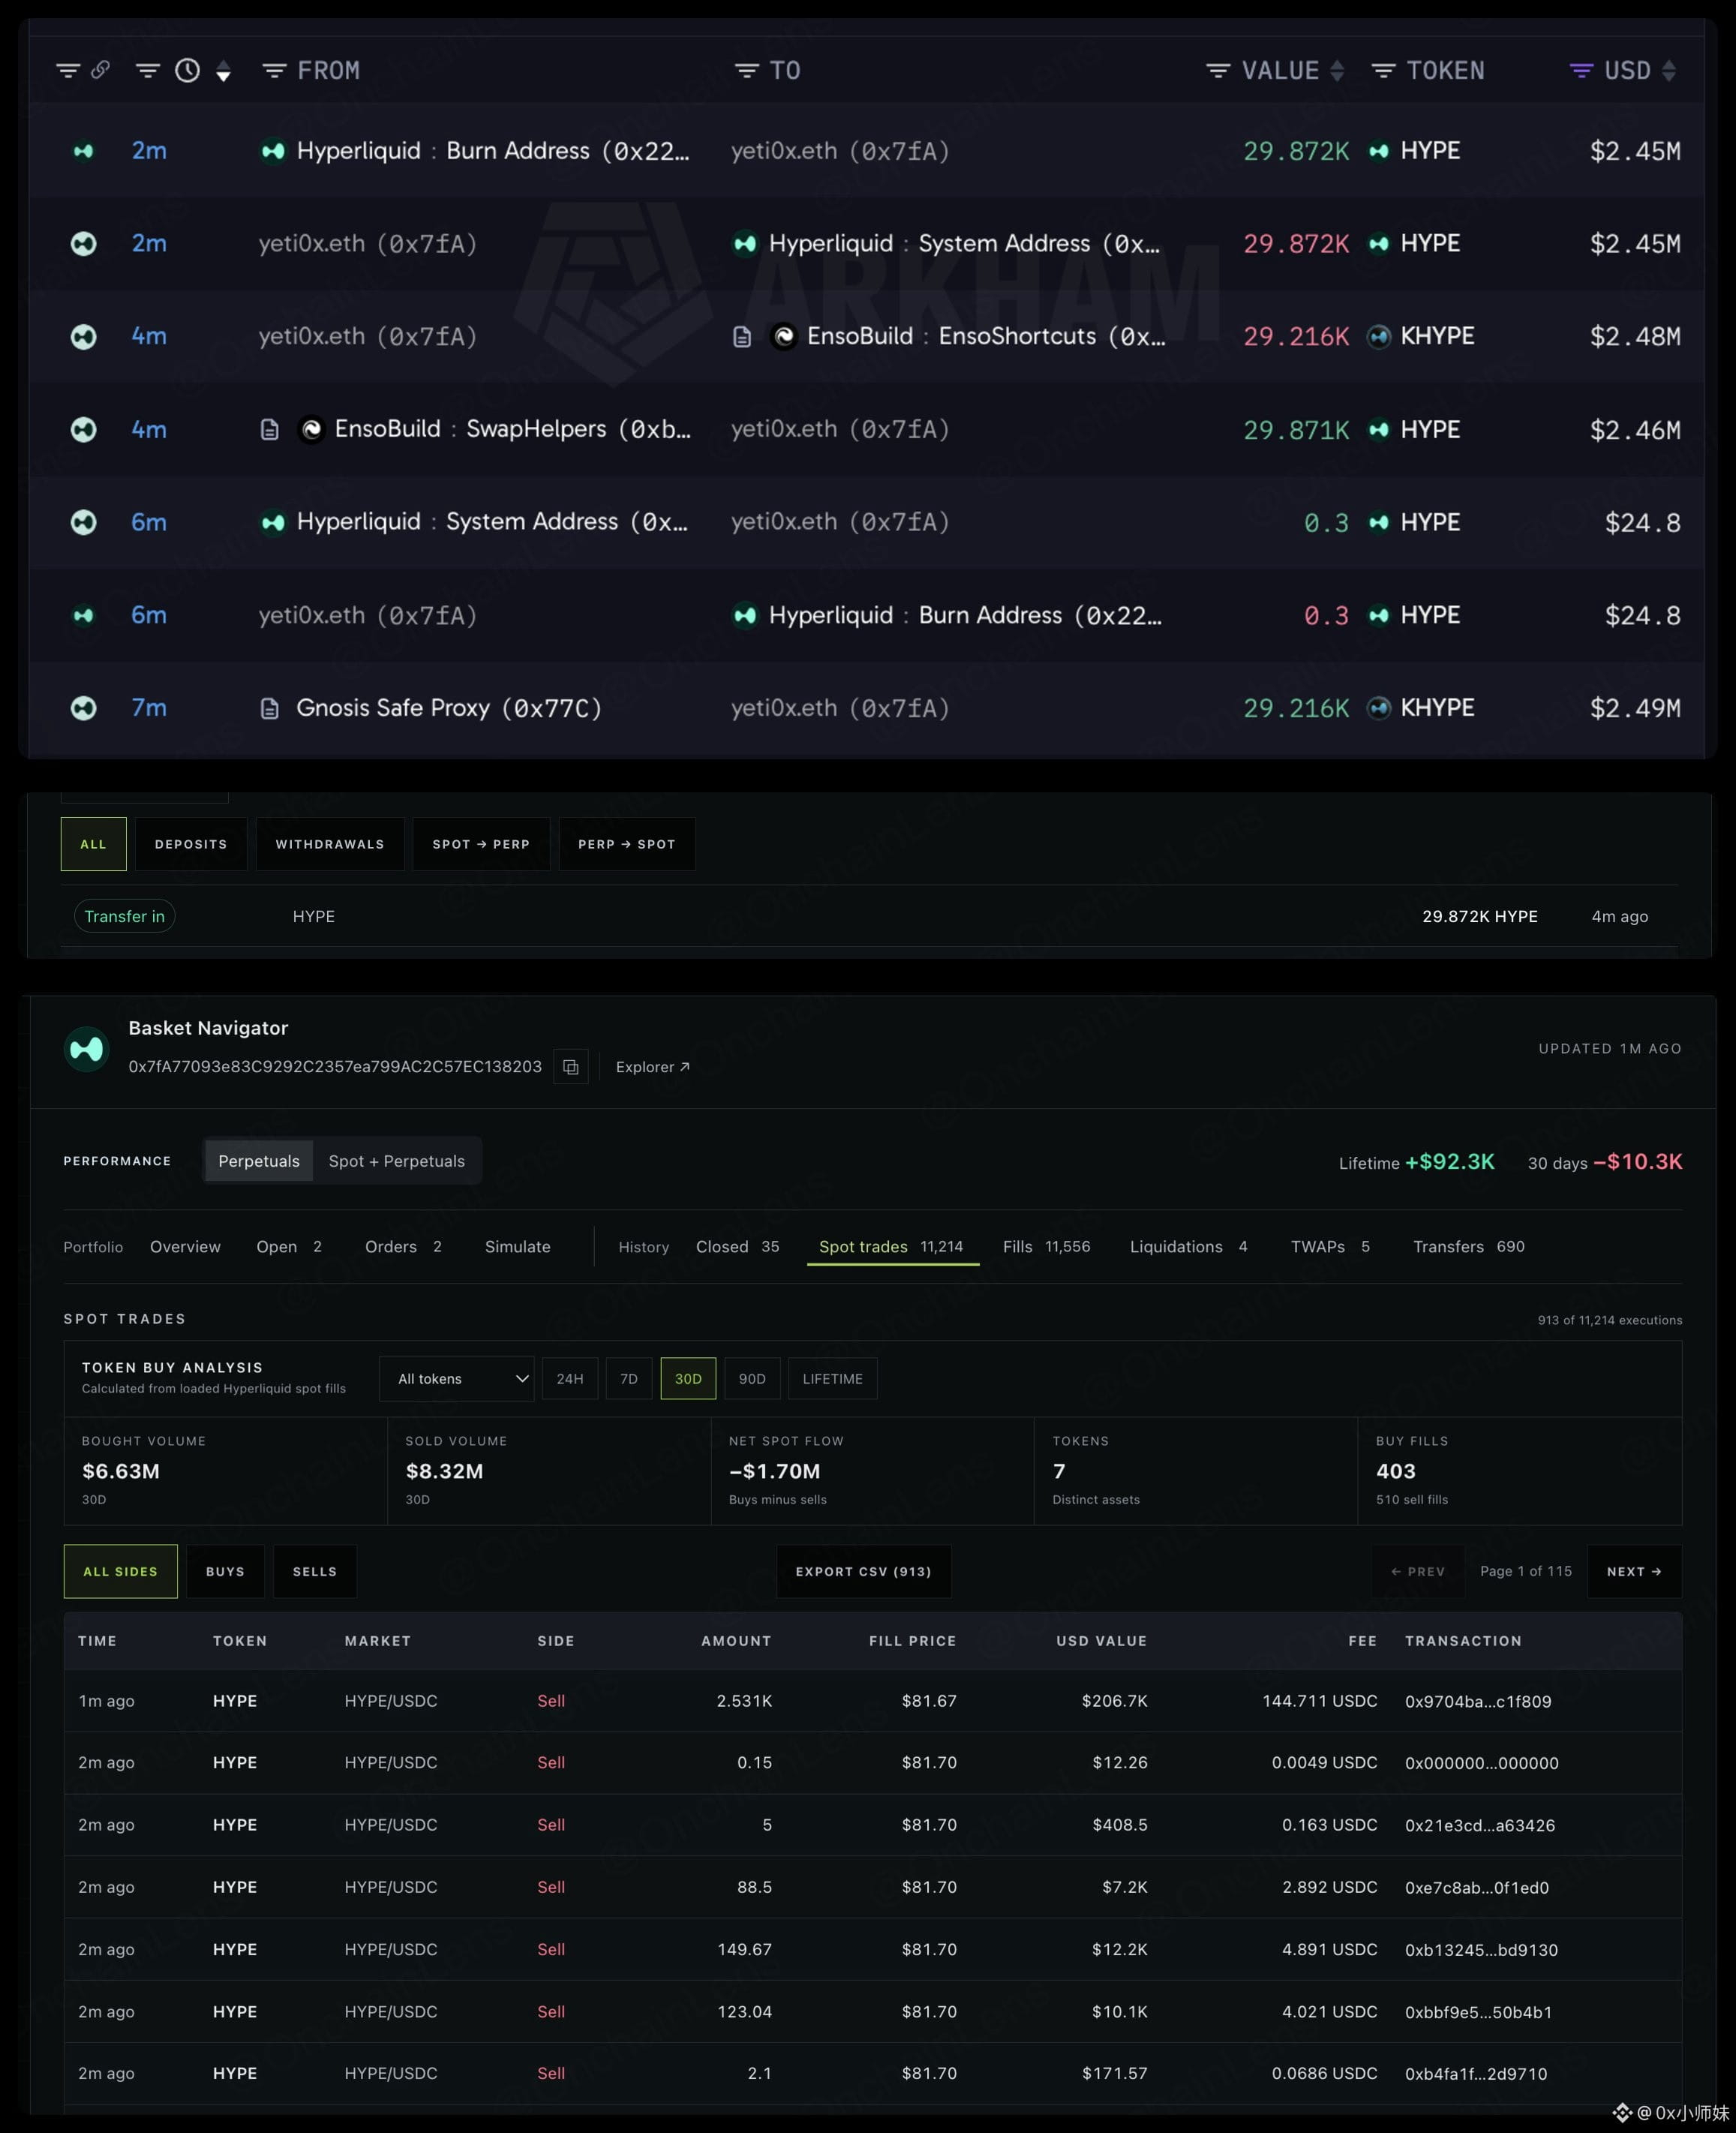
Jalur pertama adalah memindahkan aset lintas blockchain. Lookonchain mendeteksi bahwa peretas menyebarkan SOL ke beberapa dompet, menukarnya menjadi USDC, lalu memindahkannya lintas blockchain ke Ethereum untuk membeli ETH, dan akhirnya menukarnya menjadi BTC melalui THORChain.
Jalur kedua adalah menggunakan mixer. Onchain Lens mendeteksi bahwa peretas menyetorkan 8567 SOL (sekitar 800 ribu dolar AS) ke Privacy Cash, mixer di Solana, untuk mencuci uang.
Dalam laporan keamanan pada 3 November, Binance secara resmi mengungkapkan bahwa pada 20 Oktober, peretas memanfaatkan komputer karyawan yang terinfeksi serta alat AI internal untuk mengendalikan dua teknisi yang bertanggung jawab atas infrastruktur dompet. Cosine dari SlowMist menunjukkan bahwa pencurian ini merupakan bagian dari serangan APT yang sangat canggih, bukan akibat keteledoran teknisi.
Dengan seluruh komunitas kripto mengepung mereka, ulah peretas ini hanya akan mengungkap lebih banyak petunjuk. Cukup telusuri alamat tujuan BTC yang ditukar melalui THORChain—sekalipun dana dipecah sekecil apa pun, mereka tetap tak bisa mencairkannya.
Di tengah pengejaran oleh seluruh komunitas kripto, pencucian uang oleh peretas ini terutama terbagi menjadi dua jalur.
Jalur pertama adalah memindahkan aset lintas blockchain. Lookonchain mendeteksi bahwa peretas menyebarkan SOL ke beberapa dompet, menukarnya menjadi USDC, lalu memindahkannya lintas blockchain ke Ethereum untuk membeli ETH, dan akhirnya menukarnya menjadi BTC melalui THORChain.
Jalur kedua adalah menggunakan mixer. Onchain Lens mendeteksi bahwa peretas menyetorkan 8567 SOL (sekitar 800 ribu dolar AS) ke Privacy Cash, mixer di Solana, untuk mencuci uang.
Dalam laporan keamanan pada 3 November, Binance secara resmi mengungkapkan bahwa pada 20 Oktober, peretas memanfaatkan komputer karyawan yang terinfeksi serta alat AI internal untuk mengendalikan dua teknisi yang bertanggung jawab atas infrastruktur dompet. Cosine dari SlowMist menunjukkan bahwa pencurian ini merupakan bagian dari serangan APT yang sangat canggih, bukan akibat keteledoran teknisi.
Dengan seluruh komunitas kripto mengepung mereka, ulah peretas ini hanya akan mengungkap lebih banyak petunjuk. Cukup telusuri alamat tujuan BTC yang ditukar melalui THORChain—sekalipun dana dipecah sekecil apa pun, mereka tetap tak bisa mencairkannya.