
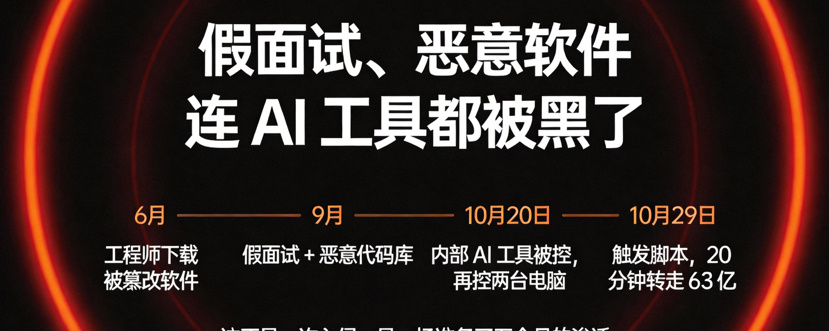
Binance merilis laporan investigasi awal pada 3 November. Ini mungkin laporan keamanan paling penting tahun ini untuk dibaca oleh semua praktisi. Ini bukan sekadar "terkena phishing", melainkan infiltrasi multi-tahap yang telah dipersiapkan selama lima bulan:
Juni|Menanam benih
Seorang insinyur di tim pengembangan dompet mengunduh perangkat lunak yang telah dimodifikasi. Sistem internal mendeteksinya dan mengganti perangkatnya, tetapi para peretas sudah mengetahui peran pekerjaannya serta informasi tentang rekan-rekan satu timnya.
September|Wawancara palsu
Seseorang menyamar sebagai direktur proyek dan menghubungi seorang insinyur perangkat lunak melalui platform pencarian kerja resmi. Lalu, seseorang yang menyamar sebagai CEO sebuah perusahaan "mewawancarainya" melalui aplikasi obrolan sosial dan memintanya mengunduh tugas—yang ternyata menyembunyikan repositori kode berbahaya. Malware tersebut menggunakan teknik pengaburan dan pengelakan yang canggih, langsung menggantikan komponen alat pengembangan yang sah, lalu menjalin komunikasi dengan server eksternal.
20 Okt | Pergerakan lateral
Penyerang menggunakan laptop milik insinyur yang "diwawancarai" itu, lalu memanfaatkan alat AI internal Binance untuk mengendalikan komputer dua insinyur perangkat lunak lain yang bertanggung jawab atas dompet digital.
29 Okt | Mulai beraksi
Masuk dari jarak jauh ke komputer insinyur ketiga dan menjalankan skrip berbahaya, lalu mengalihkan dana senilai 6,3 miliar dolar AS dalam waktu 20 menit.
Hal yang benar-benar mengerikan dari kejadian ini:
Bukan email phishing, bukan kebocoran kunci privat, bukan ulah orang dalam.
Penyerang menggunakan alat AI sebagai batu loncatan. Asisten AI milik Binance sendiri berubah menjadi alat pergerakan lateral bagi peretas. Ini adalah kasus pertama yang dipublikasikan dan secara terbuka mengangkat isu "keamanan rantai pasok AI".
Yang telah dilakukan Binance sekarang:
Membangun ulang sistem dompet yang terdampak, membangun ulang alat AI internal dan sistem kontrol akses, memperketat pengendalian risiko dompet, meluncurkan deteksi anomali perilaku AI, serta menyewa pakar keamanan siber pihak ketiga untuk melakukan peninjauan menyeluruh.
Tiga hal yang perlu diingat oleh orang biasa:
① "Diminta mengunduh tugas/proyek uji saat wawancara" adalah metode serangan tertarget yang paling umum saat ini. Jika perekrut meminta Anda menjalankan kode yang tidak dikenal, verifikasi dulu identitas mereka.
② Penggantian alat pengembangan adalah salah satu jenis penyusupan yang paling sulit dideteksi. Lingkungan kerja yang Anda gunakan setiap hari itu sendiri bisa menjadi permukaan serangan.
③ Keamanan bursa bukan soal "percaya atau tidak", melainkan soal "apakah mereka bersedia mengungkapkan detailnya"—kesediaan untuk terbuka kali ini patut diapresiasi.
Setelah membaca laporan ini, langkah mana yang paling mengejutkan Anda? Mari bahas di kolom komentar.
Ikuti saya. Malam ini saya akan membahas bagaimana hasil pemilu paruh waktu memengaruhi pasar dan apa yang sebaiknya dilakukan dalam situasi sekarang.
$BTC #Binance #Keamanan
Pandangan ini hanya untuk referensi. Risiko ditanggung sendiri.