Peretasan Binance Senilai $6,3 Miliar Bermula dari Wawancara Kerja Palsu: Bursa Mengungkap Detail Serangan Kripto Terbesar
Peretasan terbesar dalam sejarah mata uang kripto, yang melibatkan $6,3 miliar, merupakan hasil operasi yang berlangsung selama berbulan-bulan.
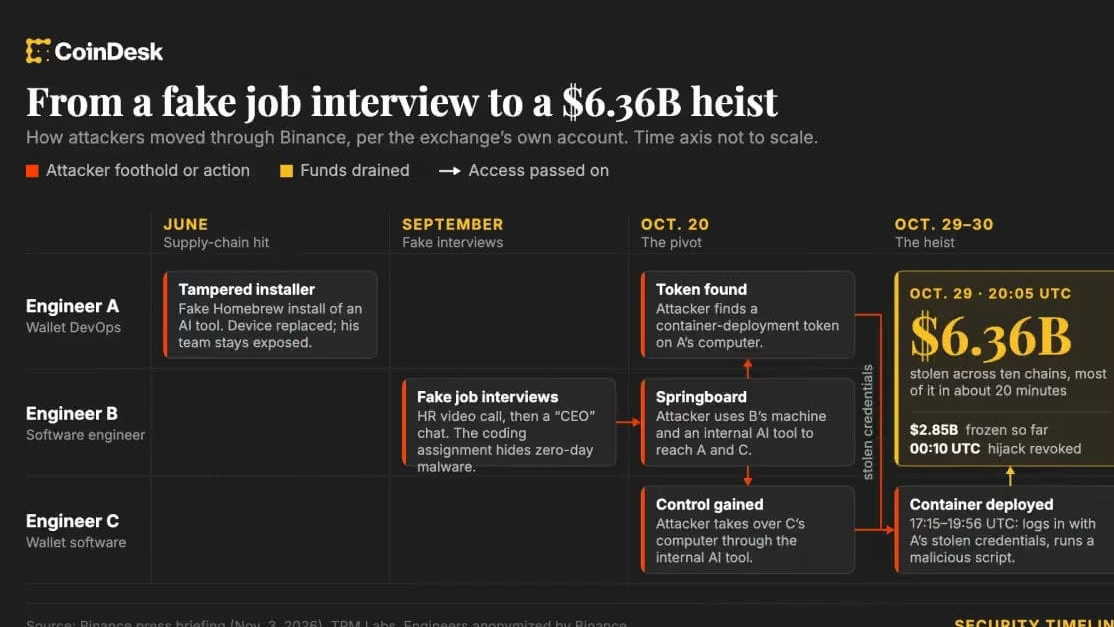
Berikut kronologi serangan yang dilakukan peretas Korea Utara:
➡️ Wawancara Kerja Palsu (September): Peretas menghubungi seorang insinyur perangkat lunak Binance dengan menyamar sebagai perekrut. Setelah dua putaran wawancara video, mereka memintanya mengunduh "tugas uji coba". Berkas itu berisi eksploitasi "zero-day"—malware yang tidak terdeteksi oleh perangkat lunak antivirus.
➡️ Alat AI Palsu (Juni): Pengembang lain memasang paket berbahaya melalui pengelola paket Homebrew saat mencari alat kecerdasan buatan. Meskipun perangkatnya diganti, peretas berhasil mempertahankan akses.
➡️ Infiltrasi Sistem (20–29 Oktober): Para penyerang menggunakan workstation rekayasa yang telah disusupi dan alat AI internal untuk mengakses komputer dua spesialis yang bertanggung jawab atas "hot wallet". Pada 29 Oktober, mereka menggunakan kredensial yang dicuri untuk menjalankan skrip berbahaya.
➡️ Dana mulai dikuras pada pukul 20.05 UTC, dengan memanfaatkan standar Ethereum EIP-7702 untuk memperoleh otorisasi melakukan operasi pada hot wallet. Berkat sistem komputasi multipihak (MPC), para penyerang berhasil dihentikan setelah beberapa jam.
#HackerAlert #BinanceHack2026
$BNB $ETH $BTC
Peretasan terbesar dalam sejarah mata uang kripto, yang melibatkan $6,3 miliar, merupakan hasil operasi yang berlangsung selama berbulan-bulan.
Berikut kronologi serangan yang dilakukan peretas Korea Utara:
➡️ Wawancara Kerja Palsu (September): Peretas menghubungi seorang insinyur perangkat lunak Binance dengan menyamar sebagai perekrut. Setelah dua putaran wawancara video, mereka memintanya mengunduh "tugas uji coba". Berkas itu berisi eksploitasi "zero-day"—malware yang tidak terdeteksi oleh perangkat lunak antivirus.
➡️ Alat AI Palsu (Juni): Pengembang lain memasang paket berbahaya melalui pengelola paket Homebrew saat mencari alat kecerdasan buatan. Meskipun perangkatnya diganti, peretas berhasil mempertahankan akses.
➡️ Infiltrasi Sistem (20–29 Oktober): Para penyerang menggunakan workstation rekayasa yang telah disusupi dan alat AI internal untuk mengakses komputer dua spesialis yang bertanggung jawab atas "hot wallet". Pada 29 Oktober, mereka menggunakan kredensial yang dicuri untuk menjalankan skrip berbahaya.
➡️ Dana mulai dikuras pada pukul 20.05 UTC, dengan memanfaatkan standar Ethereum EIP-7702 untuk memperoleh otorisasi melakukan operasi pada hot wallet. Berkat sistem komputasi multipihak (MPC), para penyerang berhasil dihentikan setelah beberapa jam.
#HackerAlert #BinanceHack2026
$BNB $ETH $BTC