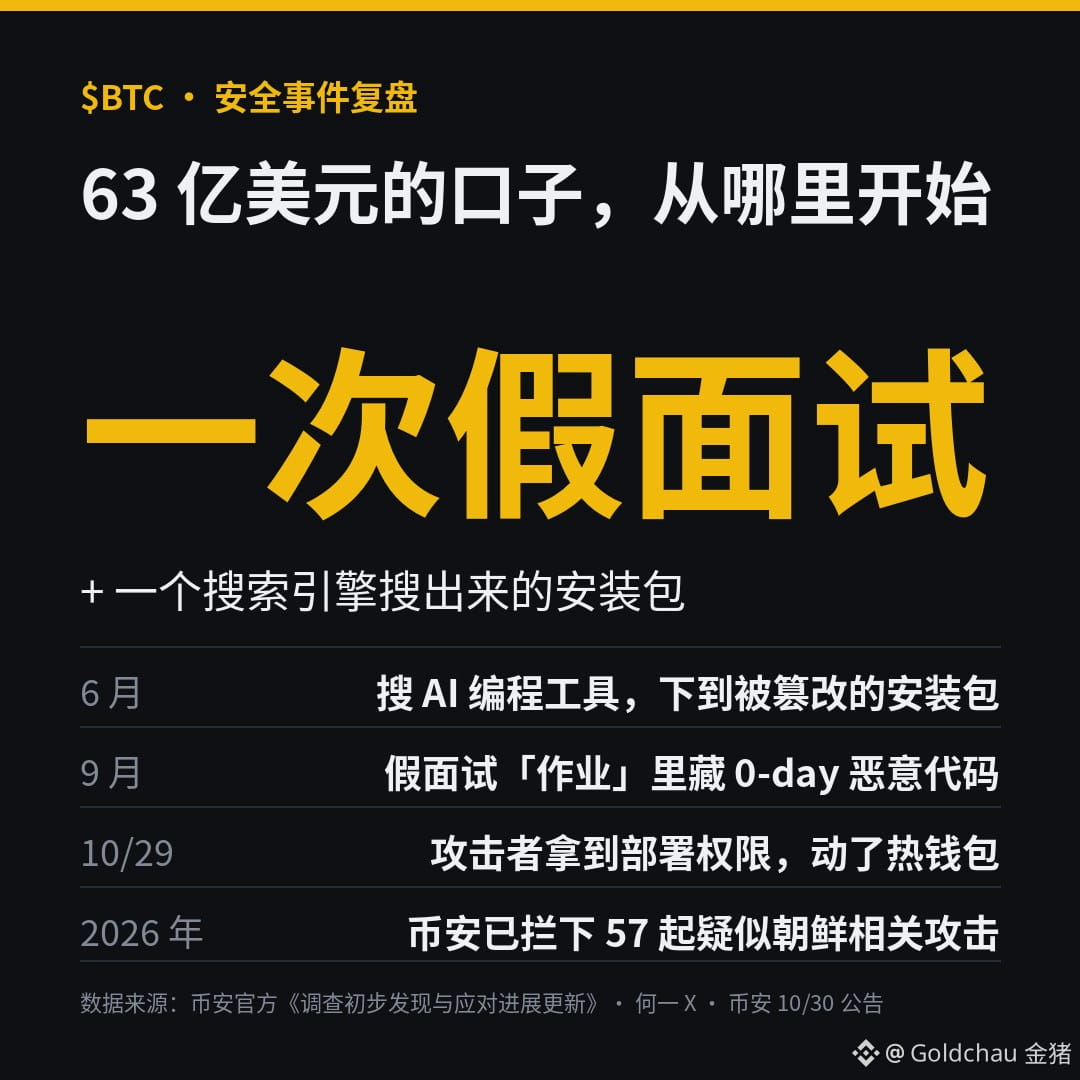
Analisis Jin Zhu: celah Binance kali ini yang bernilai sekitar US$6,3 miliar bukan berasal dari kerentanan canggih, melainkan dari sebuah "wawancara kerja" dan paket instalasi yang ditemukan lewat mesin pencari.
Investigasi awal resmi Binance menjelaskannya dengan sangat gamblang:
Pada bulan Juni, seorang engineer operasional dompet mencari alat pemrograman AI populer lewat mesin pencari, lalu mengunduh paket instalasi Homebrew yang telah dimodifikasi.
Pada bulan September, engineer lain dihubungi untuk wawancara oleh "direktur proyek" palsu melalui platform pencarian kerja tepercaya. Setelah dua putaran wawancara, ia diminta mengunduh repositori kode "tugas" ke komputer kerjanya. Di dalamnya tersembunyi kode berbahaya 0-day.
Pada 10/29, penyerang menggunakan jalur masuk tersebut untuk memperoleh izin penerapan dan mengakses hot wallet.
He Yi menambahkan: pada 2026, tim keamanan Binance telah menggagalkan 57 serangan yang diduga terkait Korea Utara. Modusnya mencakup wawancara palsu, malware yang menyamar sebagai alat pengembangan populer, dan perangkat lunak konferensi video palsu.
Bahkan engineer bursa bisa tertipu, jadi kita sebagai pengguna biasa harus lebih berhati-hati. Jin Zhu menyarankan tiga hal:
1. Unduh paket instalasi hanya dari situs resmi atau repositori resmi; jangan klik iklan di hasil pencarian.
2. Jangan pernah memasang "tugas", "alat airdrop", atau "perangkat lunak rapat" yang dikirim orang tak dikenal.
3. Gunakan komputer untuk menyimpan aset secara terpisah dari komputer yang dipakai sehari-hari untuk membuka berbagai tautan.
Bagaimana biasanya kamu memastikan sumber unduhan dompet, alat perdagangan, atau paket instalasi?
#币安 #安全 #防骗 $BTC $BNB
Sumber: "Pembaruan Temuan Awal Investigasi dan Perkembangan Respons" resmi Binance, X milik He Yi, dan pengumuman insiden keamanan Binance tertanggal 10/30. DYOR; bukan merupakan saran investasi.
Investigasi awal resmi Binance menjelaskannya dengan sangat gamblang:
Pada bulan Juni, seorang engineer operasional dompet mencari alat pemrograman AI populer lewat mesin pencari, lalu mengunduh paket instalasi Homebrew yang telah dimodifikasi.
Pada bulan September, engineer lain dihubungi untuk wawancara oleh "direktur proyek" palsu melalui platform pencarian kerja tepercaya. Setelah dua putaran wawancara, ia diminta mengunduh repositori kode "tugas" ke komputer kerjanya. Di dalamnya tersembunyi kode berbahaya 0-day.
Pada 10/29, penyerang menggunakan jalur masuk tersebut untuk memperoleh izin penerapan dan mengakses hot wallet.
He Yi menambahkan: pada 2026, tim keamanan Binance telah menggagalkan 57 serangan yang diduga terkait Korea Utara. Modusnya mencakup wawancara palsu, malware yang menyamar sebagai alat pengembangan populer, dan perangkat lunak konferensi video palsu.
Bahkan engineer bursa bisa tertipu, jadi kita sebagai pengguna biasa harus lebih berhati-hati. Jin Zhu menyarankan tiga hal:
1. Unduh paket instalasi hanya dari situs resmi atau repositori resmi; jangan klik iklan di hasil pencarian.
2. Jangan pernah memasang "tugas", "alat airdrop", atau "perangkat lunak rapat" yang dikirim orang tak dikenal.
3. Gunakan komputer untuk menyimpan aset secara terpisah dari komputer yang dipakai sehari-hari untuk membuka berbagai tautan.
Bagaimana biasanya kamu memastikan sumber unduhan dompet, alat perdagangan, atau paket instalasi?
#币安 #安全 #防骗 $BTC $BNB
Sumber: "Pembaruan Temuan Awal Investigasi dan Perkembangan Respons" resmi Binance, X milik He Yi, dan pengumuman insiden keamanan Binance tertanggal 10/30. DYOR; bukan merupakan saran investasi.