🔐 Serangan siber terhadap GitBook membahayakan lebih dari sekadar dokumentasi.
GitBook, platform dokumentasi yang digunakan oleh proyek kripto dan pengembang lainnya, mengungkapkan pada 2 November bahwa platform tersebut menjadi sasaran penyusupan yang melibatkan agen AI.
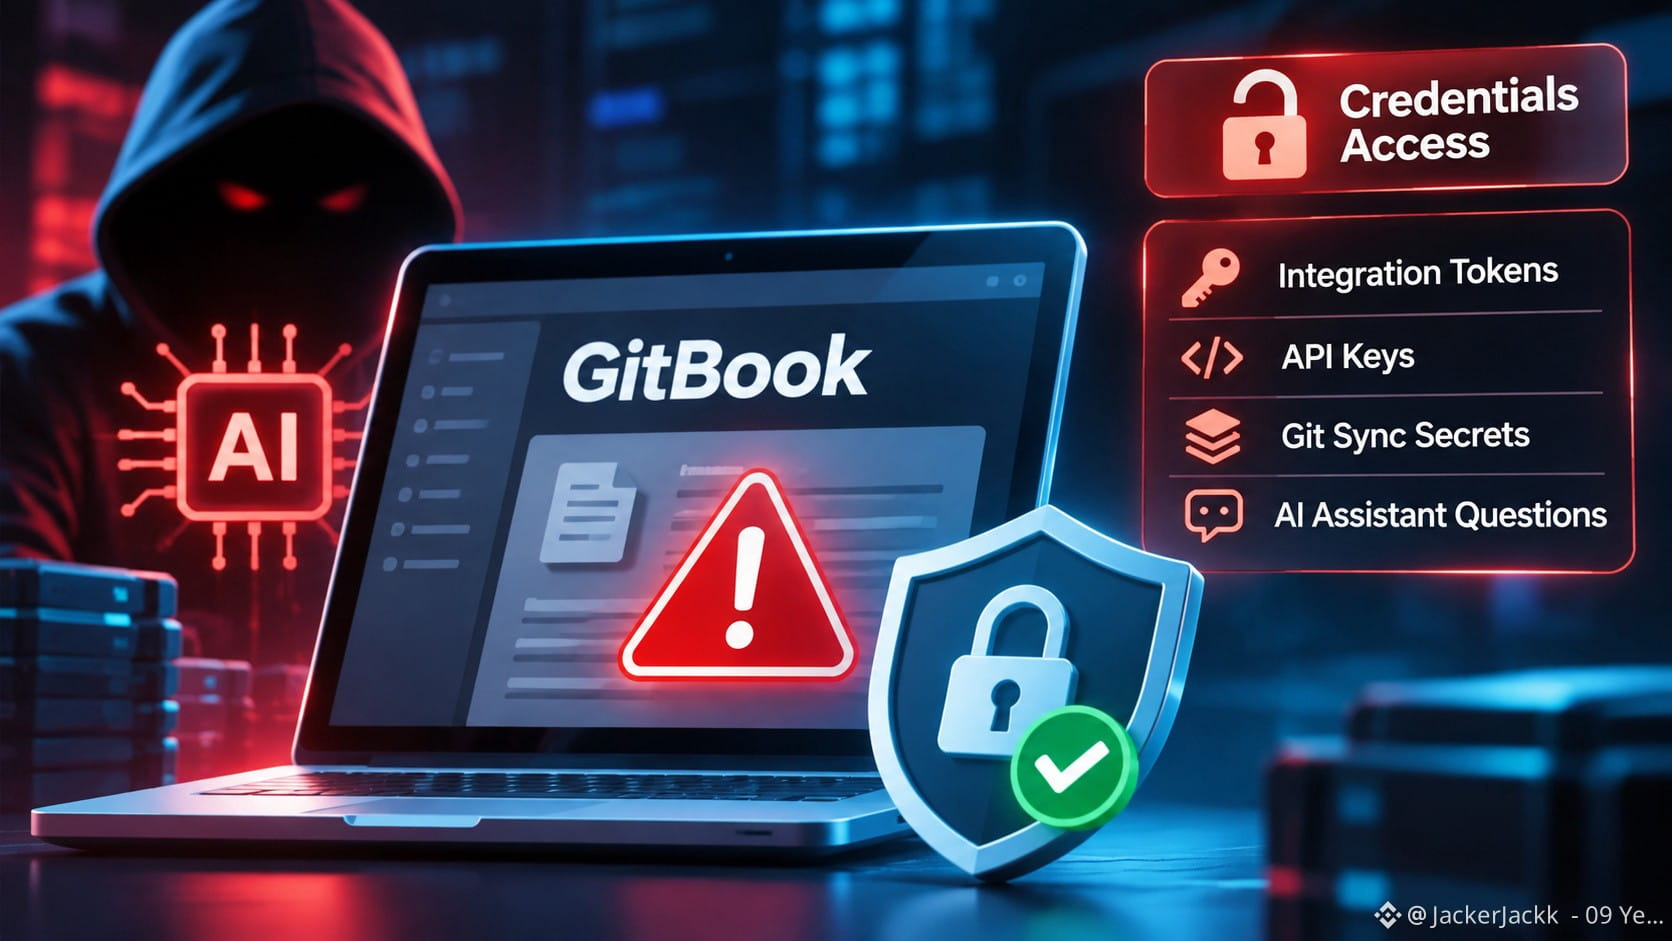
Penyerang memperoleh akses tanpa izin ke sejumlah kredensial infrastruktur. GitBook menyatakan telah mendeteksi dan memblokir serangan tersebut, tetapi token integrasi, kunci API, rahasia Git Sync, dan pertanyaan yang dikirimkan ke asisten AI-nya mungkin telah terekspos.
Kekhawatirannya bukan hanya soal informasi yang bocor. Kredensial yang terhubung ke layanan lain berpotensi memberi penyerang akses di luar GitBook.
GitBook telah mengganti rahasia infrastrukturnya, mencabut token API pelanggan, dan memulihkan layanan utamanya. GitBook melaporkan tidak ada bukti bahwa konten yang dipublikasikan telah diubah.
Bagi tim yang menggunakan GitBook, prioritasnya jelas: GitBook menyarankan pelanggan untuk mengganti kredensial pihak ketiga yang terhubung dan mengautentikasi ulang koneksi MCP GitBook.
Pelajarannya berlaku lebih luas dari dunia kripto: saat layanan saling terhubung, satu insiden keamanan dapat menimbulkan risiko di beberapa sistem.
GitBook, platform dokumentasi yang digunakan oleh proyek kripto dan pengembang lainnya, mengungkapkan pada 2 November bahwa platform tersebut menjadi sasaran penyusupan yang melibatkan agen AI.
Penyerang memperoleh akses tanpa izin ke sejumlah kredensial infrastruktur. GitBook menyatakan telah mendeteksi dan memblokir serangan tersebut, tetapi token integrasi, kunci API, rahasia Git Sync, dan pertanyaan yang dikirimkan ke asisten AI-nya mungkin telah terekspos.
Kekhawatirannya bukan hanya soal informasi yang bocor. Kredensial yang terhubung ke layanan lain berpotensi memberi penyerang akses di luar GitBook.
GitBook telah mengganti rahasia infrastrukturnya, mencabut token API pelanggan, dan memulihkan layanan utamanya. GitBook melaporkan tidak ada bukti bahwa konten yang dipublikasikan telah diubah.
Bagi tim yang menggunakan GitBook, prioritasnya jelas: GitBook menyarankan pelanggan untuk mengganti kredensial pihak ketiga yang terhubung dan mengautentikasi ulang koneksi MCP GitBook.
Pelajarannya berlaku lebih luas dari dunia kripto: saat layanan saling terhubung, satu insiden keamanan dapat menimbulkan risiko di beberapa sistem.