Peretasan senilai 6,3 miliar dolar di Binance tidak dimulai pada 29/10. Menurut laporan post-mortem yang diterbitkan Binance Selasa ini, 3/11, semuanya berawal dari wawancara kerja palsu dan alat pengodean AI yang telah disusupi, lima bulan sebelumnya.
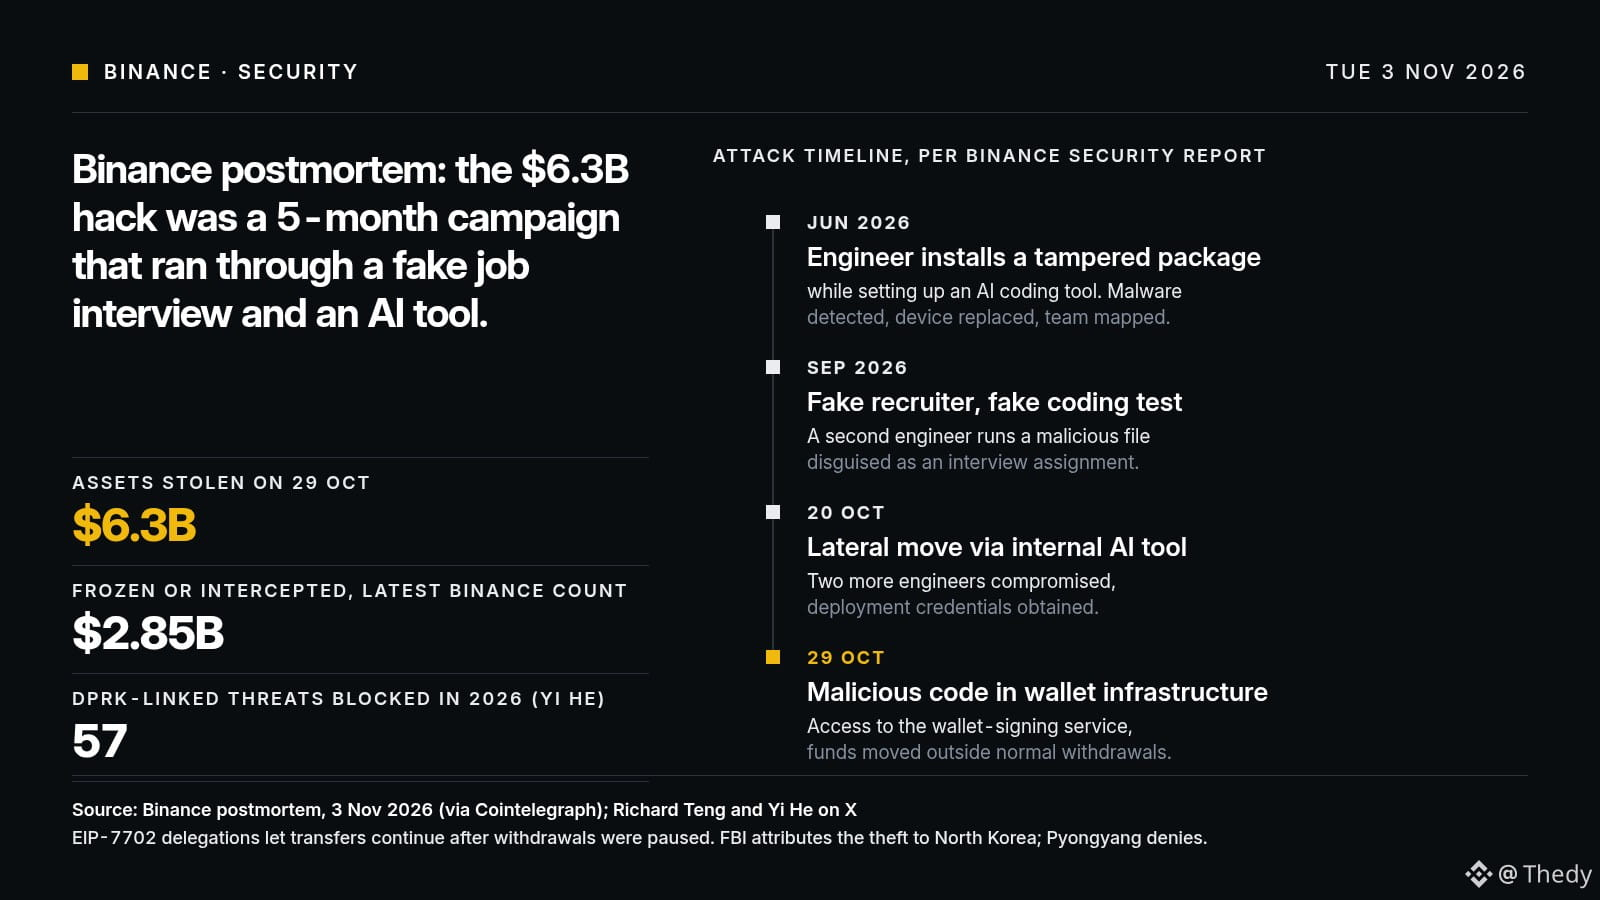
Kronologi menurut Binance (laporan yang dikutip Cointelegraph):
Juni 2026. Seorang insinyur memasang paket perangkat lunak yang telah dimodifikasi saat mengonfigurasi alat pengodean AI. Malware terdeteksi, perangkat diganti, tetapi tim dompet sudah dipetakan.
September. Perekrut palsu mengincar insinyur kedua. “Tes teknis” tersebut berupa file berbahaya yang lolos dari perlindungan keamanan.
20 Oktober. Melalui posisi ini dan alat AI internal, dua insinyur lainnya terdampak, dan kredensial penerapan dicuri.
29 Oktober. Kode berbahaya masuk ke infrastruktur dompet, akses ke layanan penandatanganan diperoleh, dan dana keluar dari jalur penarikan.
Detail teknis yang penting bagi pengguna $ETH : para penyerang mengeksploitasi delegasi EIP-7702, sehingga transfer tetap dapat berlangsung setelah penarikan ditangguhkan. Binance memperkirakan dana yang dibekukan atau dicegat mencapai 2,85 miliar dolar. Richard Teng menyebutnya di X sebagai kampanye yang berlangsung selama beberapa bulan. Yi He menyatakan bahwa 57 ancaman terkait Korea Utara telah diblokir pada 2026. FBI menuduh Pyongyang, yang membantahnya.
Menurut saya, titik lemahnya bukan blockchain ataupun smart contract, melainkan perangkat kerja para insinyur. Ada dua kemungkinan. Post-mortem ini bisa menenangkan pasar, arus bersih ke Binance yang kembali positif pada Selasa ini bisa terus berlanjut, dan $BNB pun bisa mendapat manfaat. Atau, bursa kripto lain menemukan metode yang sama di sistem mereka, sehingga ketidakpercayaan menyebar ke seluruh sektor.
Pertanyaan untuk para pengembang kripto: kalau perekrut mengirim tes teknis dalam bentuk file, apakah kalian masih menjalankannya di komputer kerja?
#Binance #CyberSecurity
Kronologi menurut Binance (laporan yang dikutip Cointelegraph):
Juni 2026. Seorang insinyur memasang paket perangkat lunak yang telah dimodifikasi saat mengonfigurasi alat pengodean AI. Malware terdeteksi, perangkat diganti, tetapi tim dompet sudah dipetakan.
September. Perekrut palsu mengincar insinyur kedua. “Tes teknis” tersebut berupa file berbahaya yang lolos dari perlindungan keamanan.
20 Oktober. Melalui posisi ini dan alat AI internal, dua insinyur lainnya terdampak, dan kredensial penerapan dicuri.
29 Oktober. Kode berbahaya masuk ke infrastruktur dompet, akses ke layanan penandatanganan diperoleh, dan dana keluar dari jalur penarikan.
Detail teknis yang penting bagi pengguna $ETH : para penyerang mengeksploitasi delegasi EIP-7702, sehingga transfer tetap dapat berlangsung setelah penarikan ditangguhkan. Binance memperkirakan dana yang dibekukan atau dicegat mencapai 2,85 miliar dolar. Richard Teng menyebutnya di X sebagai kampanye yang berlangsung selama beberapa bulan. Yi He menyatakan bahwa 57 ancaman terkait Korea Utara telah diblokir pada 2026. FBI menuduh Pyongyang, yang membantahnya.
Menurut saya, titik lemahnya bukan blockchain ataupun smart contract, melainkan perangkat kerja para insinyur. Ada dua kemungkinan. Post-mortem ini bisa menenangkan pasar, arus bersih ke Binance yang kembali positif pada Selasa ini bisa terus berlanjut, dan $BNB pun bisa mendapat manfaat. Atau, bursa kripto lain menemukan metode yang sama di sistem mereka, sehingga ketidakpercayaan menyebar ke seluruh sektor.
Pertanyaan untuk para pengembang kripto: kalau perekrut mengirim tes teknis dalam bentuk file, apakah kalian masih menjalankannya di komputer kerja?
#Binance #CyberSecurity