#binanceincidentreport
🚨 #Binance mengatakan bahwa mereka telah mengganti 98% aset yang terdampak oleh peretasan pada 29 Oktober dan sedang membeli token-token tersisa yang likuiditasnya lebih rendah.
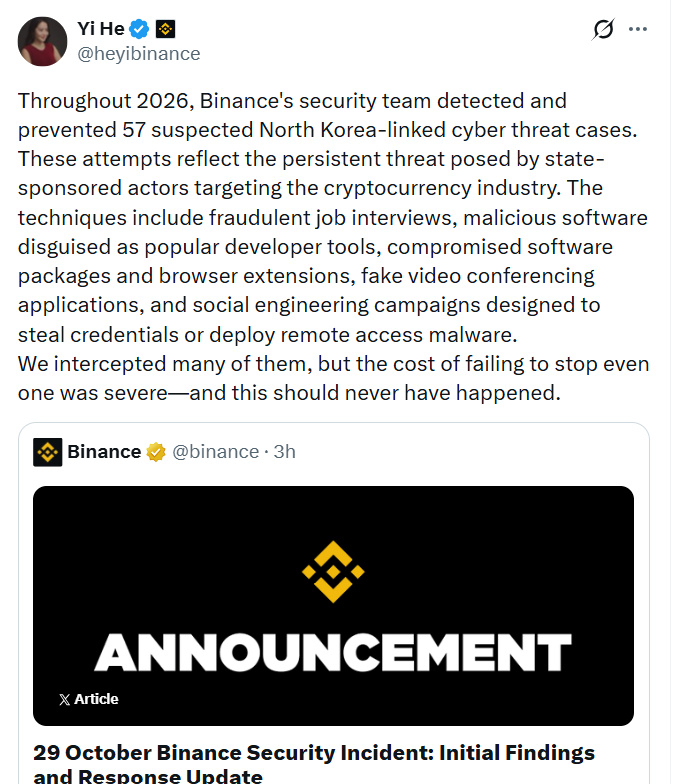
Co-CEO Yi He juga mengungkapkan bahwa bursa tersebut memblokir 57 dugaan ancaman siber pada 2026, termasuk wawancara kerja palsu, perangkat lunak berbahaya, ekstensi peramban penipuan, dan kampanye pencurian kredensial.
Aplikasi konferensi video palsu juga menjadi salah satu jalurnya. Begitu pula kampanye untuk mencuri kredensial. Beberapa di antaranya bertujuan memasang malware agar dapat mengakses komputer dari jarak jauh.
Bagaimana wawancara palsu menargetkan seorang karyawan
Temuan awal Binance menguraikan satu kasus. Seorang insinyur perangkat lunak didekati pada bulan September. Seseorang yang mengaku sebagai direktur proyek menggunakan platform pencarian kerja yang sah.
Seseorang yang mengaku sebagai perwakilan HR melakukan wawancara video. Mereka membagikan profil media sosial yang berisi foto pribadi. Pewawancara kedua mengaku sebagai CEO. Orang tersebut menginstruksikan sang insinyur untuk mengunduh sebuah tugas.
Binance mengatakan bahwa tugas tersebut berisi kode berbahaya. Kode itu berjalan saat proses penyiapan dan menghindari perangkat keamanan endpoint. Pada 20 Oktober, penyerang menggunakan komputer yang telah disusupi. Sebuah alat AI internal membantu menjangkau dua insinyur dompet kripto. Kredensial yang diperoleh dari penyusupan tersebut memungkinkan akses ke proses penandatanganan transaksi dompet.
Unggahan Yi tidak merinci berapa banyak dari 57 kasus tersebut yang melibatkan umpan perekrutan.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance mengatakan bahwa mereka telah mengganti 98% aset yang terdampak oleh peretasan pada 29 Oktober dan sedang membeli token-token tersisa yang likuiditasnya lebih rendah.
Co-CEO Yi He juga mengungkapkan bahwa bursa tersebut memblokir 57 dugaan ancaman siber pada 2026, termasuk wawancara kerja palsu, perangkat lunak berbahaya, ekstensi peramban penipuan, dan kampanye pencurian kredensial.
Aplikasi konferensi video palsu juga menjadi salah satu jalurnya. Begitu pula kampanye untuk mencuri kredensial. Beberapa di antaranya bertujuan memasang malware agar dapat mengakses komputer dari jarak jauh.
Bagaimana wawancara palsu menargetkan seorang karyawan
Temuan awal Binance menguraikan satu kasus. Seorang insinyur perangkat lunak didekati pada bulan September. Seseorang yang mengaku sebagai direktur proyek menggunakan platform pencarian kerja yang sah.
Seseorang yang mengaku sebagai perwakilan HR melakukan wawancara video. Mereka membagikan profil media sosial yang berisi foto pribadi. Pewawancara kedua mengaku sebagai CEO. Orang tersebut menginstruksikan sang insinyur untuk mengunduh sebuah tugas.
Binance mengatakan bahwa tugas tersebut berisi kode berbahaya. Kode itu berjalan saat proses penyiapan dan menghindari perangkat keamanan endpoint. Pada 20 Oktober, penyerang menggunakan komputer yang telah disusupi. Sebuah alat AI internal membantu menjangkau dua insinyur dompet kripto. Kredensial yang diperoleh dari penyusupan tersebut memungkinkan akses ke proses penandatanganan transaksi dompet.
Unggahan Yi tidak merinci berapa banyak dari 57 kasus tersebut yang melibatkan umpan perekrutan.
#Write2Earn $BTC $XRP $BNB