Bagaimana peretasan bursa terbesar yang pernah terjadi bisa berlangsung
Binance baru saja merilis temuan awal terkait insiden 29 Oktober. Singkatnya: bukan karena satu klik yang keliru, melainkan serangan perlahan dan penuh kesabaran yang dimulai berbulan-bulan sebelumnya.
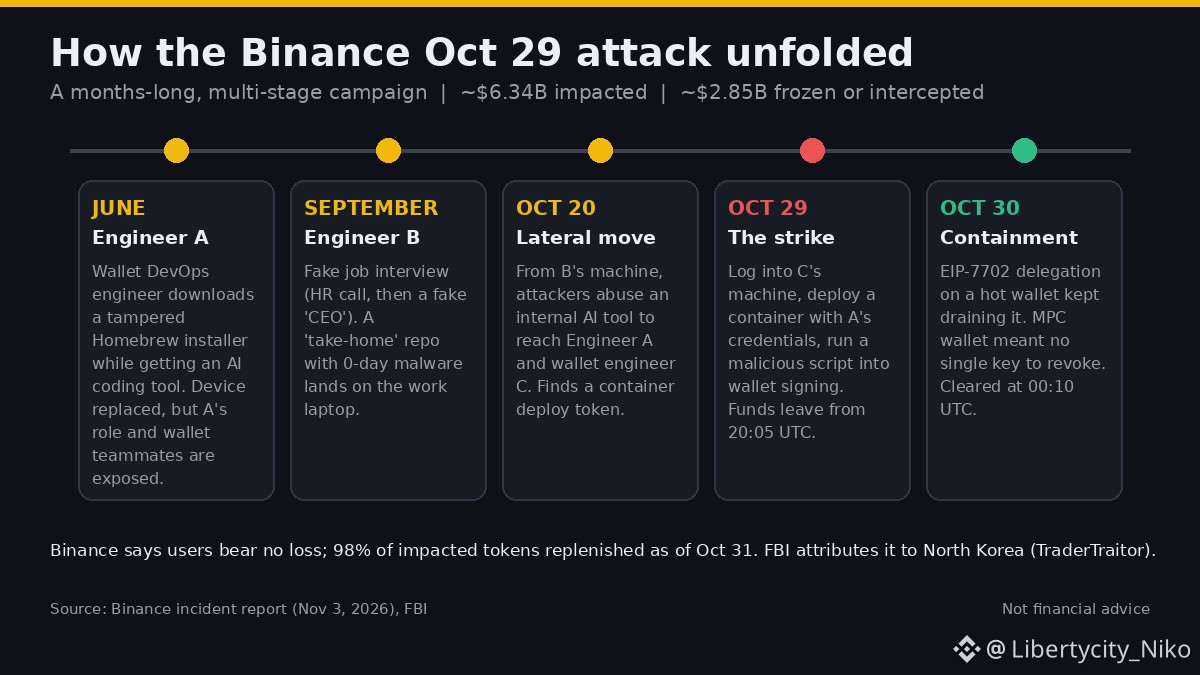
Juni. Seorang engineer DevOps dompet (Engineer A) mengunduh installer Homebrew yang telah dimodifikasi untuk sebuah alat pemrograman AI. Tim keamanan mendeteksinya dan mengganti laptop tersebut, tetapi para penyerang sudah lebih dulu memetakan A dan tim dompet.
September. Engineer B mendapat tawaran pekerjaan palsu: panggilan video dengan HR, lalu sesi dengan “CEO”, kemudian tugas repo yang harus dikerjakan di komputer kantor. Tugas itu membawa malware zero-day yang luput dari perlindungan endpoint.
20 Oktober. Dari komputer B, para penyerang menggunakan alat AI internal untuk menjangkau A dan engineer dompet C. Di komputer A, mereka menemukan token dengan hak untuk men-deploy kontainer.
29 Oktober. Dengan menggunakan komputer C dan kredensial A, mereka men-deploy sebuah kontainer yang skripnya menjangkau layanan penandatanganan dompet. Dana mulai keluar dari hot wallet pada pukul 20.05 UTC.
Yang mengejutkan adalah EIP-7702: mereka mendelegasikan sebagian kendali hot wallet ke kontrak mereka sendiri. Kendali itu tercatat di blockchain, sehingga menghentikan penarikan tidak bisa menghentikannya, dan dengan MPC tidak ada satu kunci pun yang bisa dicabut. Situasi baru berhasil dibereskan pada pukul 00.10 UTC, 30 Oktober.
Saat ini: sekitar $6.34B terdampak, dan kira-kira $2.85B dibekukan atau dicegat. Binance mengatakan mereka menanggung kerugian tersebut dan pengguna tidak menanggung apa pun. FBI menyatakan Korea Utara bertanggung jawab.
Pelajaran: tawaran kerja palsu, installer palsu, dan alat pengembangan yang disusupi kini menjadi pintu masuk utama. Periksa ulang setiap unduhan dan setiap tugas “wawancara”.
h/t CryptoTelugu di X
NFA. Hanya membagikan isi laporan.
#Binance #KeamananKripto #BNB #Peretasan #EIP7702
Binance baru saja merilis temuan awal terkait insiden 29 Oktober. Singkatnya: bukan karena satu klik yang keliru, melainkan serangan perlahan dan penuh kesabaran yang dimulai berbulan-bulan sebelumnya.
Juni. Seorang engineer DevOps dompet (Engineer A) mengunduh installer Homebrew yang telah dimodifikasi untuk sebuah alat pemrograman AI. Tim keamanan mendeteksinya dan mengganti laptop tersebut, tetapi para penyerang sudah lebih dulu memetakan A dan tim dompet.
September. Engineer B mendapat tawaran pekerjaan palsu: panggilan video dengan HR, lalu sesi dengan “CEO”, kemudian tugas repo yang harus dikerjakan di komputer kantor. Tugas itu membawa malware zero-day yang luput dari perlindungan endpoint.
20 Oktober. Dari komputer B, para penyerang menggunakan alat AI internal untuk menjangkau A dan engineer dompet C. Di komputer A, mereka menemukan token dengan hak untuk men-deploy kontainer.
29 Oktober. Dengan menggunakan komputer C dan kredensial A, mereka men-deploy sebuah kontainer yang skripnya menjangkau layanan penandatanganan dompet. Dana mulai keluar dari hot wallet pada pukul 20.05 UTC.
Yang mengejutkan adalah EIP-7702: mereka mendelegasikan sebagian kendali hot wallet ke kontrak mereka sendiri. Kendali itu tercatat di blockchain, sehingga menghentikan penarikan tidak bisa menghentikannya, dan dengan MPC tidak ada satu kunci pun yang bisa dicabut. Situasi baru berhasil dibereskan pada pukul 00.10 UTC, 30 Oktober.
Saat ini: sekitar $6.34B terdampak, dan kira-kira $2.85B dibekukan atau dicegat. Binance mengatakan mereka menanggung kerugian tersebut dan pengguna tidak menanggung apa pun. FBI menyatakan Korea Utara bertanggung jawab.
Pelajaran: tawaran kerja palsu, installer palsu, dan alat pengembangan yang disusupi kini menjadi pintu masuk utama. Periksa ulang setiap unduhan dan setiap tugas “wawancara”.
h/t CryptoTelugu di X
NFA. Hanya membagikan isi laporan.
#Binance #KeamananKripto #BNB #Peretasan #EIP7702