周二晚上币安发了第一份完整调查报告,63.4亿美元怎么出去的,写清楚了。
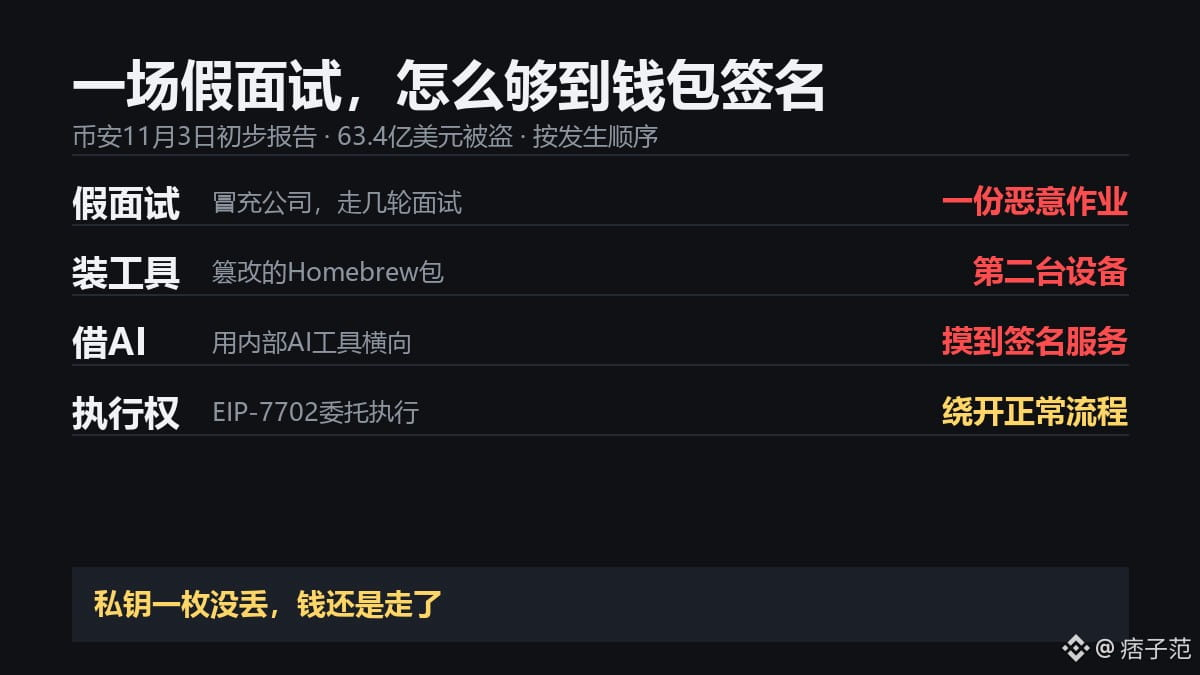
入口是招聘。攻击者冒充一家公司联系上币安员工,走了几轮面试,最后给一份"作业"让他在工作电脑上跑。那份作业是恶意代码。另一台电脑是装AI编程工具的时候,装到了被篡改的Homebrew包。
两台设备到手,攻击者没去翻私钥。他们用的是币安自己的内部AI工具,从这个工具够到钱包基础设施,拿到签名权限。10月30日第一份公告说的是一台运维笔记本被入侵、进了服务容器。现在报告自己写了,入侵点不止一个。
出去那头跟上次公告一样,走EIP-7702,把热钱包执行权委托给攻击者的合约,绕开正常提现流程。
钱这边,币安备了超过100%的赔付资金,受影响代币补足98%,约28.5亿美元被冻结或拦截,还在核对。冻结的还没回到账上。损失币安自己承担。
有分析师明说,没有证据显示AI参与了策划。是那个内部AI工具的权限,让一台员工电脑能摸到钱包签名服务。
往后判断交易所安不安全,别看它说私钥没丢,这次一枚没丢。看它讲不讲入侵点和隔离。公告里找不到这两样,等于没讲。
入口是招聘。攻击者冒充一家公司联系上币安员工,走了几轮面试,最后给一份"作业"让他在工作电脑上跑。那份作业是恶意代码。另一台电脑是装AI编程工具的时候,装到了被篡改的Homebrew包。
两台设备到手,攻击者没去翻私钥。他们用的是币安自己的内部AI工具,从这个工具够到钱包基础设施,拿到签名权限。10月30日第一份公告说的是一台运维笔记本被入侵、进了服务容器。现在报告自己写了,入侵点不止一个。
出去那头跟上次公告一样,走EIP-7702,把热钱包执行权委托给攻击者的合约,绕开正常提现流程。
钱这边,币安备了超过100%的赔付资金,受影响代币补足98%,约28.5亿美元被冻结或拦截,还在核对。冻结的还没回到账上。损失币安自己承担。
有分析师明说,没有证据显示AI参与了策划。是那个内部AI工具的权限,让一台员工电脑能摸到钱包签名服务。
往后判断交易所安不安全,别看它说私钥没丢,这次一枚没丢。看它讲不讲入侵点和隔离。公告里找不到这两样,等于没讲。