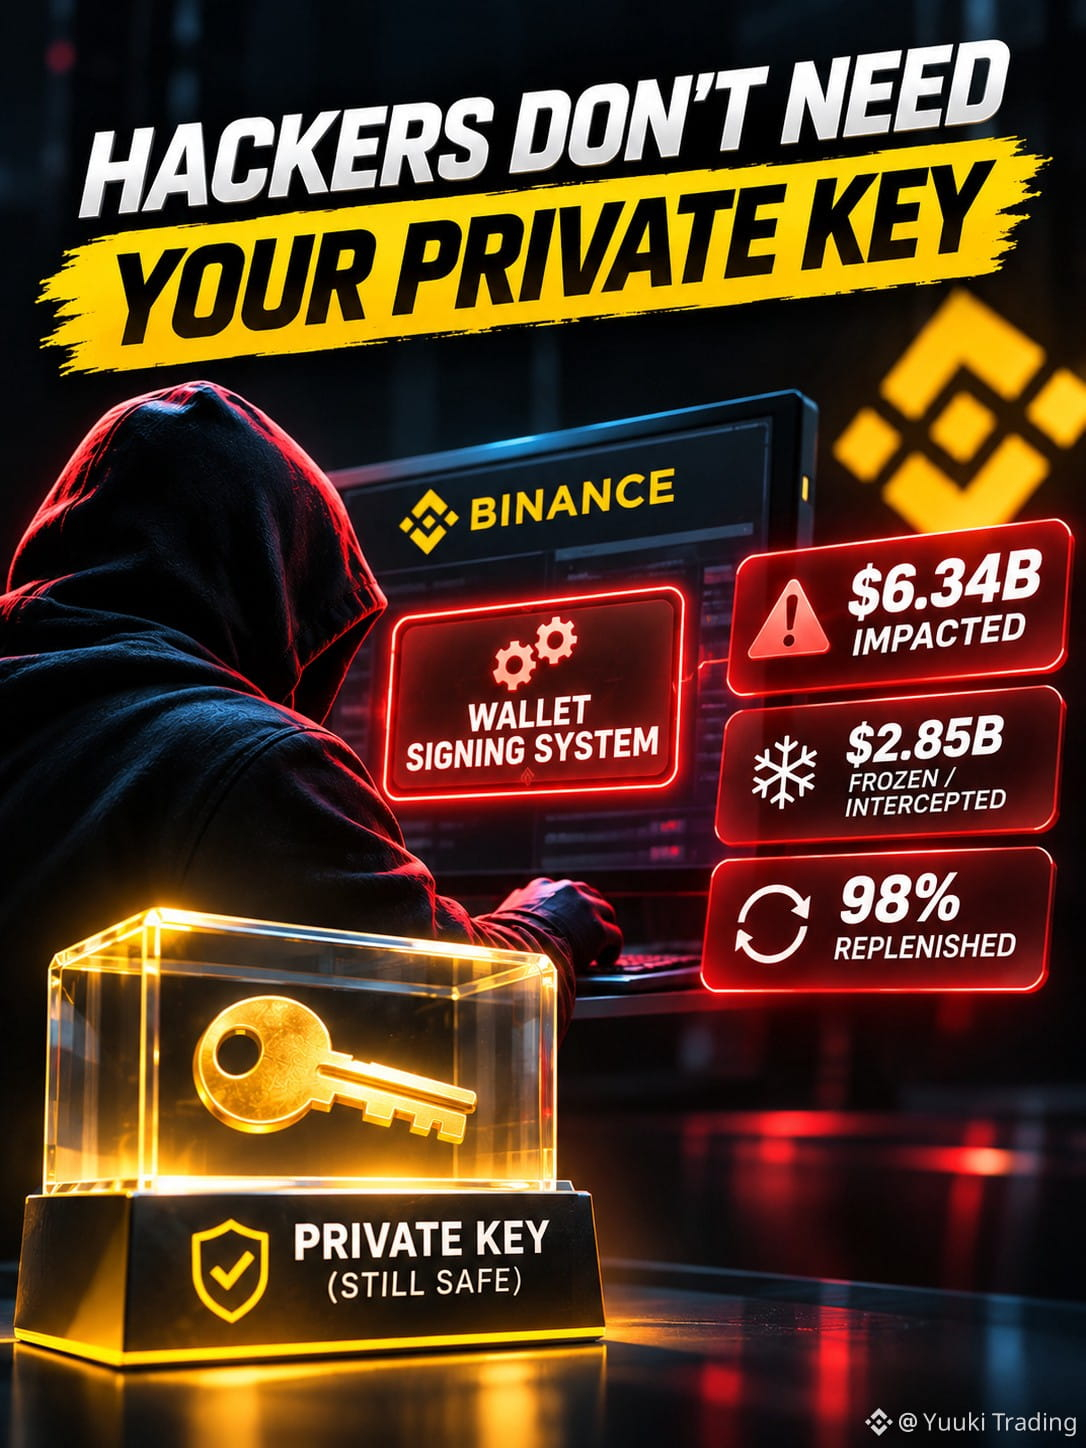
Aset senilai $6.34 miliar terdampak.
Namun setelah membaca laporan Binance tentang serangan 29 Oktober, menurut saya angka itu sendiri bukan bagian yang paling mengerikan.
Bagian yang paling mengerikan adalah ini:
Para penyerang mungkin sama sekali tidak membutuhkan kunci privat.
Mereka hanya perlu mengendalikan sistem yang diizinkan untuk menggunakannya.
Serangan ini tidak terjadi dalam semalam.
Kabarnya, para penyerang menggunakan rekayasa sosial, wawancara perekrutan palsu, malware, perangkat karyawan yang disusupi, kredensial curian, perangkat AI internal, dan izin deployment…
hingga akhirnya mereka mencapai layanan penandatanganan dompet.
Dari sana, mereka dapat memulai transaksi di luar alur penarikan normal.
XRP, SOL, OP, BTC, dan ETH dipindahkan dari dompet panas Binance.
Total aset terdampak: ~$6.34B
Binance menyatakan sekitar $2.85B telah dibekukan atau dicegat, sementara 98% aset token yang terdampak telah dipulihkan ke dalam saldo.
Namun ada perbedaan penting:
98% dipulihkan ke dalam saldo ≠ 98% berhasil direbut kembali dari para penyerang.
Pemulihan ke dalam saldo berarti Binance menggunakan sumber dayanya sendiri untuk mengganti aset yang hilang.
Namun, hal yang paling menarik perhatian saya adalah EIP-7702.
Para penyerang membuat otorisasi on-chain untuk kontrak pintar yang mereka kendalikan.
Artinya, bahkan setelah Binance menghentikan sementara penarikan, beberapa pergerakan aset tanpa izin tidak dapat langsung dihentikan.
Dompet panas tersebut juga menggunakan MPC, jadi tidak ada satu kunci privat tunggal yang bisa digunakan begitu saja untuk langsung mencabut otorisasi berbahaya itu.
Insiden ini mengubah cara saya memandang keamanan dompet.
Pertanyaan lama adalah:
“Apakah kunci privatnya aman?”
Mungkin pertanyaan yang lebih tepat adalah:
Siapa yang bisa membuat sistem melakukan penandatanganan?
Siapa yang bisa melakukan deployment kode?
Kredensial mana yang bisa mengakses penanda tangan?
Seberapa jauh perangkat karyawan yang disusupi bisa meningkatkan hak akses?
Kunci privatnya mungkin masih berada tepat di tempat yang seharusnya.
Namun jika penyerang bisa membuat infrastruktur melakukan penandatanganan atas nama mereka…
apa itu benar-benar berbeda dengan memiliki kuncinya?
Namun setelah membaca laporan Binance tentang serangan 29 Oktober, menurut saya angka itu sendiri bukan bagian yang paling mengerikan.
Bagian yang paling mengerikan adalah ini:
Para penyerang mungkin sama sekali tidak membutuhkan kunci privat.
Mereka hanya perlu mengendalikan sistem yang diizinkan untuk menggunakannya.
Serangan ini tidak terjadi dalam semalam.
Kabarnya, para penyerang menggunakan rekayasa sosial, wawancara perekrutan palsu, malware, perangkat karyawan yang disusupi, kredensial curian, perangkat AI internal, dan izin deployment…
hingga akhirnya mereka mencapai layanan penandatanganan dompet.
Dari sana, mereka dapat memulai transaksi di luar alur penarikan normal.
XRP, SOL, OP, BTC, dan ETH dipindahkan dari dompet panas Binance.
Total aset terdampak: ~$6.34B
Binance menyatakan sekitar $2.85B telah dibekukan atau dicegat, sementara 98% aset token yang terdampak telah dipulihkan ke dalam saldo.
Namun ada perbedaan penting:
98% dipulihkan ke dalam saldo ≠ 98% berhasil direbut kembali dari para penyerang.
Pemulihan ke dalam saldo berarti Binance menggunakan sumber dayanya sendiri untuk mengganti aset yang hilang.
Namun, hal yang paling menarik perhatian saya adalah EIP-7702.
Para penyerang membuat otorisasi on-chain untuk kontrak pintar yang mereka kendalikan.
Artinya, bahkan setelah Binance menghentikan sementara penarikan, beberapa pergerakan aset tanpa izin tidak dapat langsung dihentikan.
Dompet panas tersebut juga menggunakan MPC, jadi tidak ada satu kunci privat tunggal yang bisa digunakan begitu saja untuk langsung mencabut otorisasi berbahaya itu.
Insiden ini mengubah cara saya memandang keamanan dompet.
Pertanyaan lama adalah:
“Apakah kunci privatnya aman?”
Mungkin pertanyaan yang lebih tepat adalah:
Siapa yang bisa membuat sistem melakukan penandatanganan?
Siapa yang bisa melakukan deployment kode?
Kredensial mana yang bisa mengakses penanda tangan?
Seberapa jauh perangkat karyawan yang disusupi bisa meningkatkan hak akses?
Kunci privatnya mungkin masih berada tepat di tempat yang seharusnya.
Namun jika penyerang bisa membuat infrastruktur melakukan penandatanganan atas nama mereka…
apa itu benar-benar berbeda dengan memiliki kuncinya?