HR palsu, wawancara palsu, dan pada akhirnya yang terkena adalah dompet—kali ini yang diretas bukan protokol on-chain, melainkan manusia.
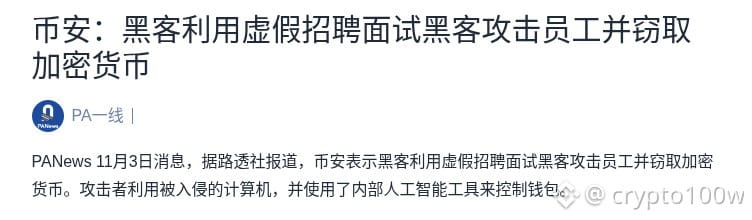
Binance mengonfirmasi bahwa peretas membobol perangkat karyawan melalui serangan rekayasa sosial dengan menyamar sebagai perekrut dan mengadakan wawancara kerja. Mereka kemudian memanfaatkan alat AI internal di komputer yang telah disusupi untuk mengoperasikan dompet dan mengalihkan aset. Menurut kabar PANews pada 3 November, Reuters melaporkan pernyataan tersebut.
Dalam jangka pendek, dampaknya cenderung negatif bagi BNB dan sektor bursa. Fakta bahwa peretas dapat mengakses alat internal menunjukkan adanya celah yang bisa dimanfaatkan untuk melewati pemisahan hak akses, pemeriksaan oleh dua orang, dan kontrol risiko penarikan dana. Kepercayaan pengguna terhadap keamanan aset di platform terpusat pun akan dinilai ulang.
Skenario yang perlu diamati 1: jika pembekuan dana curian dan skema ganti rugi diperjelas, sentimen dapat pulih lebih cepat. Skenario yang perlu diamati 2: jika terjadi penarikan dana besar secara berturut-turut atau arus keluar dana terus berlanjut, BNB dan sektor token platform akan tertekan.
Mana yang lebih ingin Anda lihat lebih dulu: realisasi skema ganti rugi, atau kembalinya penarikan dana dan kedalaman pasar spot ke kondisi normal?
Sumber: PANews
Gambar 1: Binance mengungkap detail serangan rekayasa sosial: wawancara palsu membobol perangkat karyawan, alat internal disalahgunakan untuk memindahkan token · Tangkapan layar halaman sumber
Sumber gambar: https://www.panewslab.com/zh/articles/01a1a1d2-cb54-709e-aed0-48205c8aa06c
Binance mengonfirmasi bahwa peretas membobol perangkat karyawan melalui serangan rekayasa sosial dengan menyamar sebagai perekrut dan mengadakan wawancara kerja. Mereka kemudian memanfaatkan alat AI internal di komputer yang telah disusupi untuk mengoperasikan dompet dan mengalihkan aset. Menurut kabar PANews pada 3 November, Reuters melaporkan pernyataan tersebut.
Dalam jangka pendek, dampaknya cenderung negatif bagi BNB dan sektor bursa. Fakta bahwa peretas dapat mengakses alat internal menunjukkan adanya celah yang bisa dimanfaatkan untuk melewati pemisahan hak akses, pemeriksaan oleh dua orang, dan kontrol risiko penarikan dana. Kepercayaan pengguna terhadap keamanan aset di platform terpusat pun akan dinilai ulang.
Skenario yang perlu diamati 1: jika pembekuan dana curian dan skema ganti rugi diperjelas, sentimen dapat pulih lebih cepat. Skenario yang perlu diamati 2: jika terjadi penarikan dana besar secara berturut-turut atau arus keluar dana terus berlanjut, BNB dan sektor token platform akan tertekan.
Mana yang lebih ingin Anda lihat lebih dulu: realisasi skema ganti rugi, atau kembalinya penarikan dana dan kedalaman pasar spot ke kondisi normal?
Sumber: PANews
Gambar 1: Binance mengungkap detail serangan rekayasa sosial: wawancara palsu membobol perangkat karyawan, alat internal disalahgunakan untuk memindahkan token · Tangkapan layar halaman sumber
Sumber gambar: https://www.panewslab.com/zh/articles/01a1a1d2-cb54-709e-aed0-48205c8aa06c