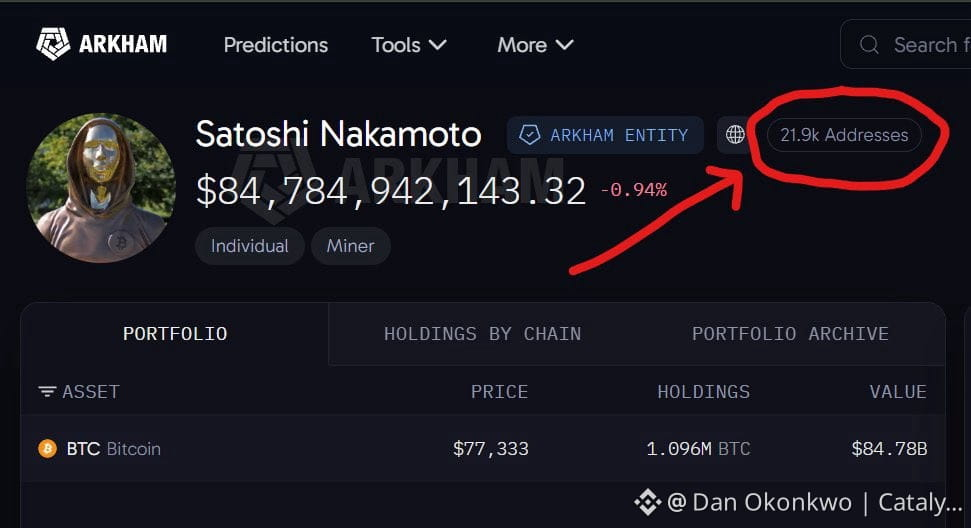
⚠️Mengapa peretas masih belum bisa menyentuh dompet Satoshi?👇👇1,096 juta BTC, senilai $84,78 miliar, tak tersentuh selama 17 tahun.
1. Tidak ada kunci utama, hanya 21.900 kunci terpisah
Sebagian besar dompet saat ini menggunakan satu frasa pemulihan yang mengendalikan semuanya. Klien v0.1 tahun 2009 bekerja dengan cara berbeda. Setiap kali menambang 50 BTC, klien itu menghasilkan kunci privat baru yang sama sekali tidak terhubung dengan kunci lainnya.
Sekalipun seseorang berhasil membobol satu kunci, mereka hanya akan mendapatkan 50 BTC. 21.899 kunci lainnya tetap tak terjangkau, tanpa petunjuk apa pun.
2. Keacakan 256-bit tak memberi AI apa pun untuk dipelajari
AI pandai menemukan pola, sedangkan keacakan murni tidak memiliki pola. Bahkan jika setiap superkomputer di Bumi mencoba semua kemungkinan, menebak satu kunci saja akan memakan waktu puluhan miliar tahun.
3. Luring dan tak pernah dipindahkan, jadi tak ada jejak
Kunci-kunci itu disimpan dalam berkas wallet.dat luring. Kunci-kunci itu tak pernah berada di cloud dan tak pernah terhubung ke akun daring yang bisa diretas siapa pun. Tak satu pun alamat penambangan pernah mengirimkan satu koin pun. Tanpa transaksi, tak ada tanda tangan yang pernah disiarkan, jadi tak ada perhitungan yang bisa digunakan untuk melacaknya kembali.
4. Satu-satunya risiko nyata: komputasi kuantum
Alamat modern tidak mengungkapkan kunci publiknya sampai dana dikirim. Alamat Satoshi dari tahun 2009 mengungkapkannya: kunci publiknya tertulis langsung di blockchain dan bisa dilihat siapa saja.
Komputer dan AI masa kini masih belum bisa membobolnya. Namun, secara teori, komputer kuantum yang cukup kuat dapat menggunakan kunci publik tersebut untuk mengetahui kunci privatnya. Itulah satu-satunya ancaman nyata bagi kekayaan ini #BTC #Satoshi #Hack #AI
1. Tidak ada kunci utama, hanya 21.900 kunci terpisah
Sebagian besar dompet saat ini menggunakan satu frasa pemulihan yang mengendalikan semuanya. Klien v0.1 tahun 2009 bekerja dengan cara berbeda. Setiap kali menambang 50 BTC, klien itu menghasilkan kunci privat baru yang sama sekali tidak terhubung dengan kunci lainnya.
Sekalipun seseorang berhasil membobol satu kunci, mereka hanya akan mendapatkan 50 BTC. 21.899 kunci lainnya tetap tak terjangkau, tanpa petunjuk apa pun.
2. Keacakan 256-bit tak memberi AI apa pun untuk dipelajari
AI pandai menemukan pola, sedangkan keacakan murni tidak memiliki pola. Bahkan jika setiap superkomputer di Bumi mencoba semua kemungkinan, menebak satu kunci saja akan memakan waktu puluhan miliar tahun.
3. Luring dan tak pernah dipindahkan, jadi tak ada jejak
Kunci-kunci itu disimpan dalam berkas wallet.dat luring. Kunci-kunci itu tak pernah berada di cloud dan tak pernah terhubung ke akun daring yang bisa diretas siapa pun. Tak satu pun alamat penambangan pernah mengirimkan satu koin pun. Tanpa transaksi, tak ada tanda tangan yang pernah disiarkan, jadi tak ada perhitungan yang bisa digunakan untuk melacaknya kembali.
4. Satu-satunya risiko nyata: komputasi kuantum
Alamat modern tidak mengungkapkan kunci publiknya sampai dana dikirim. Alamat Satoshi dari tahun 2009 mengungkapkannya: kunci publiknya tertulis langsung di blockchain dan bisa dilihat siapa saja.
Komputer dan AI masa kini masih belum bisa membobolnya. Namun, secara teori, komputer kuantum yang cukup kuat dapat menggunakan kunci publik tersebut untuk mengetahui kunci privatnya. Itulah satu-satunya ancaman nyata bagi kekayaan ini #BTC #Satoshi #Hack #AI