Setelah memperbarui BTCPay Server, jangan langsung menganggap server lama sebagai lingkungan yang aman untuk terus digunakan.
Pihak proyek mengonfirmasi pada 2 November bahwa serangan pencurian kripto dari hot wallet baru-baru ini menargetkan versi 2.4.1 dan yang lebih lama. Hot wallet menyimpan kunci pengeluaran di server; menambal kerentanan perangkat lunak tidak otomatis mencabut akses yang sebelumnya telah diperoleh penyerang. Meski saldo tidak berubah, kemungkinan mesin telah diretas tetap tidak bisa dikesampingkan.
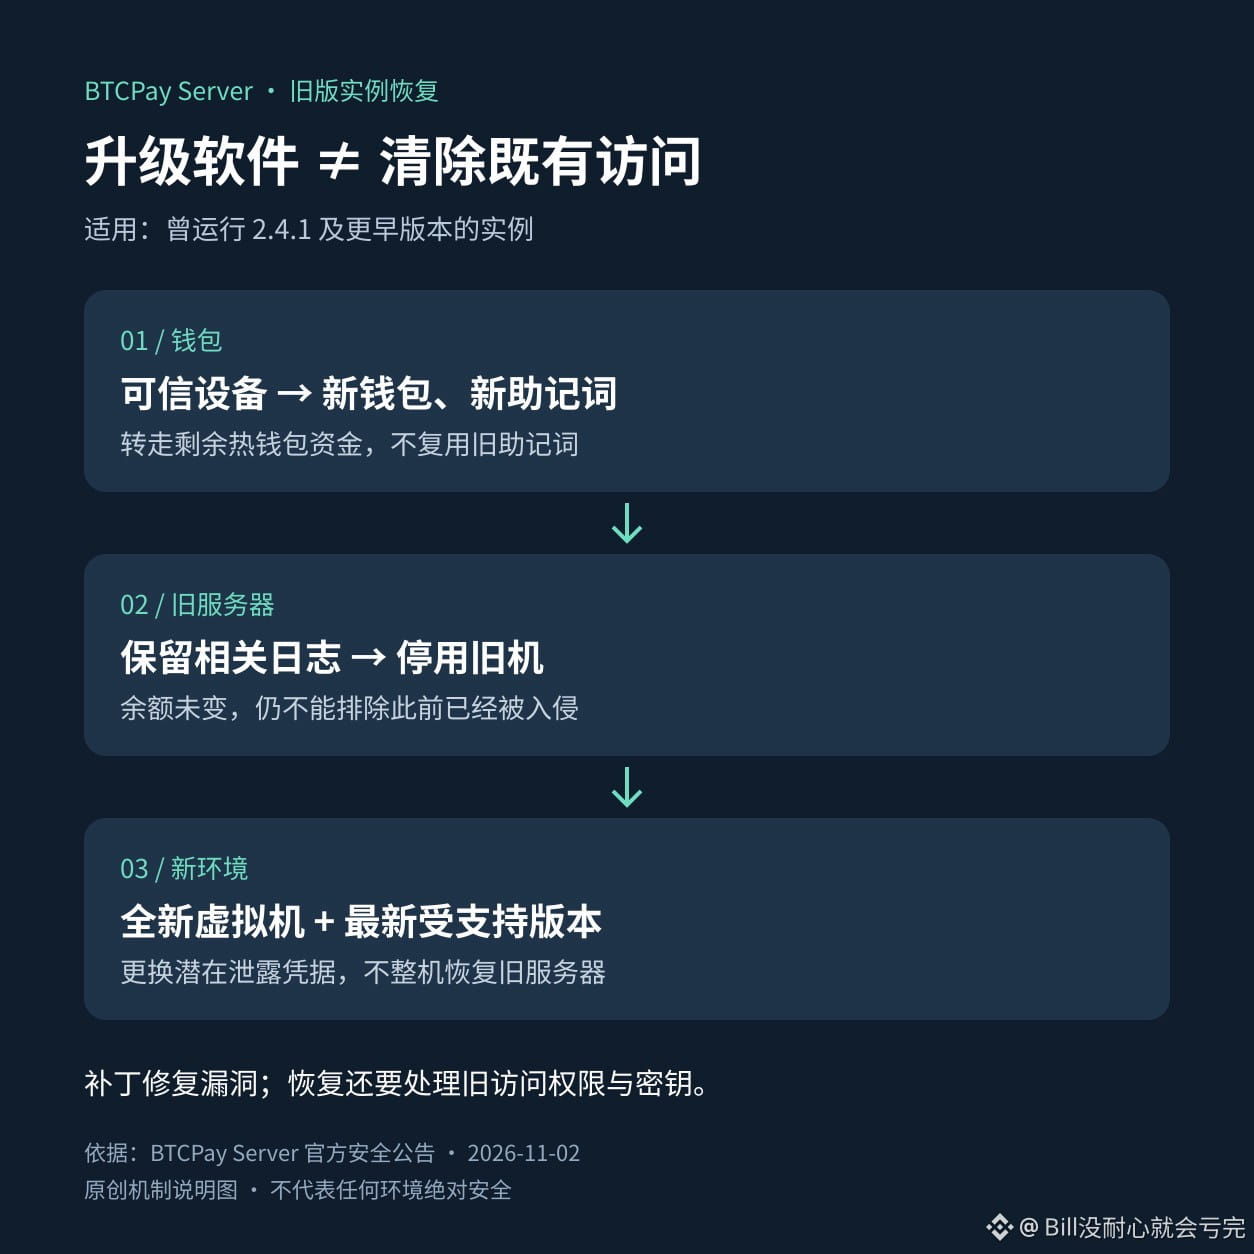
Untuk memulihkan instans versi lama seperti ini, pihak resmi menyarankan langkah yang lebih menyeluruh: buat wallet dengan perangkat tepercaya dan frasa pemulihan yang benar-benar baru, lalu pindahkan sisa dana hot wallet; simpan log terkait, kemudian nonaktifkan mesin lama. Setelah itu, instal versi terbaru yang masih didukung di mesin virtual baru dan ganti kredensial yang mungkin telah bocor. Jangan memulihkan seluruh server lama dan jangan menggunakan kembali frasa pemulihan lama.
Kasus ini menjadi pengingat bagi merchant yang mengelola layanan pembayaran sendiri: pembaruan perangkat lunak, pembangunan ulang server, dan penggantian kunci menangani masalah yang berbeda. Pihak resmi menyatakan bahwa wallet yang menyimpan kunci pengeluaran di luar server tidak terdampak pencurian kripto kali ini, tetapi server versi lama tetap disarankan untuk dibangun ulang.
Simpan hanya dana yang diperlukan untuk operasional harian di hot wallet; transaksi on-chain tetap memiliki risiko keamanan.
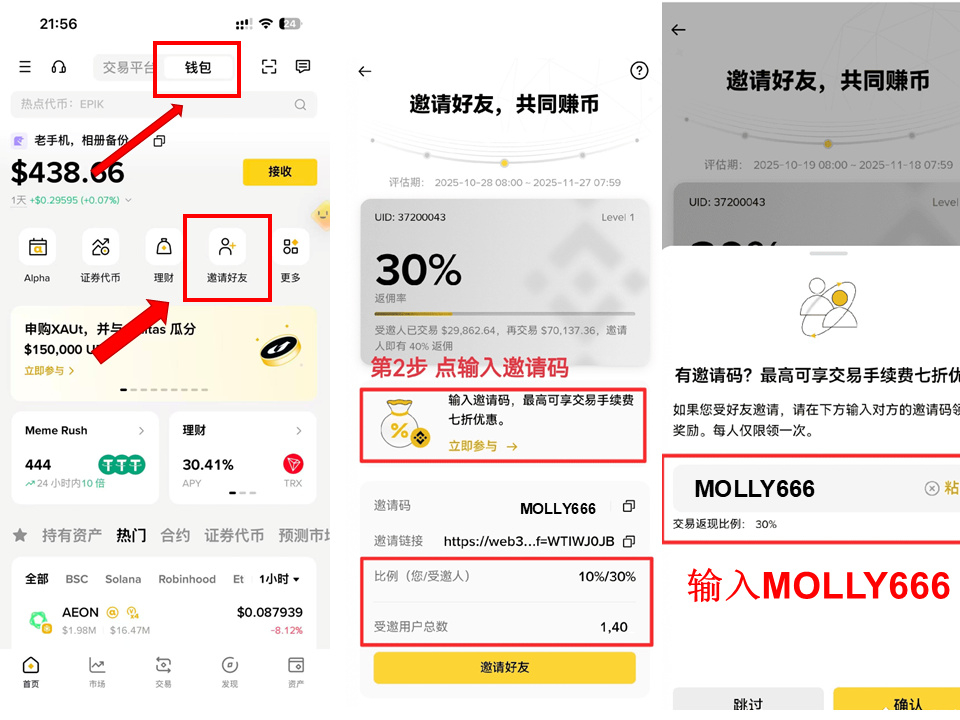
Kode undangan Binance Wallet: MOLLY666
Pihak proyek mengonfirmasi pada 2 November bahwa serangan pencurian kripto dari hot wallet baru-baru ini menargetkan versi 2.4.1 dan yang lebih lama. Hot wallet menyimpan kunci pengeluaran di server; menambal kerentanan perangkat lunak tidak otomatis mencabut akses yang sebelumnya telah diperoleh penyerang. Meski saldo tidak berubah, kemungkinan mesin telah diretas tetap tidak bisa dikesampingkan.
Untuk memulihkan instans versi lama seperti ini, pihak resmi menyarankan langkah yang lebih menyeluruh: buat wallet dengan perangkat tepercaya dan frasa pemulihan yang benar-benar baru, lalu pindahkan sisa dana hot wallet; simpan log terkait, kemudian nonaktifkan mesin lama. Setelah itu, instal versi terbaru yang masih didukung di mesin virtual baru dan ganti kredensial yang mungkin telah bocor. Jangan memulihkan seluruh server lama dan jangan menggunakan kembali frasa pemulihan lama.
Kasus ini menjadi pengingat bagi merchant yang mengelola layanan pembayaran sendiri: pembaruan perangkat lunak, pembangunan ulang server, dan penggantian kunci menangani masalah yang berbeda. Pihak resmi menyatakan bahwa wallet yang menyimpan kunci pengeluaran di luar server tidak terdampak pencurian kripto kali ini, tetapi server versi lama tetap disarankan untuk dibangun ulang.
Simpan hanya dana yang diperlukan untuk operasional harian di hot wallet; transaksi on-chain tetap memiliki risiko keamanan.
Kode undangan Binance Wallet: MOLLY666