🚨 Peringatan Eksploitasi Kripto Besar senilai $106M: Entitas Uni Eropa Tak Dikenal Jadi Sasaran
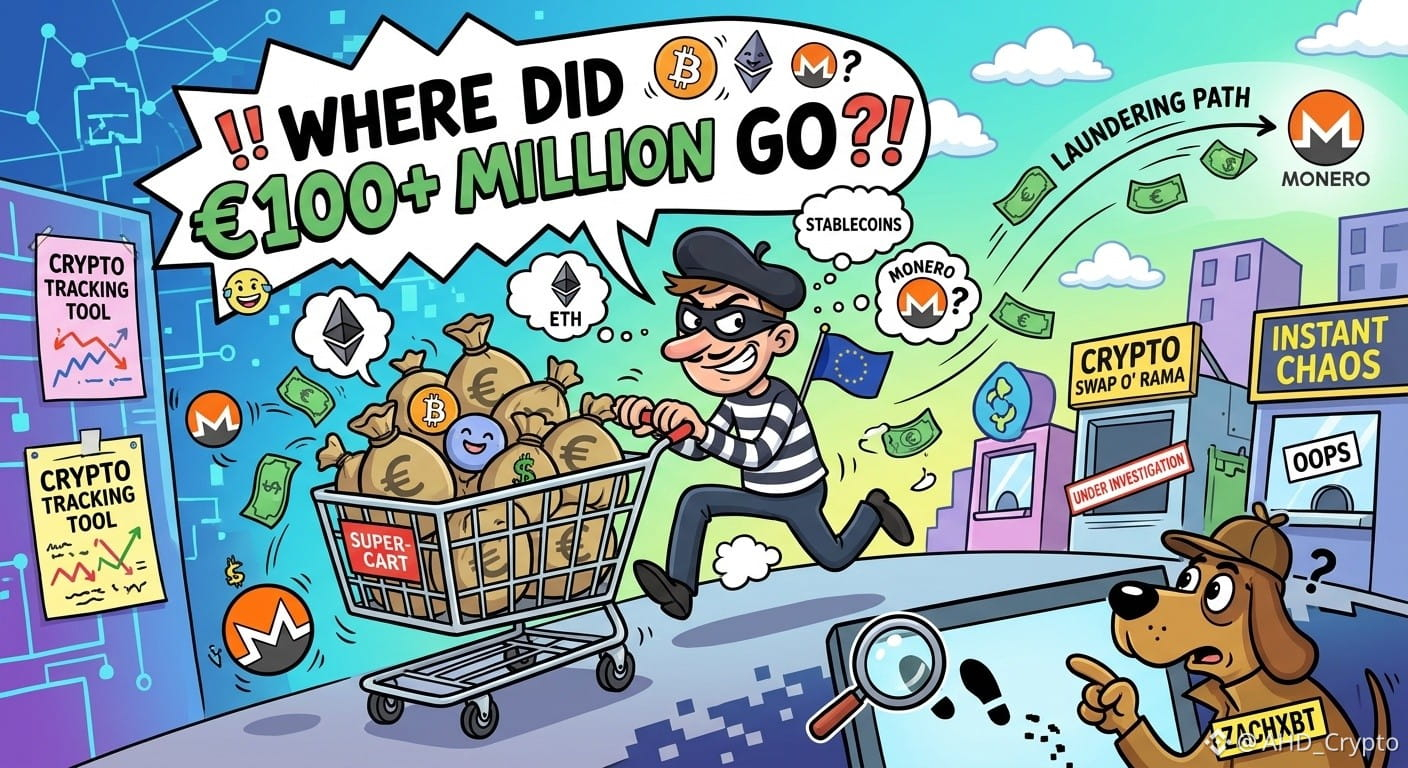
Penyelidik on-chain ZachXBT menandai insiden keamanan besar yang melibatkan entitas berbasis Uni Eropa yang tidak disebutkan namanya, yang dilaporkan kehilangan lebih dari $106 juta dari akun bursa tersentralisasi pada 1 November.
Sorotan Utama Insiden:
>> Pengurasan Awal: Penyerang menguras stablecoin (USDC dan $USDT ) dari beberapa akun bursa tersentralisasi.
>> Konversi Cepat: Lebih dari $63M dalam USDC dengan cepat ditukar menjadi $ETH untuk mencegah penerbit tersentralisasi membekukan aset curian.
>> Jalur Pencucian Uang: Peretas mengalirkan dana melalui platform instan (termasuk WellWallet dan Kyrrex), jembatan lintas jaringan, dan koin privasi $XMR (Monero) untuk mengaburkan jejak transaksi.
>> Lazarus Group Dikesampingkan: ZachXBT menyatakan dengan tingkat keyakinan tinggi bahwa pola serangan ini tidak cocok dengan Lazarus Group Korea Utara.
Identitas korban maupun bursa yang menjadi sasaran belum diungkapkan kepada publik, tetapi 11 alamat dompet terkait telah dipublikasikan untuk melacak dana tersebut.
Tetap waspada dengan akun bursa Anda dan pastikan langkah keamanan ketat, seperti 2FA perangkat keras, telah diaktifkan!
Bagaimana pendapat Anda tentang penggunaan koin privasi dan bursa instan untuk mencuci dana curian? Mari berdiskusi di kolom komentar! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security
Penyelidik on-chain ZachXBT menandai insiden keamanan besar yang melibatkan entitas berbasis Uni Eropa yang tidak disebutkan namanya, yang dilaporkan kehilangan lebih dari $106 juta dari akun bursa tersentralisasi pada 1 November.
Sorotan Utama Insiden:
>> Pengurasan Awal: Penyerang menguras stablecoin (USDC dan $USDT ) dari beberapa akun bursa tersentralisasi.
>> Konversi Cepat: Lebih dari $63M dalam USDC dengan cepat ditukar menjadi $ETH untuk mencegah penerbit tersentralisasi membekukan aset curian.
>> Jalur Pencucian Uang: Peretas mengalirkan dana melalui platform instan (termasuk WellWallet dan Kyrrex), jembatan lintas jaringan, dan koin privasi $XMR (Monero) untuk mengaburkan jejak transaksi.
>> Lazarus Group Dikesampingkan: ZachXBT menyatakan dengan tingkat keyakinan tinggi bahwa pola serangan ini tidak cocok dengan Lazarus Group Korea Utara.
Identitas korban maupun bursa yang menjadi sasaran belum diungkapkan kepada publik, tetapi 11 alamat dompet terkait telah dipublikasikan untuk melacak dana tersebut.
Tetap waspada dengan akun bursa Anda dan pastikan langkah keamanan ketat, seperti 2FA perangkat keras, telah diaktifkan!
Bagaimana pendapat Anda tentang penggunaan koin privasi dan bursa instan untuk mencuci dana curian? Mari berdiskusi di kolom komentar! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security