
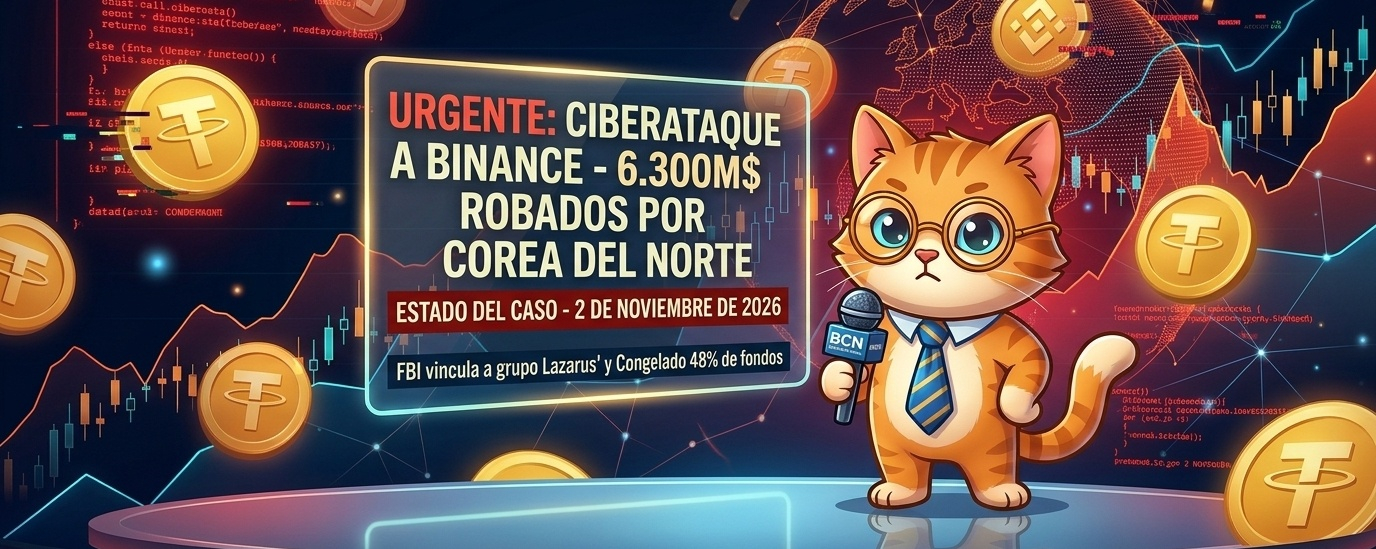
El masivo ciberataque de 6,300 millones de dólares contra Binance, atribuido oficialmente por el FBI al grupo de hackers de Corea del Norte conocido como "TraderTraitor" (vinculado a Lazarus Group), ha entrado en una fase clave de estabilización este lunes 2 de noviembre de 2026. Tras suspender temporalmente sus operaciones el pasado jueves 29 de octubre, la plataforma de intercambio de criptomonedas más grande del mundo ha logrado restablecer la confianza del mercado al garantizar y reponer casi la totalidad de los fondos afectados.
A continuación, se detallan los hallazgos más recientes, el estado de los fondos y el impacto global de este histórico golpe cibernético.
La anatomía del ataque: Inteligencia Artificial y precisión quirúrgica
De acuerdo con los informes publicados por las firmas de inteligencia blockchain TRM Labs y Elliptic, el ataque se ejecutó con una velocidad y sofisticación técnica sin precedentes:
Modus Operandi: Los investigadores señalan que la unidad norcoreana empleó herramientas de Inteligencia Artificial bajo una estrategia de "caza mayor" (Big Game Hunting) para identificar vulnerabilidades. Lograron comprometer inicialmente la computadora portátil de un ingeniero de DevOps de la empresa.
Falla de acceso: Utilizando el estándar técnico EIP-7702, los atacantes consiguieron una autorización de firma que les permitió saltarse las verificaciones de seguridad estándar y vaciar las billeteras calientes (hot wallets) de la plataforma.
Estado actual de Binance y retiro de fondos de los usuarios
Tras el anuncio de la reapertura escalonada de los servicios de retiro que inició el domingo 1 de noviembre, la situación financiera del gigante cripto muestra signos de resiliencia:
• Reposición de activos: Binance confirmó que ya ha repuesto el 95% de los activos afectados utilizando sus propios recursos corporativos y el Fondo de Activos Seguros para Usuarios (SAFU). El 5% restante corresponde a tokens de baja liquidez que la firma sigue adquiriendo para cubrir la totalidad de las pérdidas sin afectar el balance de sus clientes.
• Fuga de capitales controlada: Los clientes de la plataforma retiraron un flujo neto de entre 3,600 y 4,720 millones de dólares tras la reanudación de los servicios. A pesar de la impresionante cifra, este volumen representa apenas el 2% de los activos totales bajo gestión de Binance y el ritmo de salidas ya se ha estabilizado.
• Prueba de reservas: El codirector ejecutivo de la empresa, Richard Teng, publicó un nuevo informe de "Prueba de Reservas" con tecnología de conocimiento cero para que los usuarios verifiquen de forma independiente el respaldo 1:1 de sus fondos.
La contraofensiva: 3,000 millones de dólares congelados
El ecosistema criptográfico reaccionó con rapidez para asfixiar las rutas de lavado del dinero robado, el cual estaba siendo transformado principalmente a Ethereum (ETH):
• Bloqueo de Stablecoins: En una acción coordinada de emergencia, la empresa Tether congeló más de 1,500 millones de dólares en USDT vinculados al hackeo. Por su parte, la firma Circle bloqueó más de 1,100 millones de dólares en USDC.
• Fondos inmovilizados: Gracias a estas intervenciones y a la ayuda de otros emisores de tokens, se calcula que cerca de 3,000 millones de dólares se encuentran completamente congelados y fuera del alcance de Pionyang. Los delincuentes aún retienen el control de aproximadamente 3,280 millones de dólares en criptoactivos no regulados de forma centralizada.
Impacto en el mercado y reacciones geopolíticas
A pesar del pánico inicial que provocó caídas de hasta el 10% en el valor de la moneda nativa BNB y descensos importantes en Bitcoin (BTC) y Ether (ETH) al cierre de la semana pasada, el mercado ha experimentado una notable recuperación este lunes. Bitcoin cotiza nuevamente por encima de los 77,000 dólares, demostrando que la rápida garantía de reembolso de Binance evitó un colapso sistémico similar al de FTX en el pasado.
Por otro lado, agencias gubernamentales de Estados Unidos, Japón y Corea del Sur han reiterado sus alarmas, ya que este botín supera con creces las exportaciones anuales legítimas de Corea del Norte. Las autoridades afirman que el robo cibernético se ha consolidado como la principal vía de ingresos del régimen de Kim Jong-un para evadir sanciones internacionales y financiar de manera directa sus programas de desarrollo armamentístico y de destrucción masiva.