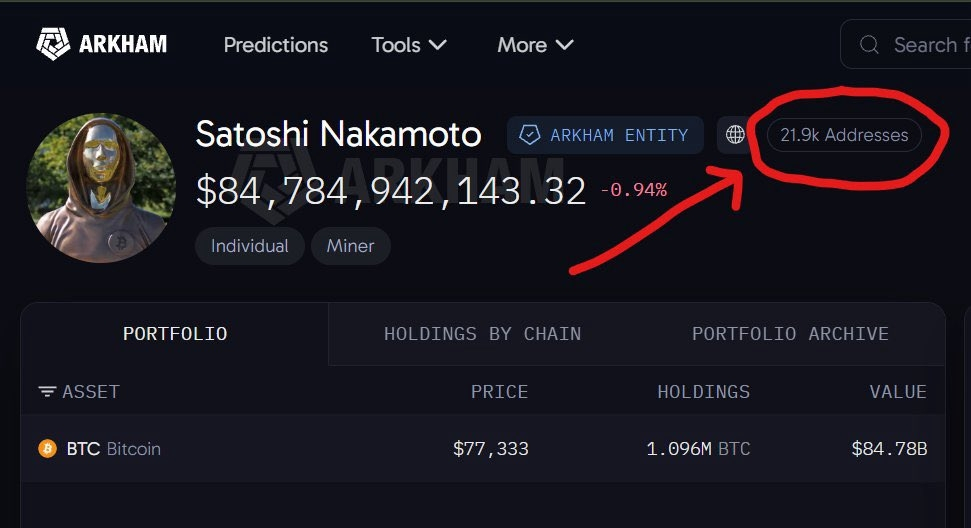
1.096 juta BTC. $84.78 miliar. Tak tersentuh selama lebih dari 15 tahun.
Kekayaan yang tersimpan di dompet Bitcoin paling awal merupakan tumpukan kekayaan terbesar yang tertidur di dunia kripto—dan hingga kini tetap tak terjangkau, sama seperti pada 2009. Inilah alasan sebenarnya.
Mitos tentang Kata Sandi Utama
Kebanyakan orang membayangkan harta Satoshi dilindungi oleh satu kata sandi yang mustahil diretas—satu frasa ajaib yang, jika berhasil ditebak, akan membuka semuanya.
Bukan begitu cara kerjanya. Dan kenyataannya jauh lebih menarik.
21.900 Kunci Independen—Bukan Satu
Dompet modern mengandalkan satu set berisi 12 atau 24 kata mnemonik. Satu frasa seed mengendalikan setiap alamat dan setiap koin. Jika hilang, semuanya lenyap; jika dibobol, semuanya terekspos.
Namun, pada 2009, sistem itu belum ada. Satoshi menambang menggunakan klien Bitcoin 0.1 yang asli, yang menghasilkan kunci privat baru yang sepenuhnya tidak terkait untuk setiap hadiah blok sebesar 50 BTC.
Hasilnya: sekitar 1,096 juta BTC milik Satoshi tersebar di sekitar 21.900 kunci privat independen. Tidak ada kunci utama. Tidak ada frasa seed. Tidak ada satu titik kegagalan.
Bahkan jika seseorang secara ajaib berhasil membobol satu kunci, mereka hanya akan mendapatkan 50 BTC—dan sama sekali tak punya petunjuk tentang 21.899 kunci lainnya.
Namun, Jumlah Kunci Bukanlah Pertahanan yang Sebenarnya
Di sinilah narasi populer mulai kurang cermat. Detail “21.900 kunci” itu benar—tetapi bukan itulah yang membuat dompet tersebut aman.
Penghalang sebenarnya lebih sederhana dan jauh lebih mutlak: setiap kunci individual adalah kunci privat ECDSA 256-bit.
Mencoba menebak salah satu kunci itu secara paksa saja tidak layak secara komputasi dengan teknologi apa pun yang ada saat ini. Anda tidak membutuhkan 21.900 kunci agar aman. Satu saja sudah cukup. Banyaknya dompet memberi kemudahan bagi pemiliknya dan menambah kerumitan bagi penyerang—tetapi beban utamanya ditangani oleh matematika kriptografi.
Apa yang Sebenarnya Diketahui Penyerang
Perlu juga meluruskan asumsi lain: dompet Satoshi tidak tersembunyi.
Alamat-alamatnya tercatat secara publik di blockchain. Siapa pun dapat melihat saldonya melalui penjelajah blok. Kunci publik yang terkait dengan keluaran yang sudah dibelanjakan juga terlihat. Satu-satunya yang tetap rahasia adalah kunci privat—satu-satunya informasi yang tidak dapat diturunkan dari data di blockchain.
Jadi, ini bukan kasus “tidak ada petunjuk sama sekali”. Semua petunjuknya ada. Hanya saja, kuncinya tidak bisa dibobol.
Bagaimana dengan AI? Bagaimana dengan komputasi kuantum?
Klaim yang umum beredar adalah bahwa AI atau daya komputasi untuk menebak secara paksa mungkin pada akhirnya akan “beruntung” dan membobol sebuah kunci.
Itu menunjukkan kesalahpahaman tentang masalahnya. AI tidak mengubah matematika di balik masalah logaritma diskret kurva eliptik. Tidak ada algoritma klasik yang diketahui—dan tidak ada metode AI saat ini—yang dapat memecahkan secp256k1 pada skala ini. Menambah daya komputasi tidak akan membuatnya beruntung; hasilnya tetap tidak layak dilakukan, hanya lebih cepat.
Satu-satunya ancaman teoretis yang benar-benar nyata adalah komputer kuantum masa depan yang menjalankan algoritma Shor, yang pada prinsipnya dapat memperoleh kunci privat dari kunci publik. Namun, itu sepenuhnya merupakan model ancaman yang berbeda—bukan “keberuntungan AI”, dan bukan sesuatu yang tersedia saat ini.
Intinya
Utas viral itu menggambarkan strukturnya dengan tepat: tidak ada kata sandi utama, ribuan kunci independen, dan kekayaan yang terfragmentasi sehingga tidak ada satu titik kegagalan. Fragmentasi itu nyata dan penting.
Namun, alasan utama dompet Satoshi tetap tak tersentuh lebih mendasar: kunci privat 256-bit memang tidak mungkin ditebak secara paksa. Sebaran 21.900 kunci adalah lapisan perlindungan tambahan—bukan benteng utamanya.
Untuk saat ini, $84,78 miliar berada tepat di tempatnya disimpan: terlihat oleh seluruh dunia, tetapi tak bisa dijangkau siapa pun.