【Peringatan keamanan|Toko resmi Solana Mobile menampilkan aplikasi palsu “Klaim Airdrop” selama satu jam】
Beberapa hari ini semua orang mengawasi keamanan bursa besar, tetapi masalah juga terjadi di perangkat seluler—dan lebih licik: sebuah aplikasi yang meminta frasa pemulihan dipromosikan langsung di Spotlight resmi.
Beberapa hal yang dapat diverifikasi (X resmi Solana Mobile, 1/11; dikutip oleh TokenPost dan The Defiant):
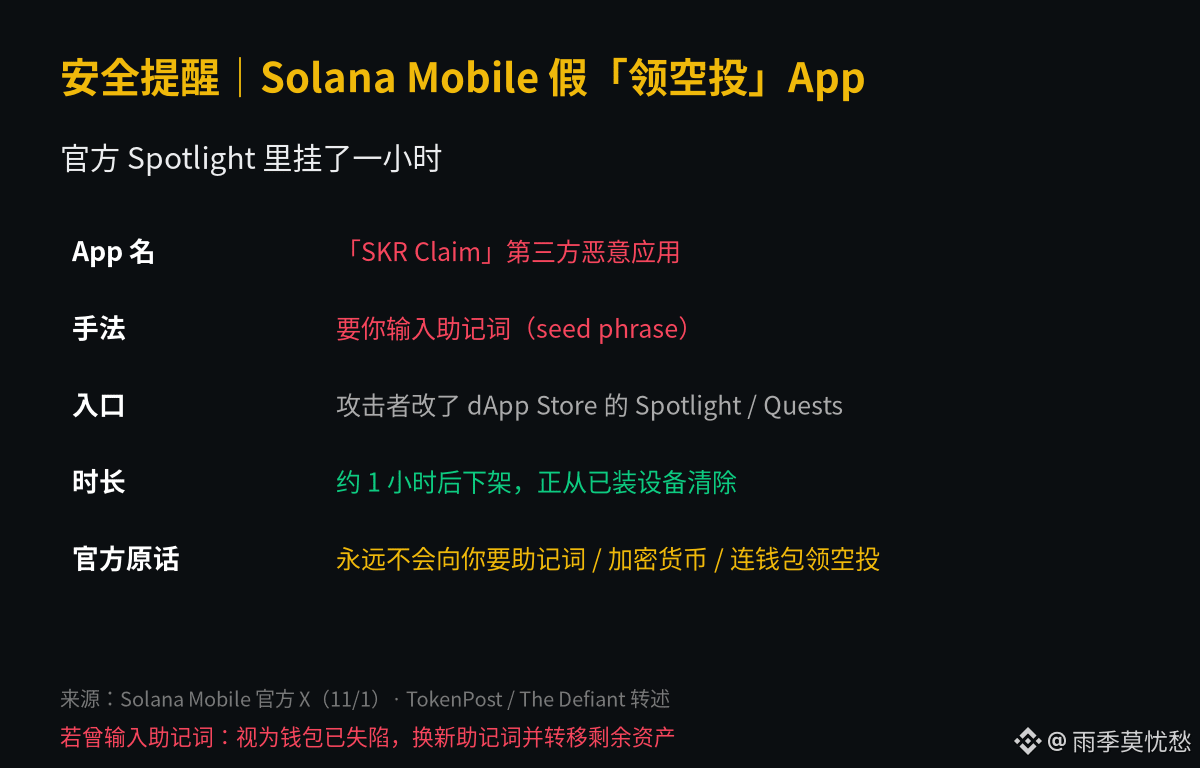
1)Aplikasi berbahaya pihak ketiga bernama “SKR Claim” disisipkan ke Solana dApp Store. Penyerang masuk ke dasbor penerbitan tanpa izin, lalu mengubah tampilan App Spotlight dan Quests.
2)Aplikasi ini meminta Anda memasukkan frasa pemulihan (seed phrase). Aplikasi tersebut tampil di Spotlight selama sekitar satu jam sebelum dihapus; pihak resmi menyatakan sedang menghapusnya dari perangkat yang sudah memasangnya.
3)Pihak resmi menemukan kerentanan yang memungkinkan tautan diarahkan ke aplikasi yang “belum dirilis sepenuhnya”. Kerentanan itu sudah ditambal. Pernyataan resmi: tim tidak akan pernah meminta frasa pemulihan atau koin Anda, maupun menyuruh Anda menghubungkan dompet/situs lain demi mengklaim airdrop.
Pendapat pribadi:
Belakangan ini, modus “klaim airdrop SKR” sangat sering muncul. Yang menakutkan kali ini adalah pintu masuknya ada di Spotlight toko resmi, bukan sekadar tautan phishing sembarangan. Aturannya cuma satu—kalau di mana pun ada yang meminta frasa pemulihan, langsung anggap itu penipuan. Untuk mengklaim airdrop yang asli, gunakan hanya jalur yang tercantum di dokumentasi resmi (pihak resmi menyebut Activity Tracking di Seed Vault Wallet). Jika Anda pernah memasang “SKR Claim” atau memasukkan frasa pemulihan, anggap dompet sudah dibobol: buat frasa pemulihan baru dan segera pindahkan sisa aset.
Informasi publik ini hanya dirangkum dan bukan merupakan saran investasi.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #TopikHangatHarian
Beberapa hari ini semua orang mengawasi keamanan bursa besar, tetapi masalah juga terjadi di perangkat seluler—dan lebih licik: sebuah aplikasi yang meminta frasa pemulihan dipromosikan langsung di Spotlight resmi.
Beberapa hal yang dapat diverifikasi (X resmi Solana Mobile, 1/11; dikutip oleh TokenPost dan The Defiant):
1)Aplikasi berbahaya pihak ketiga bernama “SKR Claim” disisipkan ke Solana dApp Store. Penyerang masuk ke dasbor penerbitan tanpa izin, lalu mengubah tampilan App Spotlight dan Quests.
2)Aplikasi ini meminta Anda memasukkan frasa pemulihan (seed phrase). Aplikasi tersebut tampil di Spotlight selama sekitar satu jam sebelum dihapus; pihak resmi menyatakan sedang menghapusnya dari perangkat yang sudah memasangnya.
3)Pihak resmi menemukan kerentanan yang memungkinkan tautan diarahkan ke aplikasi yang “belum dirilis sepenuhnya”. Kerentanan itu sudah ditambal. Pernyataan resmi: tim tidak akan pernah meminta frasa pemulihan atau koin Anda, maupun menyuruh Anda menghubungkan dompet/situs lain demi mengklaim airdrop.
Pendapat pribadi:
Belakangan ini, modus “klaim airdrop SKR” sangat sering muncul. Yang menakutkan kali ini adalah pintu masuknya ada di Spotlight toko resmi, bukan sekadar tautan phishing sembarangan. Aturannya cuma satu—kalau di mana pun ada yang meminta frasa pemulihan, langsung anggap itu penipuan. Untuk mengklaim airdrop yang asli, gunakan hanya jalur yang tercantum di dokumentasi resmi (pihak resmi menyebut Activity Tracking di Seed Vault Wallet). Jika Anda pernah memasang “SKR Claim” atau memasukkan frasa pemulihan, anggap dompet sudah dibobol: buat frasa pemulihan baru dan segera pindahkan sisa aset.
Informasi publik ini hanya dirangkum dan bukan merupakan saran investasi.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #TopikHangatHarian