

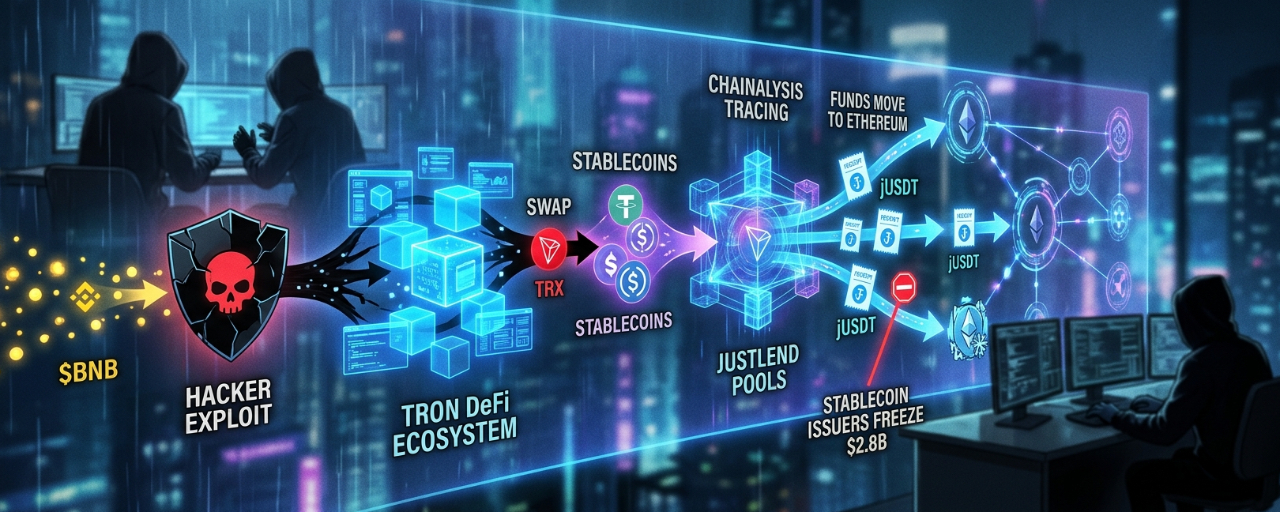

Peretas yang dikaitkan dengan kelompok TraderTraitor Korea Utara dilaporkan menggunakan ekosistem DeFi TRON, khususnya JustLend, untuk memindahkan dana yang dicuri dalam eksploitasi Binance berskala besar. Menurut perusahaan analitik blockchain Chainalysis, para penyerang diduga mencuri sekitar $6,4 miliar dan menggunakan jalur pencucian uang yang rumit, yang melibatkan TRX, stablecoin, dan token tanda terima yang dapat ditransfer seperti jUSDT. Prosesnya mencakup menukar TRX dengan stablecoin, menyetorkannya ke JustLend, mentransfer token tanda terima ke berbagai dompet, menukarkannya kembali dengan stablecoin, lalu memindahkan dana ke jaringan lain—sering kali Ethereum—sebelum pembatasan lebih lanjut dapat diberlakukan. $TRX

Strategi ini memanfaatkan token tanda terima yang mewakili klaim atas aset yang dikumpulkan dalam satu kumpulan, tetapi tidak dapat dibekukan secara langsung oleh penerbit stablecoin. Hal ini mempersulit perusahaan seperti Tether dan Circle untuk segera menghentikan perpindahan dana. Meski demikian, kedua penerbit tersebut dilaporkan telah membekukan stablecoin senilai sekitar $2,8 miliar yang terkait dengan eksploitasi tersebut. Para penyelidik juga telah mengidentifikasi pola transaksi khas, termasuk dompet yang menerima tepat 1 TRX sebelum mentransfer jumlah yang lebih besar, sehingga membantu melacak aliran dana di berbagai alamat. $ETH

Pihak berwenang dan perusahaan analitik blockchain terus memantau aktivitas tersebut, sementara FBI telah memperingatkan bisnis kripto agar memblokir alamat yang telah diidentifikasi. Pembatasan lebih lanjut dapat diberlakukan melalui daftar hitam stablecoin, antarmuka DeFi, layanan RPC, dan jembatan lintas rantai. Meskipun jalur pencucian uang ini mempersulit intervensi, transaksi blockchain tetap dapat dilacak. Bagi pengguna biasa, pengawasan yang semakin ketat meningkatkan risiko pemeriksaan kepatuhan saat berinteraksi dengan aset yang terkait dengan transaksi mencurigakan.