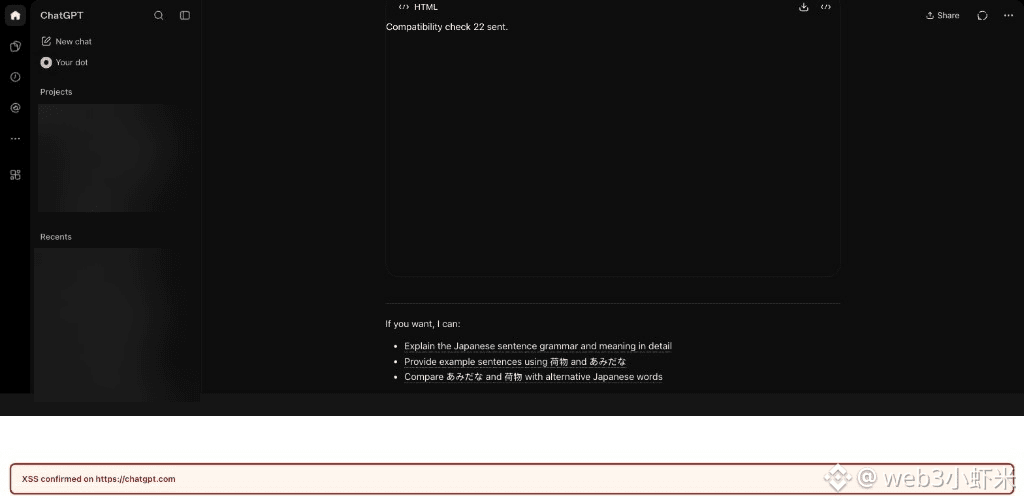
Menemukan laporan Parameter / The Hacker News: tautan berbagi publik ChatGPT biasa saja bisa menjalankan kode penyerang di sesi pengguna yang sudah login—menginventarisasi percakapan, membaca obrolan pribadi, bahkan memanggil API autentikasi.
Fakta utama: bug bounty dilaporkan pada 18/10, diperbaiki pada 26/10, diklasifikasikan P1, dengan hadiah sekitar 5.000 dolar AS. Kombinasi penyadapan ketikan keyboard MathLive + penyisipan HTML lintas frame melalui HTML Preview, lalu memanfaatkan YouTube oEmbed untuk melewati CSP; dalam kebanyakan kasus, cukup dengan membuka tautannya. Pengujian dilakukan secara terkendali, tidak ditemukan eksploitasi di dunia nyata.
Tautan berbagi juga bisa menjadi pintu masuk ke akun—kombinasi fitur seperti ini cukup mengkhawatirkan.
#AI #OpenAI #Keamanan