
29 AKUN, $397.708 DICURI – APA PELAJARAN SEBENARNYA DARI INSIDEN PREDICT.FUN?
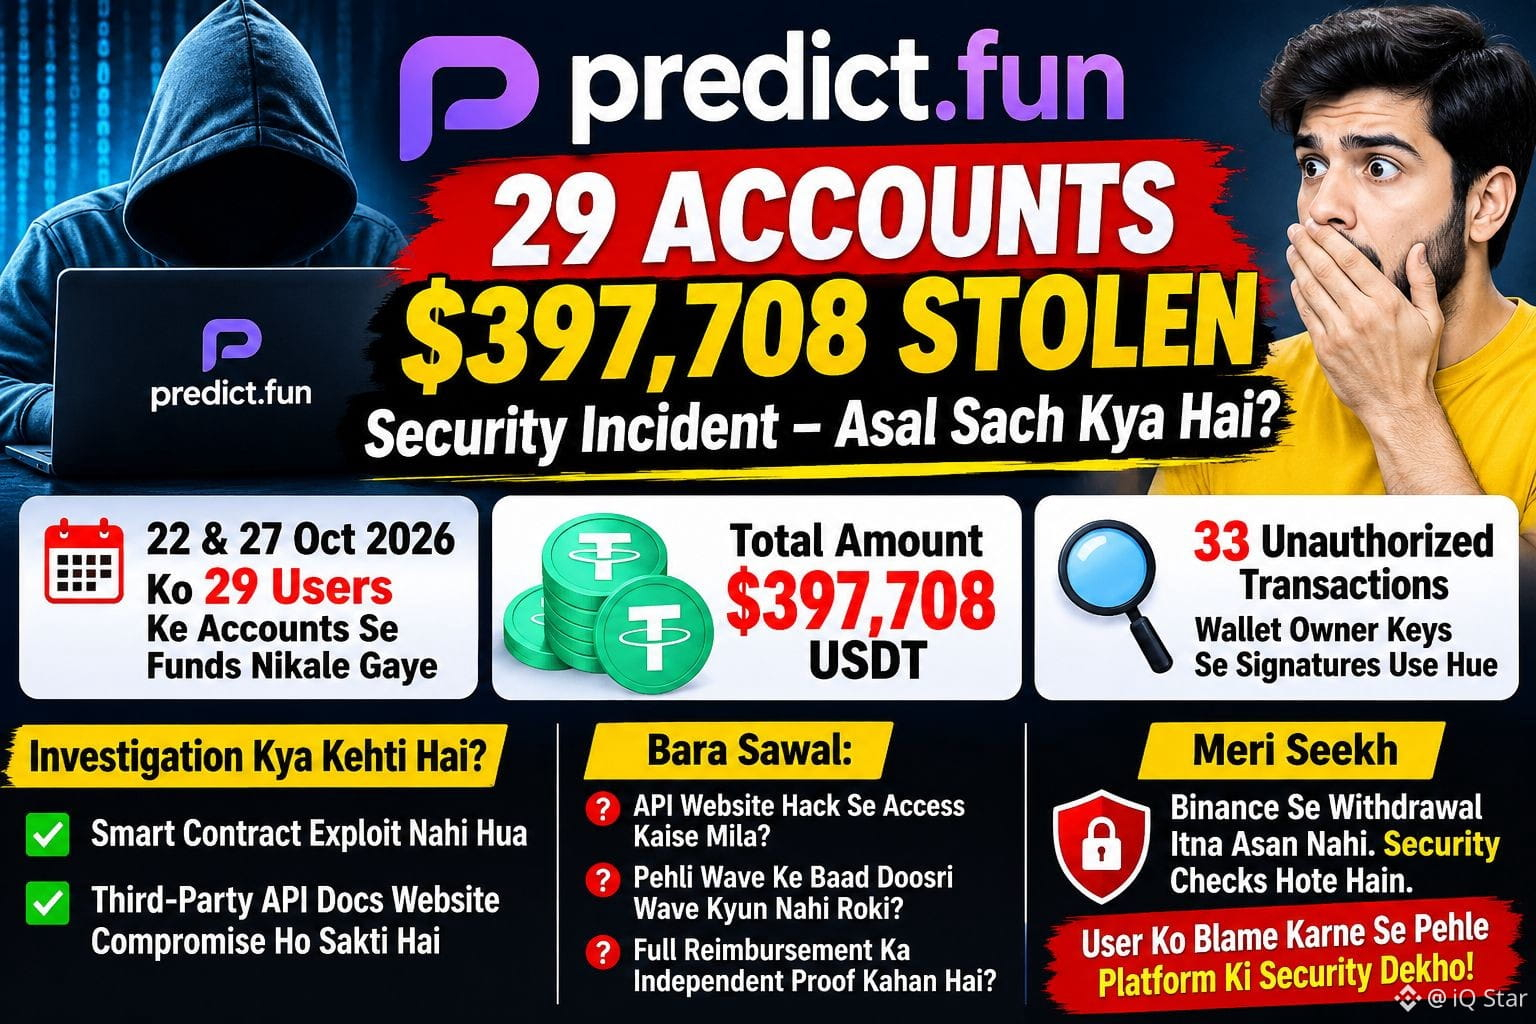
Sekitar 397.708 USDT ditarik dari akun 29 pengguna Predict.fun dalam dua gelombang pada 22 dan 27 Oktober 2026.
Namun, hal terpenting dari insiden ini adalah:
Menurut investigasi blockchain, tanda tangan menggunakan kunci pemilik dompet pengguna dipakai dalam 33 transaksi tanpa izin. Smart contract pasar Predict.fun tidak dieksploitasi.
Menurut penjelasan awal platform, situs dokumentasi API yang di-host oleh pihak ketiga mungkin telah disusupi.
Sekarang pertanyaannya:
Jika layanan pihak ketiga sebuah platform disusupi dan kredensial dompet pengguna terekspos, siapa yang bertanggung jawab?
Pahami maksud saya:
Menarik dana dari Binance ke platform perdagangan lain bukan sekadar urusan satu klik. Ada pemeriksaan keamanan dan peninjauan penarikan juga. Jadi, mengatakan bahwa siapa pun bisa mengambil uang orang lain dengan AI atau penjelasan teknis sederhana berarti tidak memahami kegagalan keamanan yang sebenarnya.
Ada tiga pertanyaan yang harus dijawab Predict.fun:
Bagaimana penyusupan situs dokumentasi API bisa memberikan akses ke kunci pemilik dompet?
Mengapa pemantauan keamanan tidak menghentikan gelombang kedua setelah gelombang pertama?
Platform telah berjanji untuk mengganti seluruh kerugian, tetapi di mana konfirmasi independen bahwa pembayaran telah diselesaikan?
Menurut saya, sebelum menyalahkan pengguna, perlu dilakukan investigasi terhadap arsitektur keamanan platform, dependensi pihak ketiga, dan sistem kontrol aksesnya.
Ujian keamanan yang sesungguhnya terjadi saat uang pengguna berada dalam risiko, bukan saat platform mengklaim bahwa keamanannya terjamin.
Sekitar 397.708 USDT ditarik dari akun 29 pengguna Predict.fun dalam dua gelombang pada 22 dan 27 Oktober 2026.
Namun, hal terpenting dari insiden ini adalah:
Menurut investigasi blockchain, tanda tangan menggunakan kunci pemilik dompet pengguna dipakai dalam 33 transaksi tanpa izin. Smart contract pasar Predict.fun tidak dieksploitasi.
Menurut penjelasan awal platform, situs dokumentasi API yang di-host oleh pihak ketiga mungkin telah disusupi.
Sekarang pertanyaannya:
Jika layanan pihak ketiga sebuah platform disusupi dan kredensial dompet pengguna terekspos, siapa yang bertanggung jawab?
Pahami maksud saya:
Menarik dana dari Binance ke platform perdagangan lain bukan sekadar urusan satu klik. Ada pemeriksaan keamanan dan peninjauan penarikan juga. Jadi, mengatakan bahwa siapa pun bisa mengambil uang orang lain dengan AI atau penjelasan teknis sederhana berarti tidak memahami kegagalan keamanan yang sebenarnya.
Ada tiga pertanyaan yang harus dijawab Predict.fun:
Bagaimana penyusupan situs dokumentasi API bisa memberikan akses ke kunci pemilik dompet?
Mengapa pemantauan keamanan tidak menghentikan gelombang kedua setelah gelombang pertama?
Platform telah berjanji untuk mengganti seluruh kerugian, tetapi di mana konfirmasi independen bahwa pembayaran telah diselesaikan?
Menurut saya, sebelum menyalahkan pengguna, perlu dilakukan investigasi terhadap arsitektur keamanan platform, dependensi pihak ketiga, dan sistem kontrol aksesnya.
Ujian keamanan yang sesungguhnya terjadi saat uang pengguna berada dalam risiko, bukan saat platform mengklaim bahwa keamanannya terjamin.