Ada perbedaan antara mengatakan "kami menggunakan kriptografi pascakuantum" dan menunjukkan dengan tepat di mana kriptografi itu digunakan 📍
Untuk NaoX saat ini:
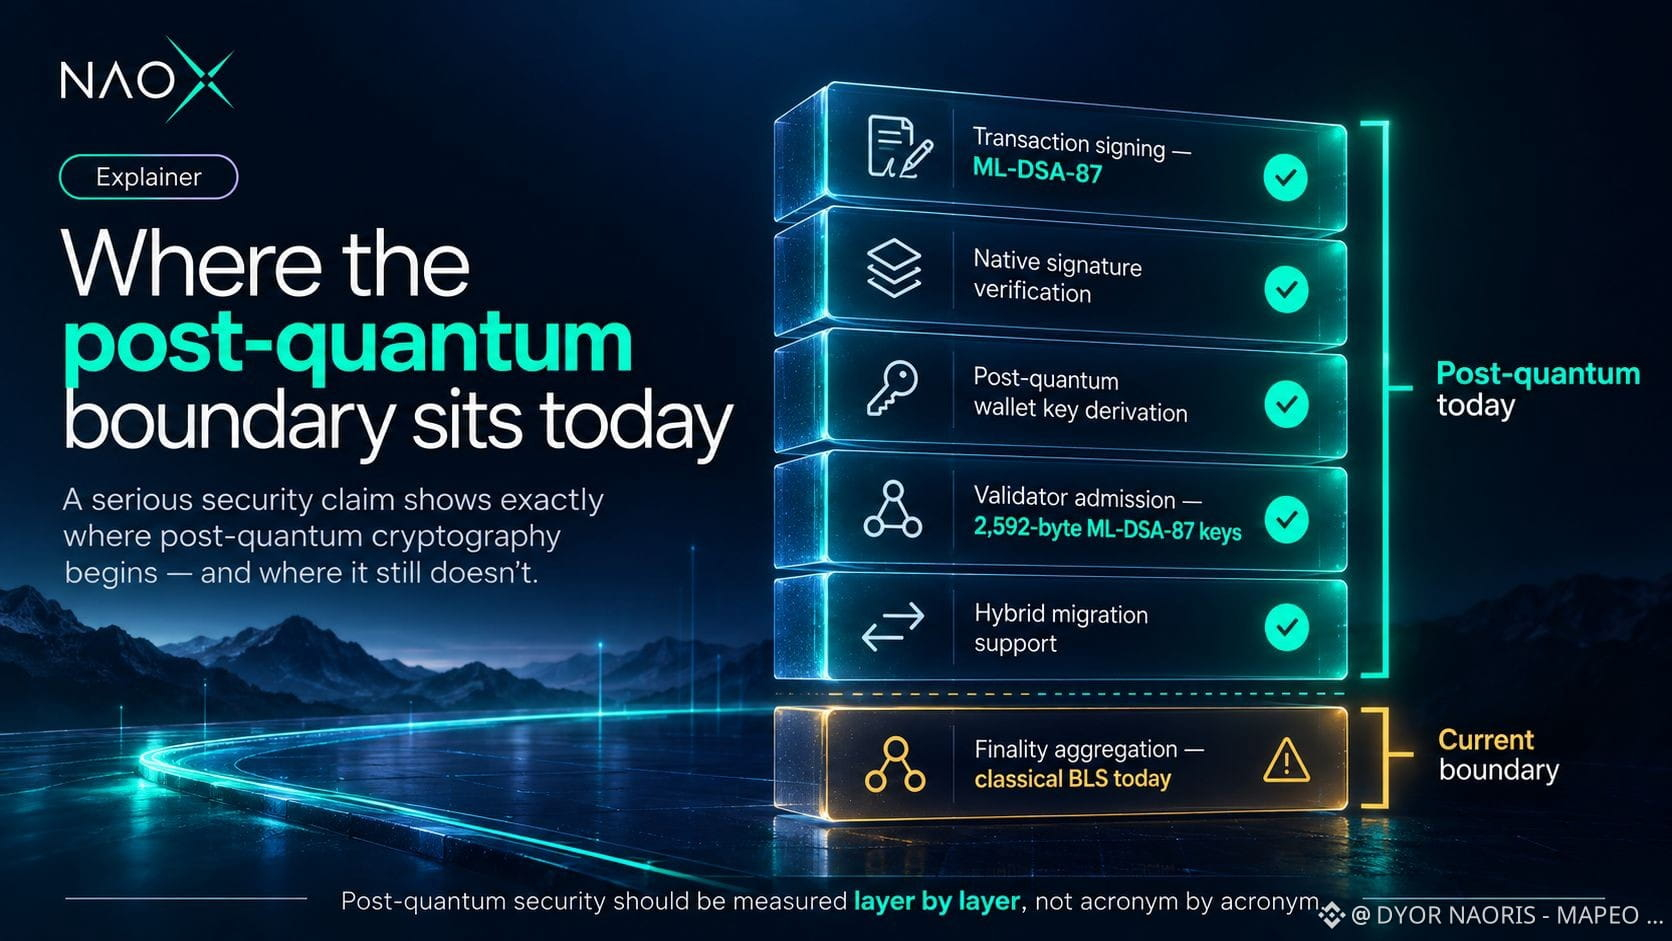
✅ Penandatanganan transaksi: ML-DSA-87
✅ Verifikasi tanda tangan native
✅ Derivasi kunci dompet pascakuantum
✅ Penerimaan validator dengan kunci 2.592 byte
✅ Dukungan migrasi hibrida
⚠️ Agregasi finalitas: BLS klasik
Baris terakhir itulah yang penting.
Saat ini, belum ada skema agregasi pascakuantum yang matang yang memberikan sistem proof-of-stake tingkat keringkasan seperti yang diberikan BLS. Mengklaim sebaliknya akan membuat pemasaran lebih meyakinkan, tetapi rekayasanya lebih lemah.
Keamanan pascakuantum seharusnya diukur lapis demi lapis, bukan akronim demi akronim.
Untuk NaoX saat ini:
✅ Penandatanganan transaksi: ML-DSA-87
✅ Verifikasi tanda tangan native
✅ Derivasi kunci dompet pascakuantum
✅ Penerimaan validator dengan kunci 2.592 byte
✅ Dukungan migrasi hibrida
⚠️ Agregasi finalitas: BLS klasik
Baris terakhir itulah yang penting.
Saat ini, belum ada skema agregasi pascakuantum yang matang yang memberikan sistem proof-of-stake tingkat keringkasan seperti yang diberikan BLS. Mengklaim sebaliknya akan membuat pemasaran lebih meyakinkan, tetapi rekayasanya lebih lemah.
Keamanan pascakuantum seharusnya diukur lapis demi lapis, bukan akronim demi akronim.