🌐 تقارير إعلامية موثوقة
· CNN الاقتصادية: أكدت أن التحقيقات الأولية تشير إلى اختراق جهاز مهندس DevOps، ونقلت عن Binance تأكيدها أن "أموال المستخدمين آمنة".
· صحيفة العرب: أشارت إلى أن شركات التحليل الجنائي الرقمي لديها "ثقة عالية جداً" بأن الهجوم مدبر من وحدة سيبرانية تابعة لكوريا الشمالية (تعرف باسم "تجار الخيانة")، مستندة إلى تشابه الأساليب البرمجية مع هجمات سابقة.
· وكالة يونهاب الكورية: نقلت عن شركات أمنية (مثل Bonanza Factory وTRM Labs) ترجيحها ضلوع جهات مرتبطة بكوريا الشمالية في الحادث.
🌐 تحليلات خبراء الأمن السيبراني (30 أكتوبر 2026)
· Blockaid (شركة أمن بلوكشين): أشار رئيسها التنفيذي إلى أن الهجوم يعتمد على "سوء استخدام المفاتيح" وليس سرقتها، مرجحاً اختراق بنية التوقيع (Signing Infrastructure) لتمرير معاملات غير مصرح بها.
· EIP-7702: أوضح Blockaid أن المهاجم استغل تحديث إيثريوم EIP-7702 لتجميع 50 تفويضاً في معاملة واحدة، مما سهّل تجاوز بعض الفحوصات الأمنية وسرعة سحب الأموال.
· Chainalysis وTRM Labs: قدّرتا حجم الأموال المسروقة بين 5.57 و5.91 مليار دولار، وأشارتا إلى أن بصمات الهجوم تحمل تشابهاً مع هجمات سابقة (مثل اختراق Bybit في 2025).
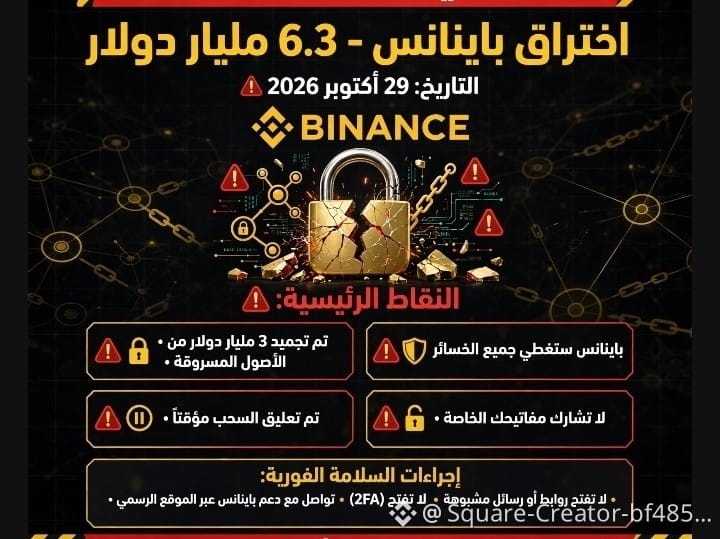
💡 الخلاصة: الإجماع بين المصادر الرسمية والخبراء هو أن الاختراق لم يكن بسبب سرقة مفاتيح خاصة، بل بسبب استغلال بشري وتقني في بنية التوقيع، مع تباين في تقديرات حجم الخسارة (بين 5.5 و6.3 مليار دولار). Binance تتحمل كامل الخسائر مالياً، لكن التحقيقات مستمرة لكشف ملابسات الهجوم وتحديد هوية الجناة. #WritetoEarn #Binance