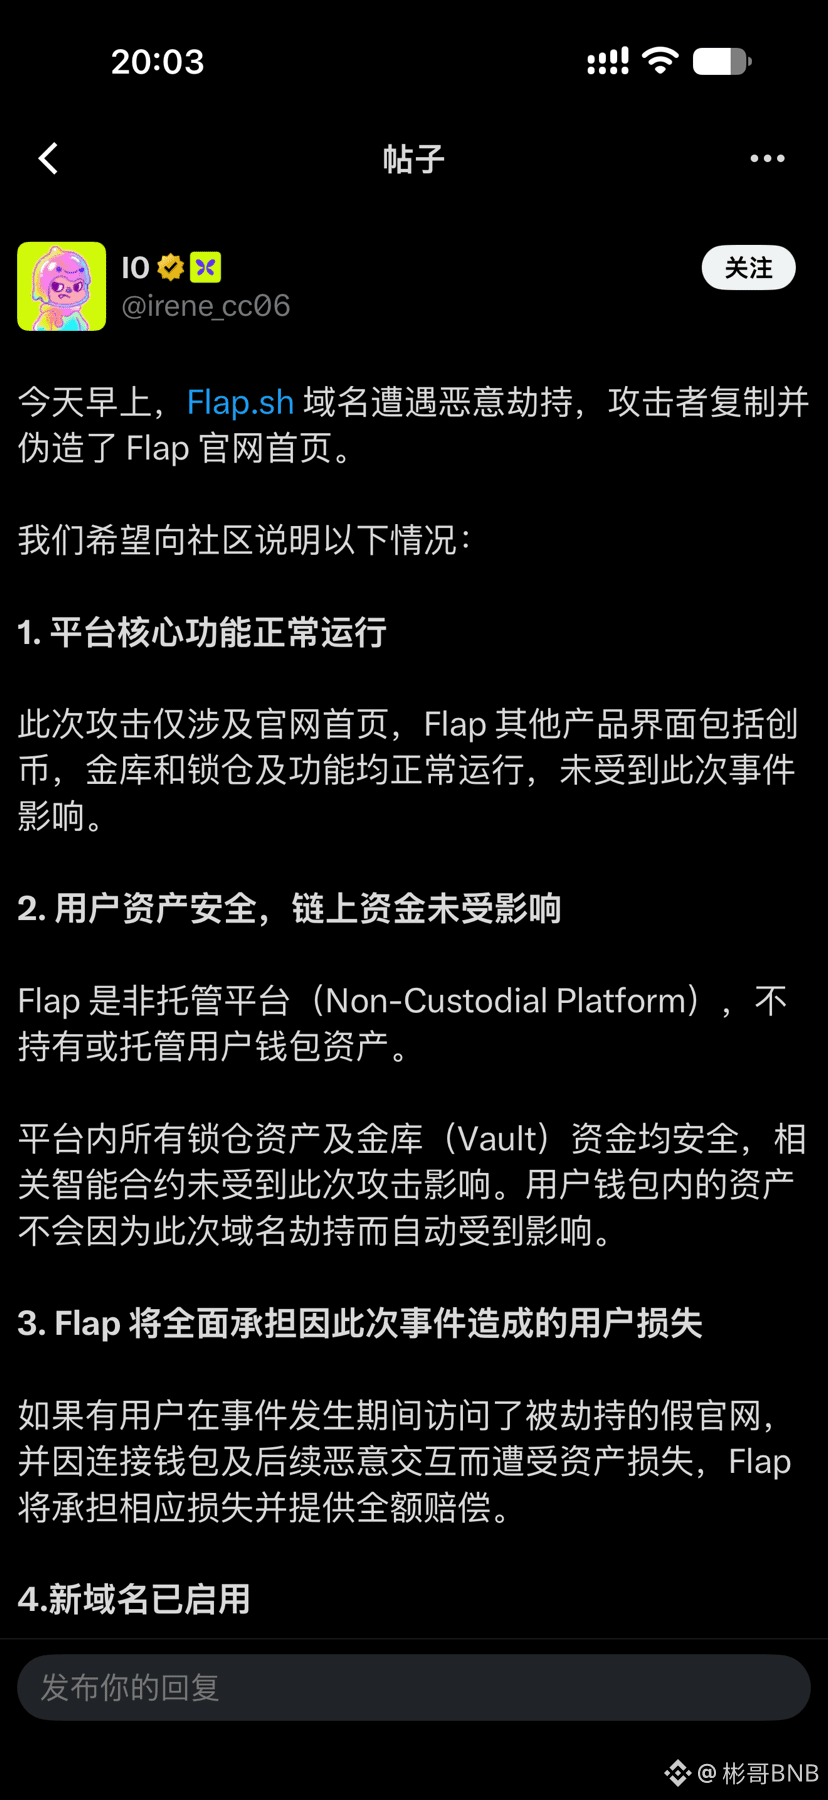
Para peretas belakangan ini makin keterlaluan—bahkan alamat situs resmi pun bisa mereka bajak!
Hari ini, Flap, yang pernah mendapat investasi dari YZi Labs dan beberapa kali berinteraksi dengan CZ, tiba-tiba menjadi korban pembajakan DNS.
Apa yang paling mengerikan?
Pengguna memasukkan alamat situs resmi yang benar, tetapi yang terbuka justru situs phishing palsu buatan peretas.
Begitu menghubungkan dompet dan menandatangani izin berbahaya, aset di dalam dompet bisa saja dipindahkan.
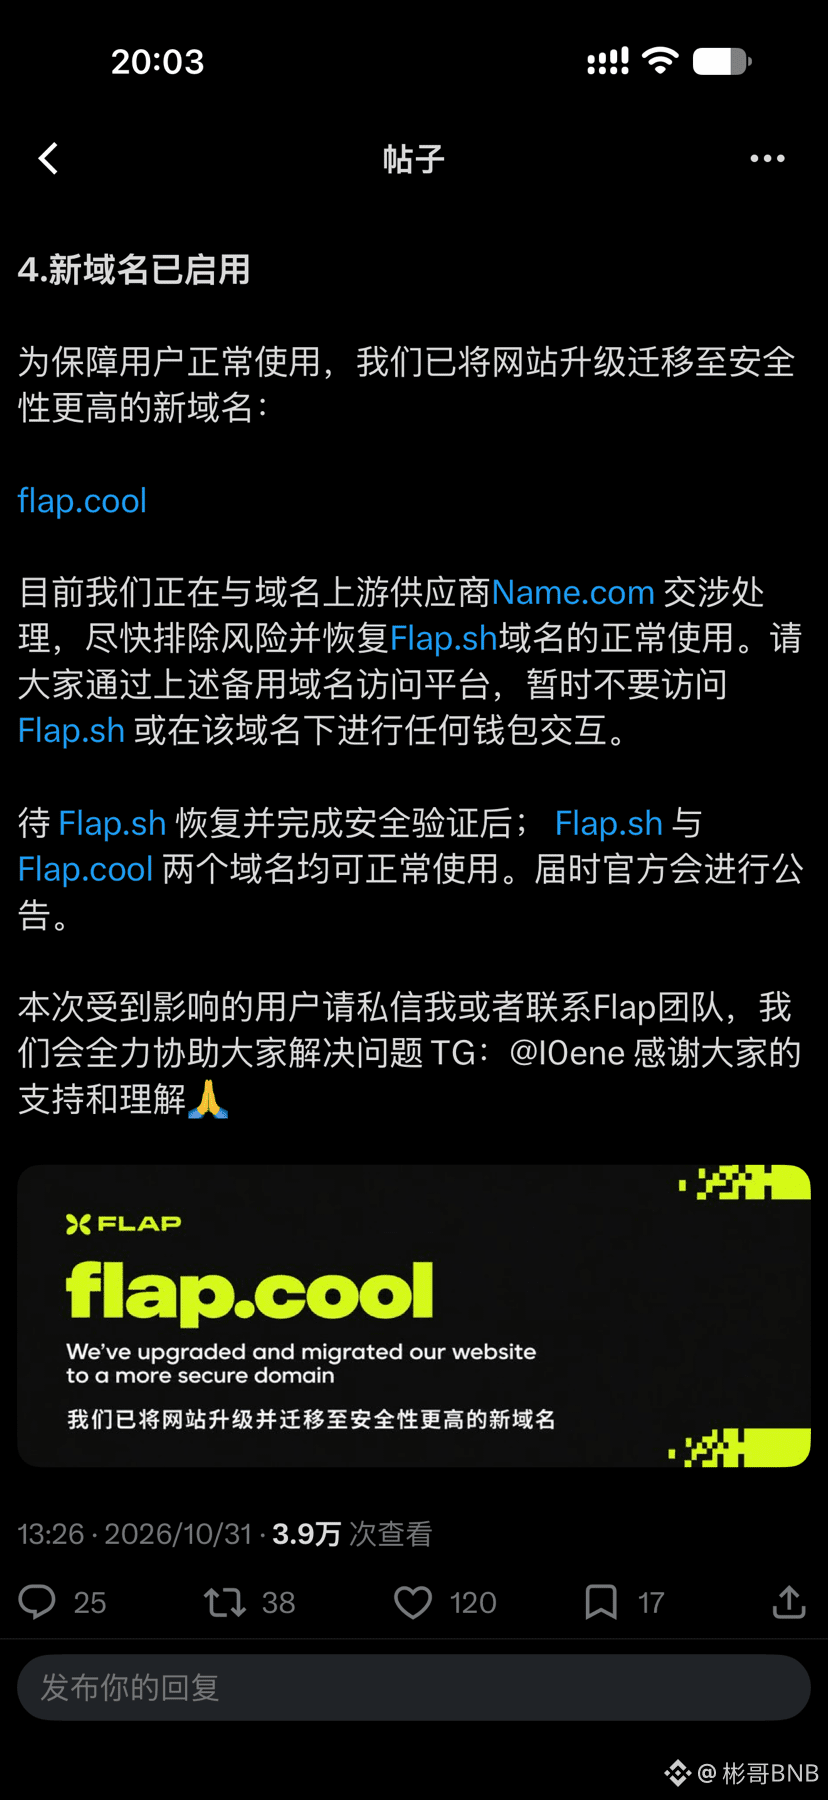
Tim Flap telah berjanji akan mengganti sepenuhnya kerugian aset pengguna akibat insiden ini.
Saat ini, situs resmi flap.sh telah mengumumkan bahwa aksesnya sudah pulih. Domain cadangan flap.cool juga bisa digunakan.
Yang lebih mengerikan, bukan hanya Flap yang menjadi korban kali ini—beberapa proyek DeFi lainnya juga mengalami serangan serupa.
Dulu, untuk menghindari peretas, kita hanya perlu berhati-hati terhadap tautan palsu.
Sekarang, bahkan alamat situs resmi yang benar pun belum tentu aman.
Dunia kripto sekarang benar-benar penuh bahaya!
$BTC $BNB $QQQ