


Pada malam 29 Oktober 2026, sekitar pukul 20.05 UTC, sistem penandatanganan Binance sendiri mengotorisasi transfer sekitar $6,3 miliar dari hot wallet-nya di sepuluh blockchain. Sebagian besar dana keluar dalam waktu sekitar 20 menit. Jumlah itu empat kali lipat dari rekor sebelumnya yang dicatat Bybit pada Februari 2025 dan, menurut Elliptic, hampir pasti merupakan pencurian terbesar dalam bentuk apa pun yang pernah tercatat.
Binance menghentikan penarikan, menyatakan bahwa dana pengguna aman, dan menyisihkan $6,34 miliar dari sumber daya perusahaan untuk menutup kerugian. TRM Labs dan Chainalysis mengaitkan serangan tersebut, dengan tingkat keyakinan tinggi, dengan TraderTraitor, unit Korea Utara yang terkait dengan Lazarus. Belum ada pemerintah yang mengonfirmasi atribusi tersebut.
Apa yang Terjadi, Secara Sederhana
Hot wallet adalah dompet daring yang digunakan bursa untuk memproses penarikan. Penyerang menguras hot wallet Binance di Ethereum, Bitcoin, Tron, XRP Ledger, Solana, dan jaringan lainnya. Binance mengatakan tidak menemukan bukti bahwa kunci privat bocor. Penyerang membuat sistem penandatanganan Binance sendiri—mekanisme yang menyetujui setiap pembayaran—menandatangani transfer tersebut.
Di Ethereum, penyerang menggunakan EIP-7702 (peningkatan pada Mei 2025) dengan 50 otorisasi yang telah ditandatangani sebelumnya untuk mengubah hot wallet menjadi dompet penguras yang dikendalikan penyerang. Di jaringan lain, transfernya berupa transaksi bertanda tangan biasa. Semua indikasi mengarah pada kompromi infrastruktur penandatanganan, bukan pencurian kunci privat seperti yang lazim terjadi.
Investigasi awal Binance mengarah pada laptop seorang engineer DevOps yang telah disusupi dan memberikan akses ke kontainer layanan. Perusahaan kemudian menyebut adanya “titik-titik pelanggaran tambahan” dan serangan yang lebih kompleks. Binance belum menerbitkan laporan teknis pascainsiden secara lengkap.
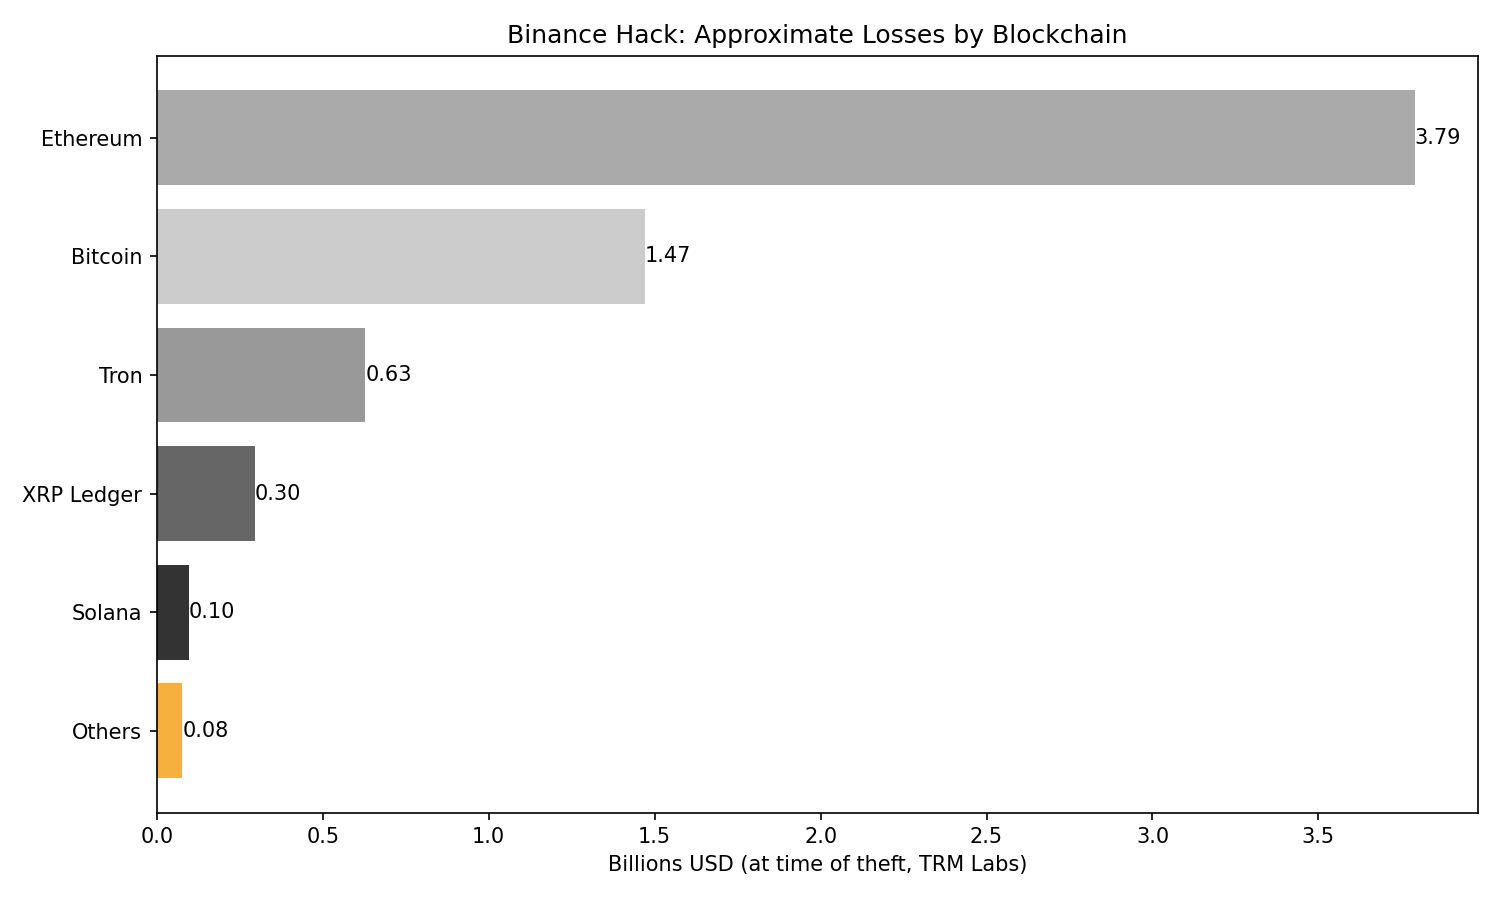 Perkiraan kerugian berdasarkan blockchain (TRM Labs, nilai pada saat pencurian)
Menurut TRM Labs (nilai pada saat setiap transfer): Ethereum sekitar $3,79 miliar (200.630 ETH ditambah token, termasuk USDT dan USDC dalam jumlah besar), Bitcoin 18.270 BTC (sekitar $1,47 miliar), Tron sekitar $628 juta, XRP Ledger sekitar $296 juta, Solana sekitar $96 juta, dan sisanya di jaringan lain. Total sekitar $6,36 miliar. Perkiraan Elliptic mencapai $6,43 miliar.
Tombol Pembekuan dan Batasannya
Koin yang dapat dibekukan memiliki penerbit yang dapat mengunci dompet (Tether untuk USDT, Circle untuk USDC). Koin yang tidak dapat dibekukan, seperti bitcoin atau ether asli, tidak memiliki mekanisme semacam itu.
Menurut TRM, Tether, Circle, Ripple, World Liberty Financial, dan Security Council Arbitrum membekukan atau menyita sekitar $2,7 miliar dalam beberapa jam. Binance menyebut sekitar $3 miliar telah dibekukan. Hampir semua dana yang berhasil dihentikan berasal dari aset yang memiliki penerbit. Tidak ada satu pun bitcoin curian yang berhasil dihentikan dengan cara itu.
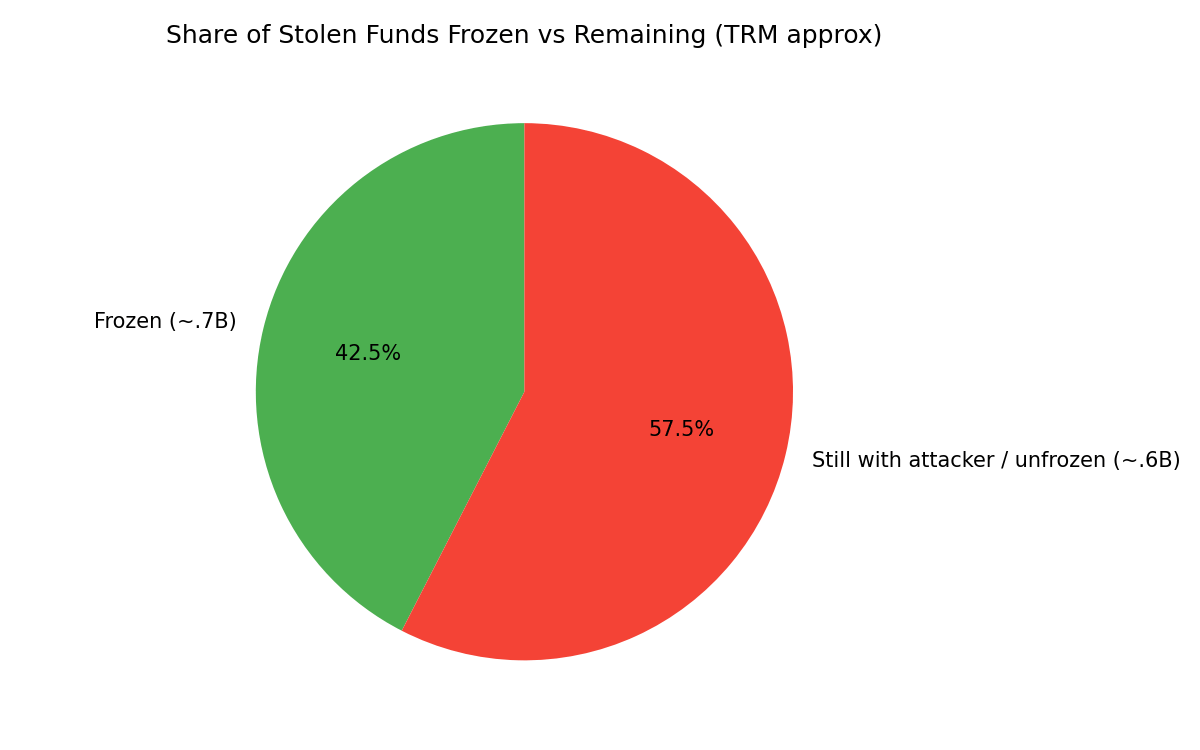 Perkiraan bagian dana curian yang dibekukan dibandingkan dengan yang tersisa
Penyerang berusaha mendahului pembekuan: menjual USDT senilai ratusan juta dolar untuk ETH dan TRX, serta menyetorkan USDT di Aave untuk meminjam ETH. Dana yang dibekukan tidak serta-merta berarti dana tersebut dikembalikan. Untuk memperoleh kembali uang itu diperlukan proses hukum tersendiri.
Kriptografi kuncinya bertahan. Yang gagal adalah lingkungan operasional di sekitarnya. Tombol pembekuan—yang tidak disukai banyak puris—menghentikan hampir separuh hasil pencurian dalam hitungan jam.
Bisakah Binance Menanggungnya?
Ya, menurut perusahaan. Binance telah menyisihkan lebih dari $6,34 miliar dari dananya sendiri. Sekitar $5 miliar sudah tersedia dalam token yang persis sama dengan token yang terdampak; sisanya sedang dibeli di pasar terbuka dan melalui transaksi OTC. Binance juga memiliki SAFU (Secure Asset Fund for Users), yang secara historis nilainya mendekati $1 miliar dalam BTC.
Co-CEO Yi He mengatakan jumlah yang terdampak mewakili sekitar 2% dari aset pengguna dan cadangan yang dipublikasikan. Data dari situs Binance dan Proof of Reserves tanggal 1 Oktober menunjukkan aset pelanggan mendekati $129,4 miliar, dengan rasio cadangan ≥100% untuk aset-aset utama.
Penarikan dihentikan sementara dengan target dibuka kembali menjelang Minggu, 1 November, dan Proof of Reserves yang diperbarui dijanjikan akan terbit pada Senin. Setoran tetap dibuka. Perusahaan menegaskan bahwa dana pengguna aman dan semua kerugian akan ditanggung.
Hal-Hal yang Memperkuat atau Melemahkan Keamanan Bursa
Kepercayaan ditopang oleh kombinasi tiga lapisan: kontrol operasional yang kuat atas kunci, kemampuan merespons dengan cepat (pembekuan, asuransi, cadangan), dan transparansi (Proof of Reserves yang rutin dan diaudit). Dalam kasus ini, lapisan operasional gagal, tetapi lapisan respons bekerja lebih baik daripada yang diperkirakan banyak orang.
Keamanan melemah akibat ketergantungan pada hot wallet yang menyimpan saldo besar, rumitnya sistem penandatanganan multi-chain, serta risiko kompromi laptop atau akses istimewa. Pelaku negara (seperti yang dicurigai dalam kasus ini) memiliki sumber daya dan kesabaran yang melampaui kebanyakan kelompok kriminal biasa. Tidak bocornya kunci privat merupakan hal positif, tetapi ini juga menunjukkan bahwa titik lemah telah bergeser ke infrastruktur dan manusia.
Hal-Hal yang Perlu Dipantau dalam Beberapa Hari ke Depan
Apakah Binance menerbitkan laporan teknis pascainsiden yang terperinci serta Proof of Reserves terbaru yang memverifikasi cakupan 1:1.
Berapa banyak dari jumlah yang dibekukan yang benar-benar berhasil dipulihkan dan berapa lama prosesnya.
Apakah sekitar $2,4–3,2 miliar yang masih dikendalikan penyerang (terutama BTC dan ETH) mulai dialihkan ke bridge, meja OTC, atau layanan pencampur.
Apakah bursa atau kustodian lain mengumumkan peninjauan atas sistem penandatanganan dan hot wallet mereka.
Konfirmasi resmi apa pun (dari FBI atau pihak lain) mengenai atribusi kepada TraderTraitor.
Hal yang Perlu Ditanyakan kepada Bursa, Penerbit Stablecoin, dan Dewan Anda Minggu Ini
Berapa saldo maksimum yang disimpan di hot wallet, dan bagaimana saldo tersebut dipisahkan?
Kontrol apa yang mengelilingi sistem penandatanganan? Apakah ada batas per transaksi, persetujuan real-time dari beberapa orang, atau deteksi anomali?
Kapan terakhir kali alur penarikan diuji melalui penetration test atau simulasi red team?
Berapa persentase aset yang dapat dibekukan, dan dengan penerbit mana Anda memiliki perjanjian respons cepat?
Seberapa sering Anda menerbitkan Proof of Reserves, dan auditor eksternal mana yang memverifikasinya?
Apakah dana asuransi (SAFU atau yang setara) mencakup kejadian sebesar ini, dan apakah dananya tersedia dalam aset yang sama?
Bagi pengguna: diversifikasi di berbagai bursa, menggunakan kustodian mandiri untuk jumlah besar, dan memilih aset yang memiliki likuiditas baik di beberapa platform dapat mengurangi risiko kegagalan pada satu titik.
Kesimpulan
Pencurian kripto terbesar dalam sejarah bukanlah kegagalan kriptografi. Ini adalah kegagalan manusia dan mekanisme operasional di sekitar kunci. Pada saat yang sama, kejadian ini menunjukkan bahwa kemampuan penerbit stablecoin untuk membekukan dana dapat membatasi kerugian secara signifikan dan cepat. Binance mengatakan akan menanggung semuanya dengan sumber dayanya sendiri dan pengguna akan menerima penggantian penuh. Pasar dan regulator akan mengawasi apakah pelaksanaan dan transparansi sejalan dengan pernyataan tersebut.
Insiden ini menyisakan pertanyaan praktis bagi seluruh industri: seberapa besar eksposur Anda bergantung pada kemampuan bursa mengendalikan sistem penandatanganannya dengan sempurna, dan seberapa besar bergantung pada kemampuan penerbit untuk menekan tombol jeda?
Jika Anda ingin mendapatkan analisis seperti ini secara berkala, berlangganan di sini: https://cryptopress.substack.com/subscribe
Artikel The $6.3 Billion Binance Hack: Keys Held, Signing System Failed, Freeze Button Saved Nearly Half pertama kali diterbitkan di Cryptopress.