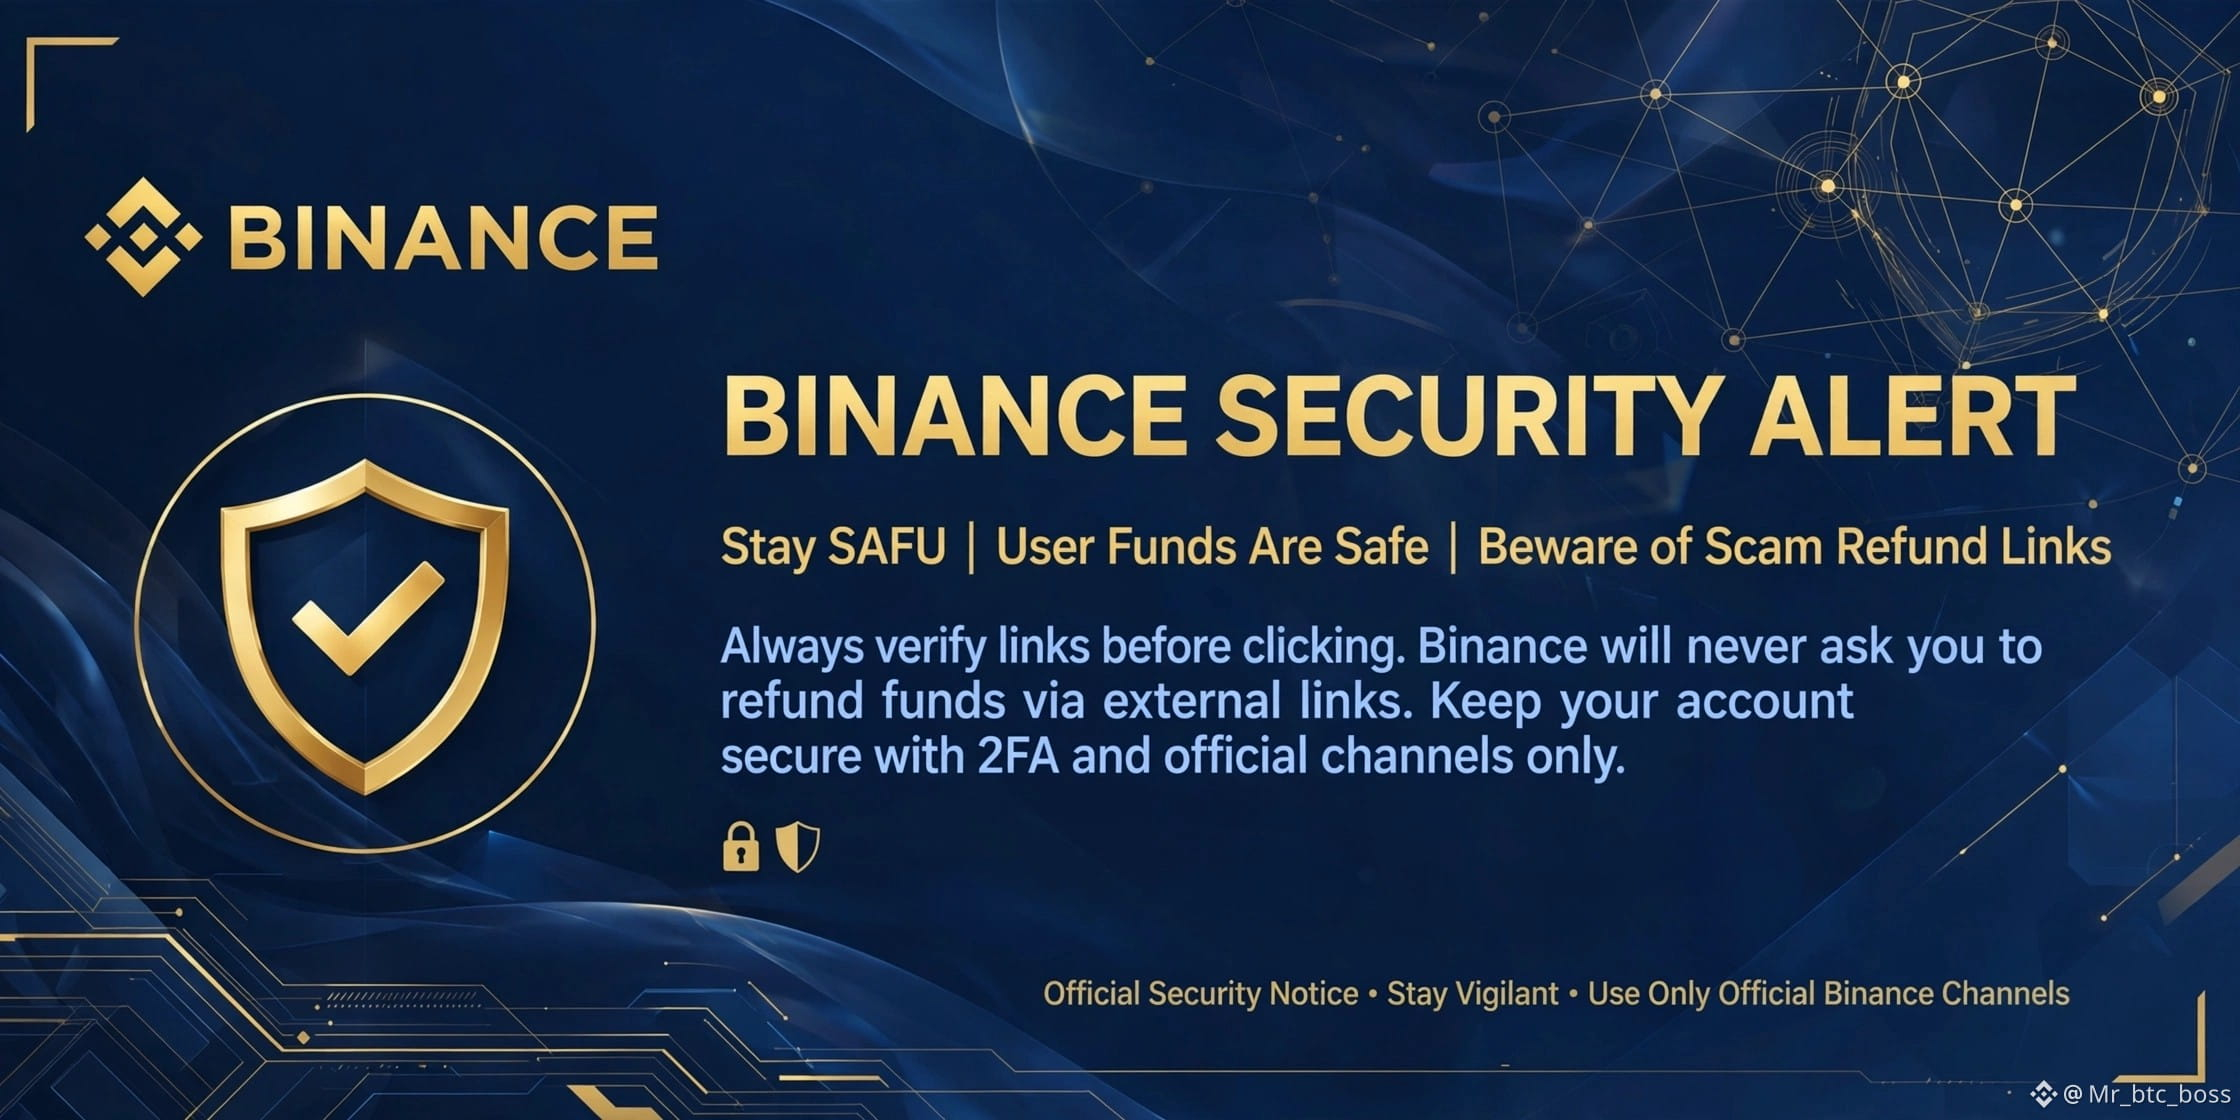
🚨🚨🚨*⚠️ Pembaruan Peretasan Binance senilai $6,3 Miliar - Jangan Panik, Tetap Waspada!*🚨🚨🚨
>
> Pada 29 Okt, sekitar $6,3 miliar terkuras dari hot wallet Binance dalam 20 menit—peretasan terbesar dalam sejarah kripto.
>
> Namun, inilah fakta yang perlu Anda ketahui:
>
> ✅ Dana pengguna AMAN - Binance akan menanggung semua kerugian melalui dana SAFU (Dikonfirmasi oleh Richard Teng)
> ✅ Sekitar $3 miliar telah dibekukan dengan bantuan Tether, Circle, dan Ripple
> ✅ Kunci privat pribadi Anda TIDAK bocor - serangan menyasar infrastruktur penandatanganan internal
>
> *Yang HARUS Anda lakukan:*
> 1. Jangan panik menjual hanya karena penarikan ditangguhkan - keamanan sedang dibangun kembali
> 2. TIDAK ADA pihak Binance yang akan mengirim pesan langsung kepada Anda untuk meminta frasa pemulihan / kunci privat demi "pengembalian dana" - Itu PENIPUAN
> 3. Jangan hubungkan dompet Anda ke situs "pengembalian dana" atau "pemulihan" apa pun yang beredar saat ini
> 4. Tetap AKTIFKAN 2FA & Kode Anti-Phishing
>
> Menurut TRM Labs & Chainalysis, serangan ini kemungkinan dilakukan oleh Grup Lazarus Korea Utara melalui laptop DevOps yang disusupi & eksploitasi EIP-7702.
>
> Pelajaran: Gunakan leverage rendah, simpan aset untuk jangka panjang, dan gunakan cold wallet untuk dana dalam jumlah besar.
>
> Tetap SAFU, Tetap Kuat! 💛 #Binance #SAFU #Security
>
> Pada 29 Okt, sekitar $6,3 miliar terkuras dari hot wallet Binance dalam 20 menit—peretasan terbesar dalam sejarah kripto.
>
> Namun, inilah fakta yang perlu Anda ketahui:
>
> ✅ Dana pengguna AMAN - Binance akan menanggung semua kerugian melalui dana SAFU (Dikonfirmasi oleh Richard Teng)
> ✅ Sekitar $3 miliar telah dibekukan dengan bantuan Tether, Circle, dan Ripple
> ✅ Kunci privat pribadi Anda TIDAK bocor - serangan menyasar infrastruktur penandatanganan internal
>
> *Yang HARUS Anda lakukan:*
> 1. Jangan panik menjual hanya karena penarikan ditangguhkan - keamanan sedang dibangun kembali
> 2. TIDAK ADA pihak Binance yang akan mengirim pesan langsung kepada Anda untuk meminta frasa pemulihan / kunci privat demi "pengembalian dana" - Itu PENIPUAN
> 3. Jangan hubungkan dompet Anda ke situs "pengembalian dana" atau "pemulihan" apa pun yang beredar saat ini
> 4. Tetap AKTIFKAN 2FA & Kode Anti-Phishing
>
> Menurut TRM Labs & Chainalysis, serangan ini kemungkinan dilakukan oleh Grup Lazarus Korea Utara melalui laptop DevOps yang disusupi & eksploitasi EIP-7702.
>
> Pelajaran: Gunakan leverage rendah, simpan aset untuk jangka panjang, dan gunakan cold wallet untuk dana dalam jumlah besar.
>
> Tetap SAFU, Tetap Kuat! 💛 #Binance #SAFU #Security