Peretas memanfaatkan mekanisme EIP-7702 Ethereum dalam serangan terhadap Binance
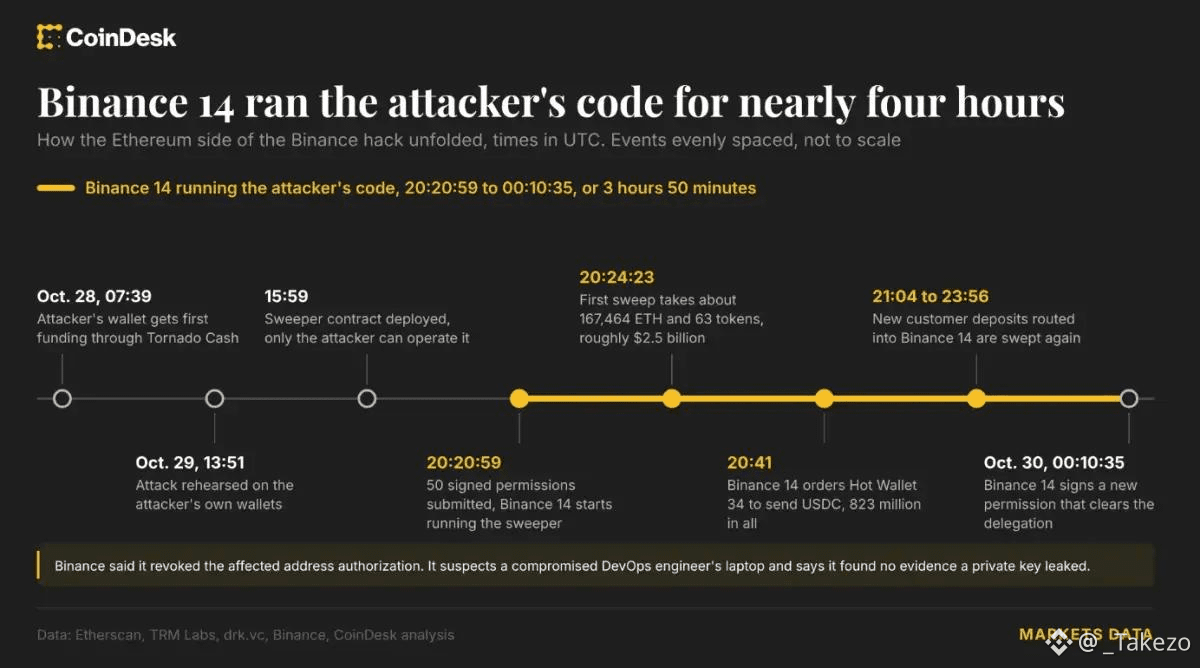
Penyerang dalam insiden keamanan Binance memanfaatkan fitur EIP-7702 dari peningkatan Pectra Ethereum, menguras dana senilai 2,5 miliar USD hanya dalam waktu kurang dari 4 menit:
• Mengubah dompet bursa menjadi kontrak penguras dana: EIP-7702 memungkinkan dompet biasa meminjam kode eksekusi smart contract melalui tanda tangan otorisasi singkat. Penyerang menerapkan kontrak berbahaya dan mengubah dompet besar Binance 14 menjadi alat untuk menjalankan kode ini, sehingga dapat mengambil kendali penuh atas aset.
• Menyebar 50 tanda tangan untuk mengantisipasi nomor urut transaksi: Karena dompet panas Binance terus memproses perintah sehingga nonce berubah setiap detik, peretas mengumpulkan 50 tanda tangan valid terlebih dahulu, dengan rentang dari 18.914.775 hingga 18.914.824. Dengan begitu, transaksi pengambilalihan dipastikan dapat dieksekusi segera setelah nonce berikutnya muncul.
• Menguras 2,5 miliar USD dan mengendalikan dompet terkait: Peretas memindahkan 167.464 ETH dan 1,6 miliar USDT dalam satu transaksi, sekaligus menggunakan wewenang otorisasi ini untuk memerintahkan dompet panas lain agar menguras 823 juta USDC dan terus menguras setiap dana baru yang disetorkan pengguna selama hampir 4 jam, sebelum Binance sempat mencabut wewenang tersebut.
Ternyata inilah alasan Binance membutuhkan waktu begitu lama untuk melacak dan menghentikan serangan tersebut. Semakin banyak kemudahan yang ditawarkan teknologi kepada pengguna, semakin besar pula risiko keamanannya.
Kali ini Binance dan bursa-bursa lain harus merombak sistem dompet mereka, atau Ethereum harus melakukan peningkatan baru.
Penyerang dalam insiden keamanan Binance memanfaatkan fitur EIP-7702 dari peningkatan Pectra Ethereum, menguras dana senilai 2,5 miliar USD hanya dalam waktu kurang dari 4 menit:
• Mengubah dompet bursa menjadi kontrak penguras dana: EIP-7702 memungkinkan dompet biasa meminjam kode eksekusi smart contract melalui tanda tangan otorisasi singkat. Penyerang menerapkan kontrak berbahaya dan mengubah dompet besar Binance 14 menjadi alat untuk menjalankan kode ini, sehingga dapat mengambil kendali penuh atas aset.
• Menyebar 50 tanda tangan untuk mengantisipasi nomor urut transaksi: Karena dompet panas Binance terus memproses perintah sehingga nonce berubah setiap detik, peretas mengumpulkan 50 tanda tangan valid terlebih dahulu, dengan rentang dari 18.914.775 hingga 18.914.824. Dengan begitu, transaksi pengambilalihan dipastikan dapat dieksekusi segera setelah nonce berikutnya muncul.
• Menguras 2,5 miliar USD dan mengendalikan dompet terkait: Peretas memindahkan 167.464 ETH dan 1,6 miliar USDT dalam satu transaksi, sekaligus menggunakan wewenang otorisasi ini untuk memerintahkan dompet panas lain agar menguras 823 juta USDC dan terus menguras setiap dana baru yang disetorkan pengguna selama hampir 4 jam, sebelum Binance sempat mencabut wewenang tersebut.
Ternyata inilah alasan Binance membutuhkan waktu begitu lama untuk melacak dan menghentikan serangan tersebut. Semakin banyak kemudahan yang ditawarkan teknologi kepada pengguna, semakin besar pula risiko keamanannya.
Kali ini Binance dan bursa-bursa lain harus merombak sistem dompet mereka, atau Ethereum harus melakukan peningkatan baru.