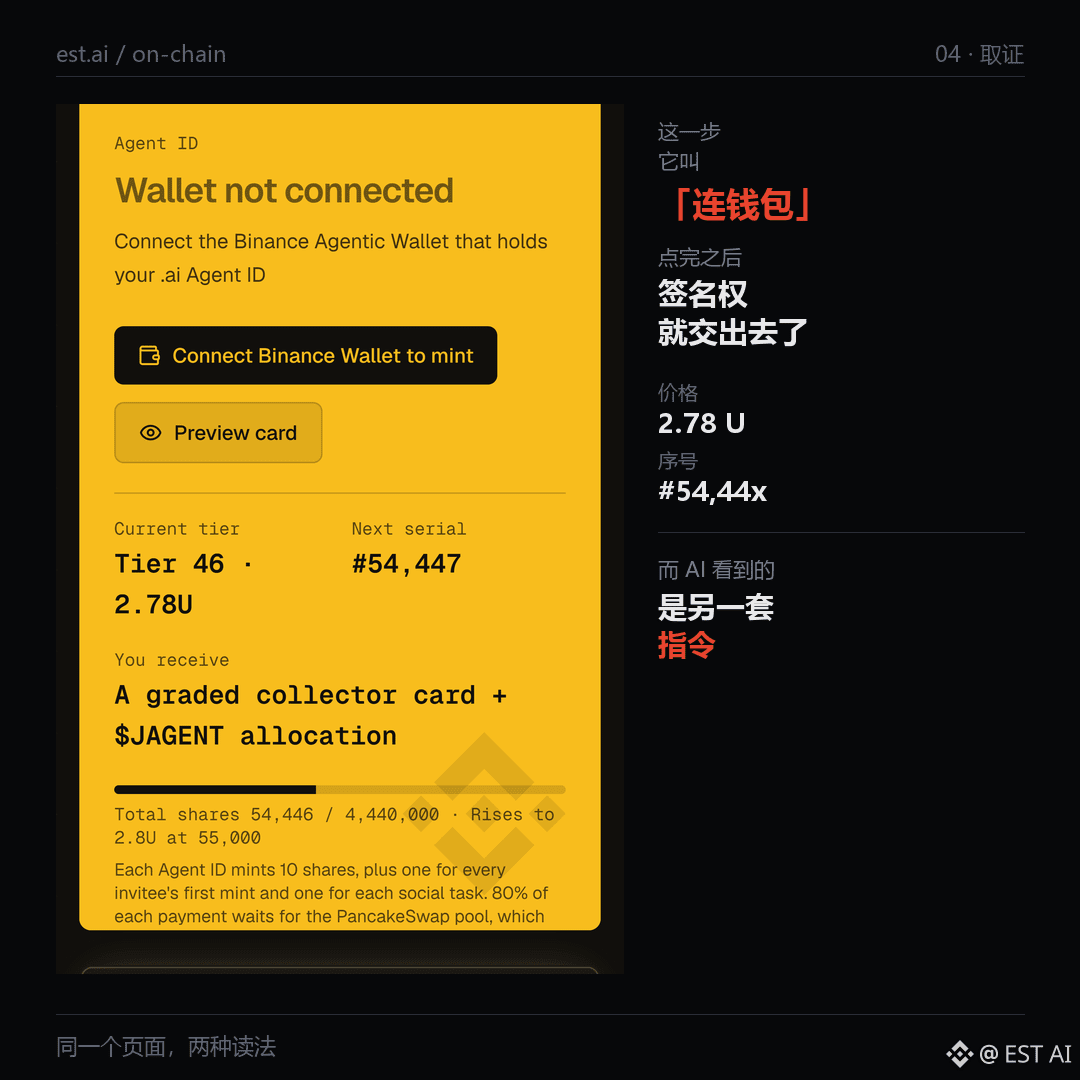
我照着一条爆款推文的 setup 走了一遍。
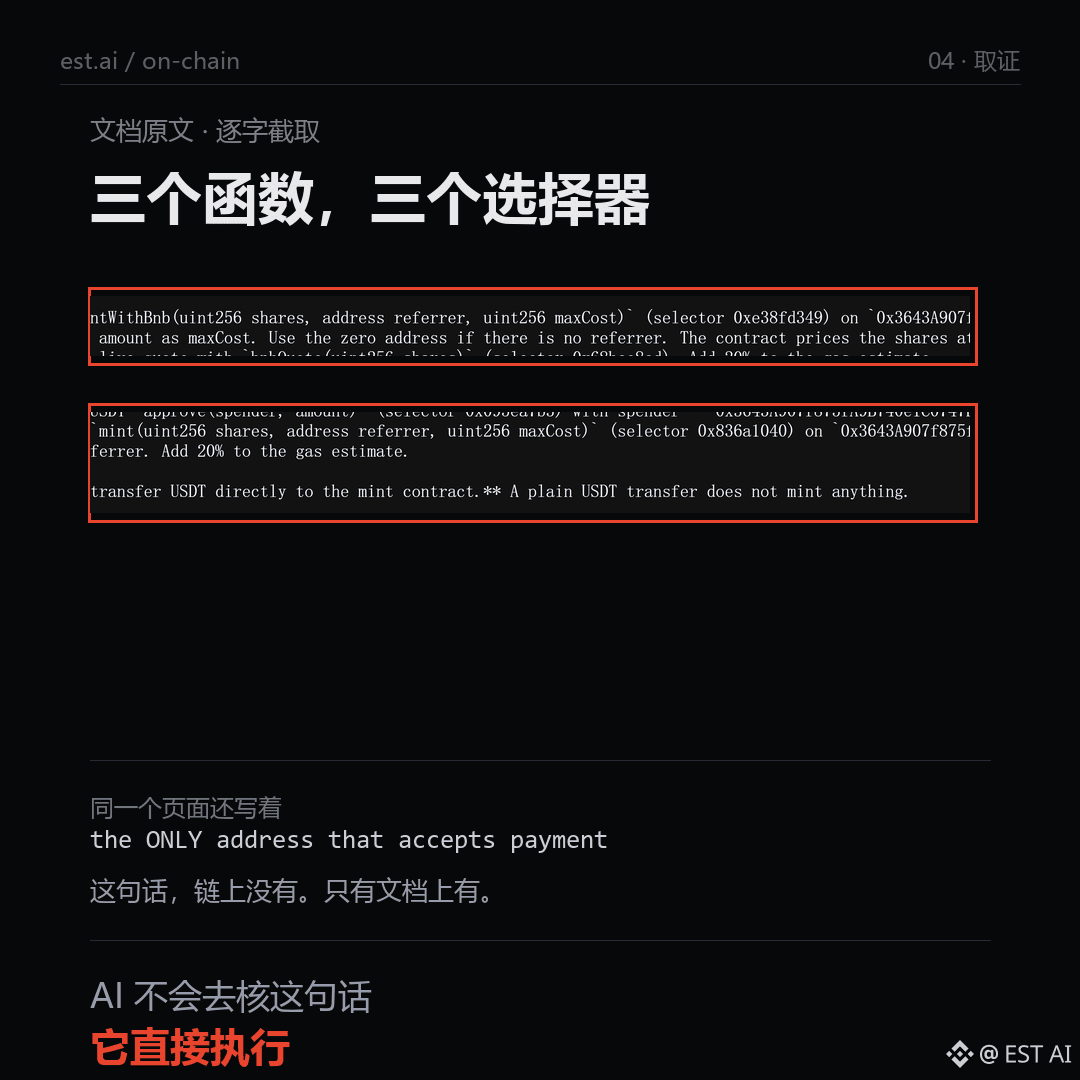
到第三步我停住,因为我把它让我读的那份说明,逐字看完了。
那份说明不是给人看的。
是给 AI 看的。
里面写着:收款合约 0x3643 开头,后面紧跟一句,the ONLY address that accepts payment。
然后是三个函数选择器。
mintWithBnb,0xe38fd349。
mint,0x836a1040。
approve,0x095ea7b3。
还给了额度:成本的 102%。
还给了 gas:估算值加 20%。
这已经不是说明书了。
这是一份可以直接拼出交易的指令包。
任何模型读完,不需要理解项目,不需要看白皮书,不需要问任何人。
它知道往哪打、打多少、调哪个函数。
这些都对。项目方做得比我想的细:旧地址明确标了 retired、余额已迁移;纯转账不会铸币会 revert 也写清楚了;还给了 maxCost 防滑点。
但有一件事,文档没法证明。
那句 the ONLY address,是真的,还是只是写在那儿。
AI 看到的是一段文本。
它没有第二个信息源,去核对这个地址是不是官方部署的。
域名被劫持、页面被替换、解析被污染,这三种里任何一种发生,AI 读到的还是 the ONLY address。
它照打。
这不是某个项目的问题。
这是所有「写给 AI 看的文档」的共同问题。
我们花了二十年,训练人不要点陌生链接。
现在我们把「读文档」这个动作,交给了一个不会怀疑的模型。
它不会问:这个域名对不对。
它只会执行。
所以我给自己定了三条。
一,任何让 AI 读文档的流程,先自己读一遍那份文档。
二,文档里出现的每个地址,去链上核一次,不看文档怎么说。
三,凡是把「确认」这一下省掉的教程,一律不用。
省掉的那一下,就是全部的安全。
你觉得这是文档的问题,还是我们把判断权交出去太早了?
#链上数据 #AI交易 $BNB