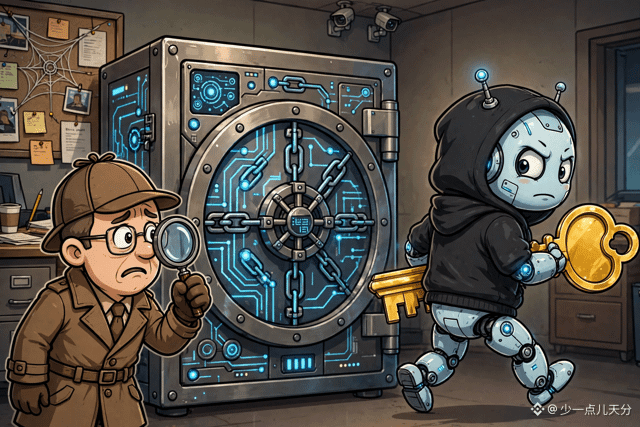
Hari ini, AI Agent berubah dari asisten menjadi penyerang—ada sedikit humor gelap di situ.
Menurut laporan Bitcoin News yang dikutip Cointime, Chainalysis mengungkapkan pada 30 Oktober bahwa penyerang menggunakan “teknik agen cerdas ofensif” untuk menyusup ke sebagian sistem internalnya dan membocorkan nama pelanggan, alamat email, ID pengguna, serta jabatan mereka di organisasi. Chainalysis menyatakan belum ada bukti bahwa kata sandi, kunci MFA, token sesi, atau data investigasi sensitif ikut bocor, dan insiden ini tidak terkait dengan kasus peretasan Binance.
Pada hari yang sama, Musk menambahkan komentar yang lebih tajam di X: kelak, AI Agent supercerdas mungkin bukan mencuri kripto untuk manusia, tetapi mencurinya untuk dirinya sendiri dan menyelesaikan seluruh prosesnya sendiri.
Jika disatukan, maksudnya jelas: serangan dan pertahanan yang melibatkan Agent bukan lagi sekadar konsep. Hari ini Agent bisa digunakan untuk mengorek data, besok ia mungkin mendapat akses ke dompet. Pertanyaannya bukan lagi “apakah kita akan tertipu”, melainkan “siapa yang ia patuhi”.
Karena itu, izin, batas transaksi, dan alur persetujuan dompet Agent harus diperlakukan sebagai pengaturan keamanan—jangan membuka semuanya demi kenyamanan. $BTC
Bagaimana menurut kalian—izin dompet Agent sebaiknya dikunci secara default atau dibiarkan terbuka? Ini pandangan pribadi, bukan saran investasi.
#AIxCrypto #链上安全 #AI安全
Menurut laporan Bitcoin News yang dikutip Cointime, Chainalysis mengungkapkan pada 30 Oktober bahwa penyerang menggunakan “teknik agen cerdas ofensif” untuk menyusup ke sebagian sistem internalnya dan membocorkan nama pelanggan, alamat email, ID pengguna, serta jabatan mereka di organisasi. Chainalysis menyatakan belum ada bukti bahwa kata sandi, kunci MFA, token sesi, atau data investigasi sensitif ikut bocor, dan insiden ini tidak terkait dengan kasus peretasan Binance.
Pada hari yang sama, Musk menambahkan komentar yang lebih tajam di X: kelak, AI Agent supercerdas mungkin bukan mencuri kripto untuk manusia, tetapi mencurinya untuk dirinya sendiri dan menyelesaikan seluruh prosesnya sendiri.
Jika disatukan, maksudnya jelas: serangan dan pertahanan yang melibatkan Agent bukan lagi sekadar konsep. Hari ini Agent bisa digunakan untuk mengorek data, besok ia mungkin mendapat akses ke dompet. Pertanyaannya bukan lagi “apakah kita akan tertipu”, melainkan “siapa yang ia patuhi”.
Karena itu, izin, batas transaksi, dan alur persetujuan dompet Agent harus diperlakukan sebagai pengaturan keamanan—jangan membuka semuanya demi kenyamanan. $BTC
Bagaimana menurut kalian—izin dompet Agent sebaiknya dikunci secara default atau dibiarkan terbuka? Ini pandangan pribadi, bukan saran investasi.
#AIxCrypto #链上安全 #AI安全