
#SuspectedNorthKoreaAttacksAccountForNea 89%KerugianAkibatPeretasanKripto
Ada detail luar biasa di balik angka 89%: jika satu insiden besar dikesampingkan, porsi Korea Utara dari kerugian akibat peretasan kripto pada 2026 turun drastis.
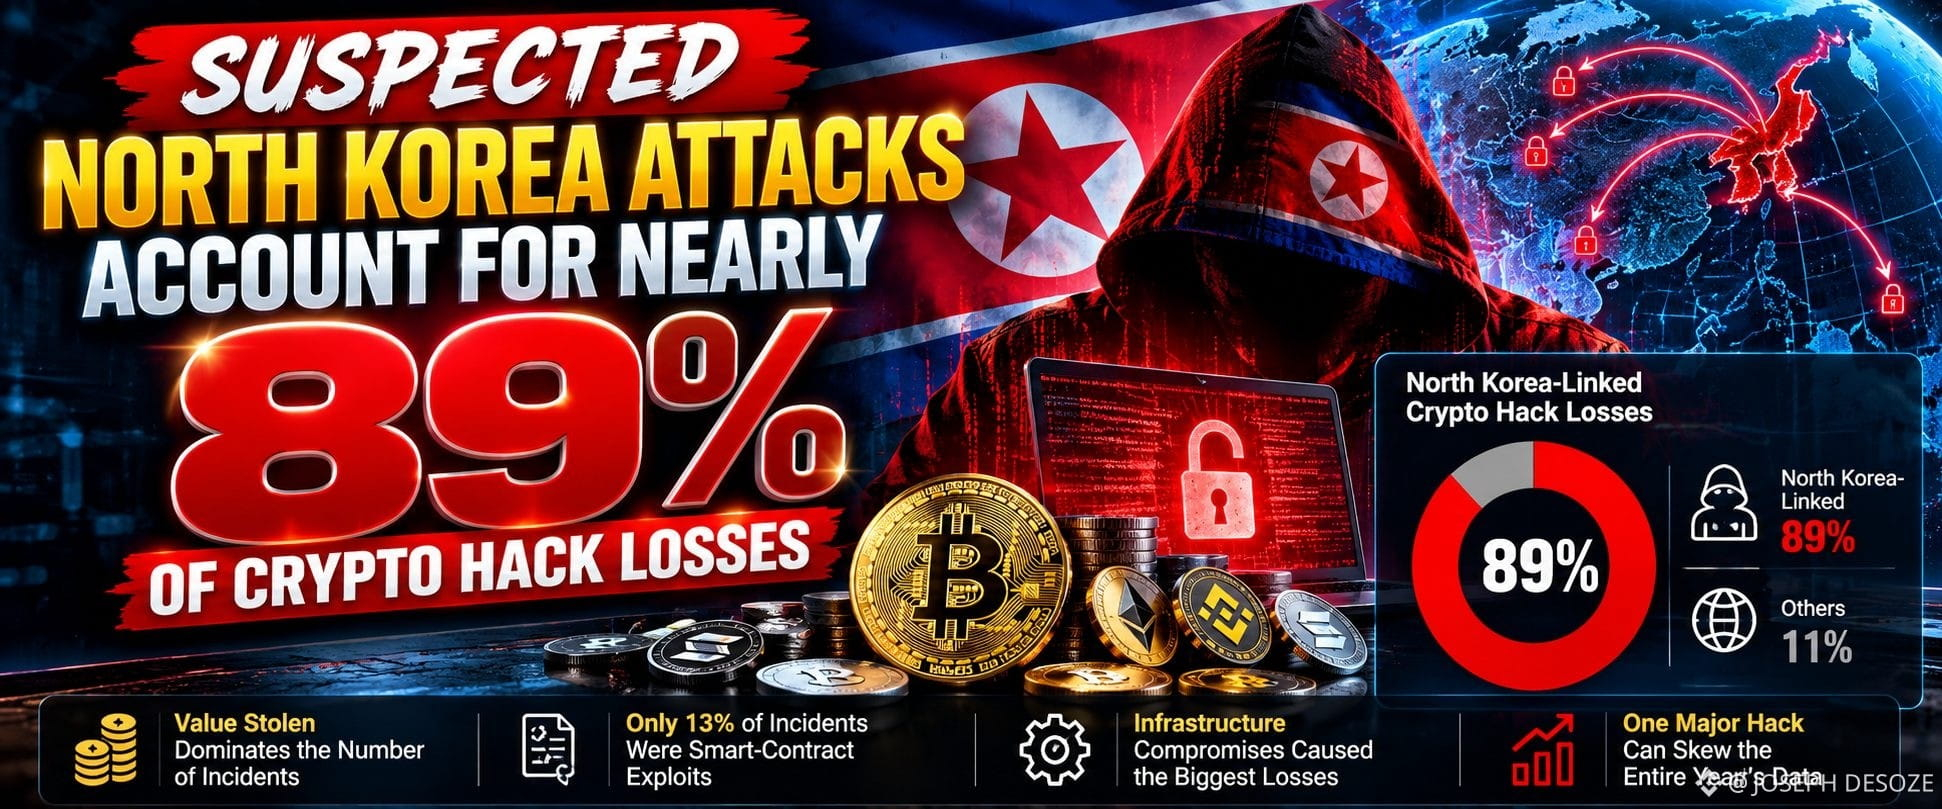
Data Chainalysis yang dilaporkan pada 30 Oktober menunjukkan serangan yang diduga terkait Korea Utara menyumbang hampir 89% dari kerugian akibat peretasan kripto yang dilaporkan tahun ini. Konsentrasi ini mengkhawatirkan, tetapi angka pembaginya perlu dicermati lebih saksama.
TRM Labs memberikan perbandingan penting. Analisisnya pada 30 Oktober memperkirakan bahwa pelaku yang terkait dengan Korea Utara menyumbang 85% dari kerugian akibat peretasan pada 2026. Namun, jika insiden Binance pada 29 Oktober dikecualikan, porsinya turun menjadi sekitar 45%.
Detail itulah yang mengubah cara saya membaca tajuk beritanya.
Angka 89% tidak serta-merta berarti bahwa penyerang Korea Utara bertanggung jawab atas hampir sembilan dari setiap sepuluh peretasan. Angka itu mengukur nilai yang dicuri, bukan jumlah insiden. Segelintir kebocoran berskala besar dapat mendominasi total tahunan.
TRM juga mengidentifikasi pola keamanan yang lebih mendalam: hanya 13 dari 100 insiden yang dikaitkannya dengan Korea Utara merupakan eksploitasi kode smart contract. Insiden-insiden itu menyumbang sekitar 1% dari nilai yang dicuri kelompok tersebut. Kompromi infrastruktur yang melibatkan kunci, server, dan sistem penandatanganan menimbulkan kerugian finansial yang jauh lebih besar.
Implikasinya penting: mengaudit smart contract saja tidak cukup untuk mengatasi seluruh ancaman.
Metrik yang perlu dipantau sekarang adalah apakah kerugian terkait Korea Utara tetap mendominasi setelah mega-kebocoran luar biasa dikecualikan, dan apakah tim keamanan meningkatkan perlindungan terhadap infrastruktur yang benar-benar mengotorisasi transaksi.