


Masih ada para ahli; mereka telah menganalisis bagaimana Binance diretas kali ini di jaringan Ethereum, dan kurasa sekarang aku sudah mengerti
Peretasan kali ini terjadi pada tahap penandatanganan, bukan pada kunci privat
Di Ethereum ada fitur bernama 7702, yang memungkinkan dompet biasa menandatangani delegasi dan menyerahkan pengelolaan akun kepada kontrak pintar
Seolah-olah kamu sedang menulis surat kuasa yang berbunyi: mulai hari ini, program milik orang lain akan mengelola akun tersebut, dan setiap kali ada uang masuk ke akun itu, uangnya akan ditransfer ke luar
Setelah otorisasi ditandatangani, akun itu tidak lagi berada dalam kendali Anda
Otorisasi ini berlaku pada nomor tertentu
Setiap dompet memiliki penghitung bernama nonce, yang bertambah satu setiap kali Anda mengirim transaksi
Otorisasi tersebut terkait dengan nomor tertentu dan hanya berlaku ketika akun mencapai nomor itu; setelah digunakan sekali, otorisasi tersebut dibatalkan
Saat itu, para penyerang tidak tahu nomor yang telah dicapai dompet Binance karena dompet itu terus-menerus mengirim transaksi
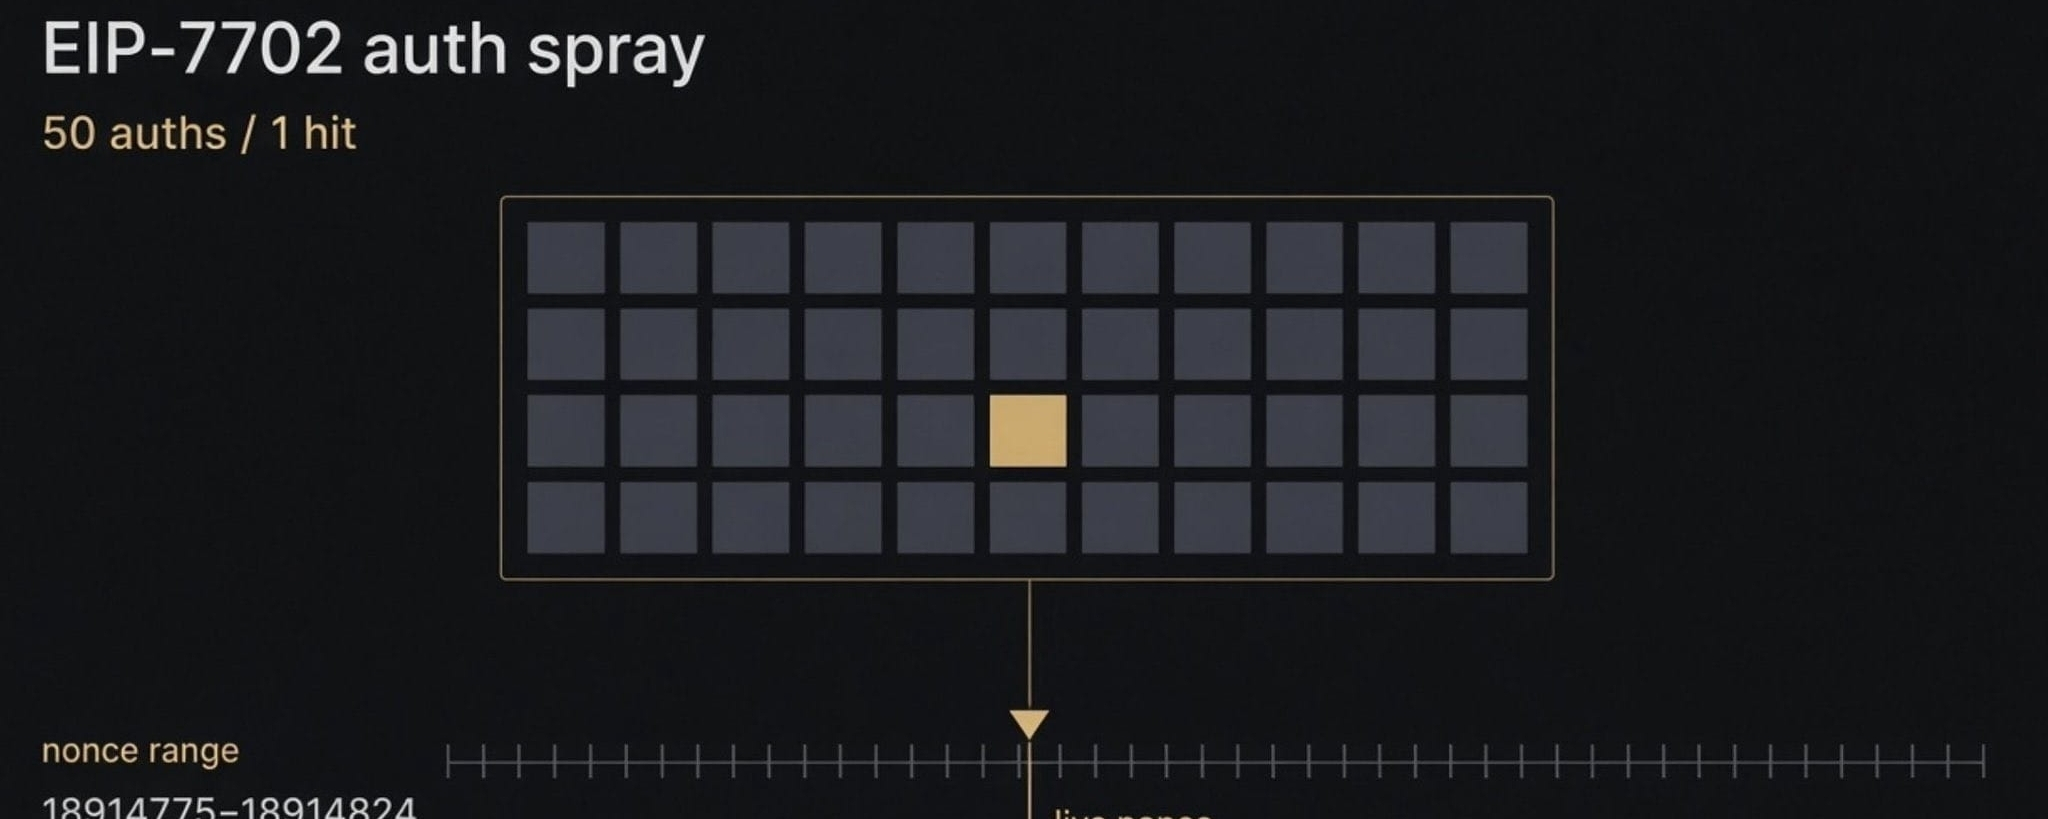
Karena itu, mereka membuat Binance menandatangani 50 otorisasi berurutan sekaligus, satu demi satu, dengan harapan salah satunya cocok dengan nomor yang benar
Cukup satu dari 50 otorisasi itu cocok dengan nomor saat ini agar otorisasi tersebut berlaku
Dan itulah yang benar-benar terjadi
Yang benar-benar lebih mengkhawatirkan adalah Binance sendiri yang menandatangani 50 otorisasi ini
Nomor-nomor berurutan itu terlihat di blockchain, yang menunjukkan bahwa semuanya ditandatangani sekaligus dalam waktu yang sangat singkat
Blockaid menilai kejadian ini lebih menyerupai penyalahgunaan kunci daripada pencurian kunci
Kunci privat masih berada di tangan Binance, tetapi para penyerang membuat sistem penandatanganan mengira bahwa 50 transaksi ini layak ditandatangani
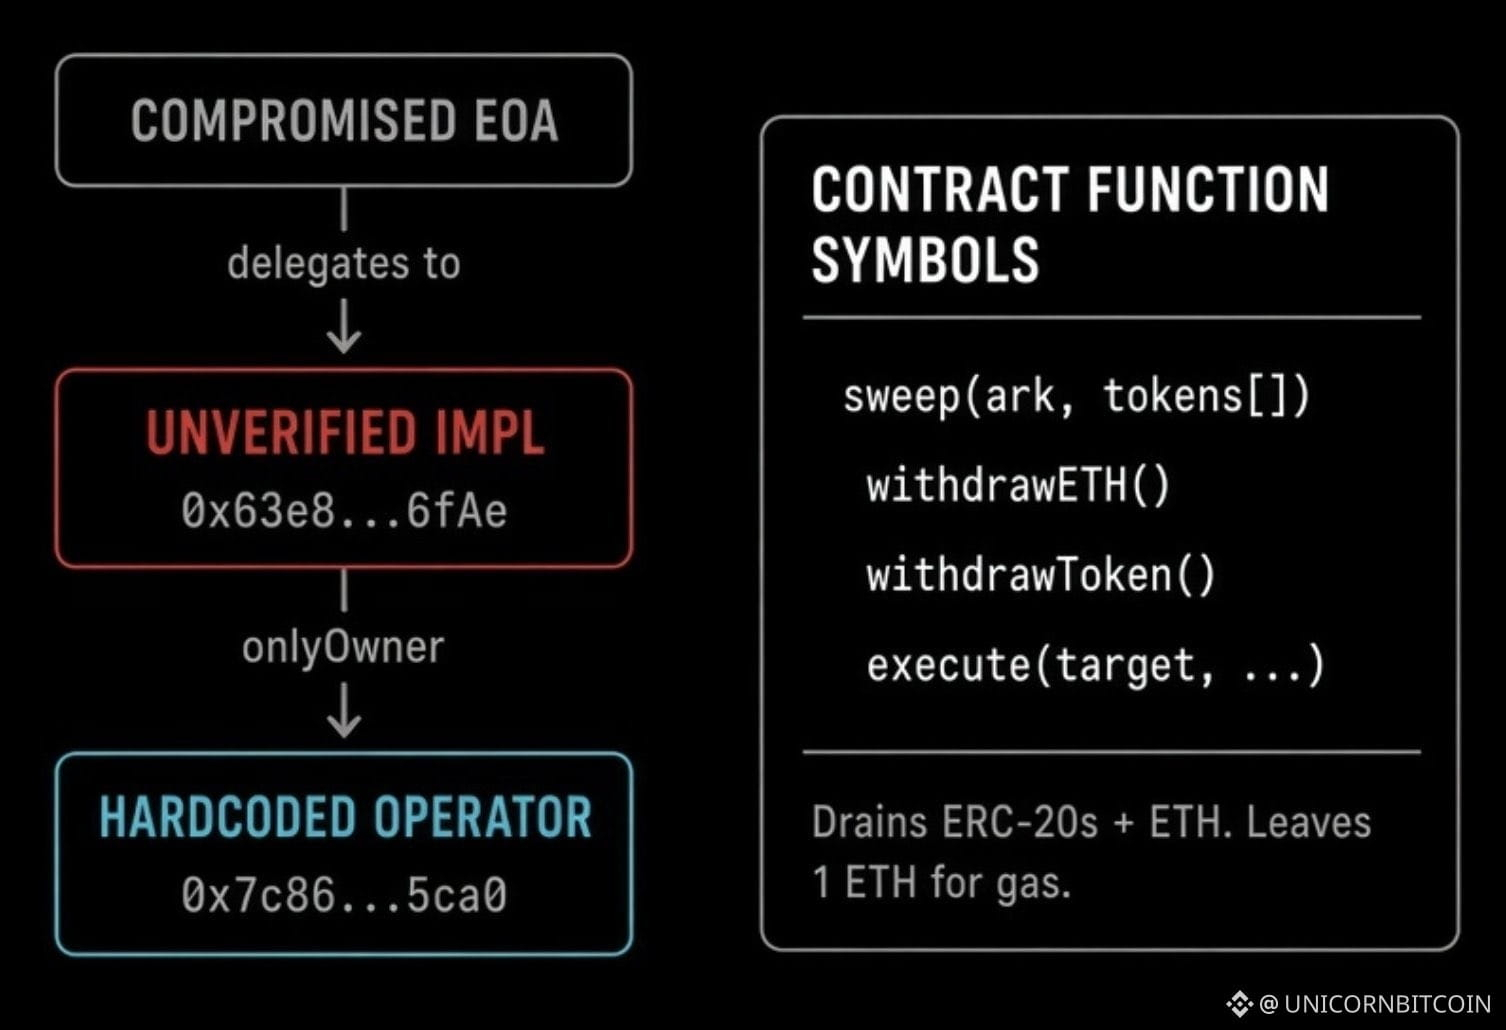
Begitu otorisasi berlaku, dompet itu bukan lagi dompet biasa
Bahkan menjadi pintu masuk ke kontrak para penyerang, dan kontrak itu hanya memiliki satu fungsi: menarik semua koin dan seluruh ETH, lalu mentransfernya, dengan menyisakan hanya 1 ETH
1 ETH disisakan agar akun tetap bisa mengirim transaksi; jika ada yang mengirimkan dana lagi ke akun itu, dana tersebut akan ditarik dengan cara yang sama
Ini bukan pencurian sekali saja, melainkan penarikan dana yang terus-menerus
Pada saat yang sama, dana mengalir keluar dari dompet panas Binance di beberapa blockchain
Ini berarti para penyerang tidak mendapatkan satu dompet tertentu, melainkan kemampuan untuk menandatangani yang memungkinkan mereka memengaruhi beberapa dompet sekaligus
Selama sepuluh tahun terakhir, pencurian di bursa terjadi karena kebocoran kunci privat atau frasa pemulihan, atau karena keterlibatan orang dalam
Namun kali ini, tidak ada yang dicuri; sistem itu sendiri yang menandatangani
Setelah 7702, satu tanda tangan dapat melakukan jauh lebih banyak daripada sekadar satu transfer
Cukup satu dari 50 otorisasi itu cocok dengan nomor saat ini agar otorisasi tersebut berlaku
Dan itulah yang benar-benar terjadi
Yang benar-benar lebih mengkhawatirkan adalah Binance sendiri yang menandatangani 50 otorisasi ini
Nomor-nomor berurutan itu terlihat di blockchain, yang menunjukkan bahwa semuanya ditandatangani sekaligus dalam waktu yang sangat singkat
Blockaid menilai kejadian ini lebih menyerupai penyalahgunaan kunci daripada pencurian kunci
Kunci privat masih berada di tangan Binance, tetapi para penyerang membuat sistem penandatanganan mengira bahwa 50 transaksi ini layak ditandatangani
Begitu otorisasi berlaku, dompet itu bukan lagi dompet biasa
Bahkan menjadi pintu masuk ke kontrak para penyerang, dan kontrak itu hanya memiliki satu fungsi: menarik semua koin dan seluruh ETH, lalu mentransfernya, dengan menyisakan hanya 1 ETH
1 ETH disisakan agar akun tetap bisa mengirim transaksi; jika ada yang mengirimkan dana lagi ke akun itu, dana tersebut akan ditarik dengan cara yang sama
Ini bukan pencurian sekali saja, melainkan penarikan dana yang terus-menerus