


Cursor menghapus ekstensi Claude Code yang telah disusupi dari marketplace-nya pada 29 Oktober. Ini terjadi setelah para peneliti menemukan bahwa ekstensi berbahaya tersebut memasang pintu belakang SSH. Diperkirakan 5.000 pengguna mungkin terdampak. Masalah ini tidak melibatkan model AI Anthropic, Claude. Sebaliknya, malware tersebut tersedia bagi para pengembang melalui marketplace ekstensi Cursor.
Dua build yang telah disusupi lolos selama sebelas jam
Dua versi Anthropic.claude-code yang telah disusupi, 2.1.312 dan 2.1.313, tersedia untuk diunduh di marketplace Cursor untuk Windows dan macOS. Menurut pemberitahuan Cursor, keduanya tersedia selama sekitar sebelas jam pada 29 Oktober, dari pukul 02.27 hingga 13.35 waktu Pasifik.
Anthropic tidak membuat salah satu pun dari plug-in berbahaya tersebut. OpenSourceMalware memeriksa versi 2.1.313 dan menemukan bahwa paket npm resmi, listing Open VSX, serta versi di Microsoft VS Code Marketplace tidak terdampak.
Pintu belakang disisipkan sebelum ekstensi yang sebenarnya
Penyerang menyembunyikan pemuat sepanjang 66 baris di awal berkas JavaScript ekstensi tersebut. Artinya, kode berbahaya dijalankan sebelum ekstensi yang sah. Seperti dijelaskan OpenSourceMalware:
Pengguna tidak perlu memulai percakapan Claude. Memuat modul ekstensi saja sudah cukup.
Saat diaktifkan, kode tersebut dapat mengumpulkan informasi tentang komputer beserta jenis kredensial yang tersimpan di dalamnya. Kode itu juga membuat kunci SSH svc-telemetry dan mencoba membuat terowongan balik ke 134.209.82.225. Pada saat yang sama, kode tersebut mengirimkan data tentang komputer melalui HTTP menggunakan port 8099.
Cursor menyatakan bahwa upaya menggunakan SSH biasanya tidak berhasil tanpa hak admin. Meski begitu, kunci spyware dan skrip persistensi dapat tetap berada di komputer. Kode tersebut dapat terus mengumpulkan dan mengirimkan informasi tentang komputer.
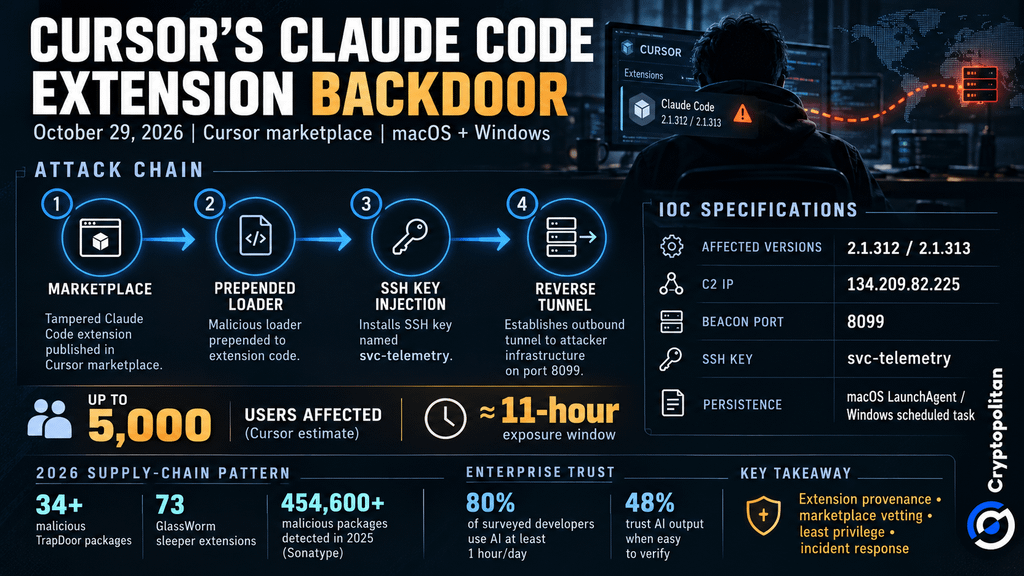 Pintu Belakang Cursor Claude Code Extension: Rantai Serangan, IOC Utama, dan 5.000 Pengguna dalam Bahaya
Mengapa menghapus instalasi mungkin tidak cukup
Cursor menghapus malware tersebut dan menutup marketplace-nya untuk sementara. Cursor juga memeriksa ekstensi lain dan bekerja sama dengan penyedia hosting untuk menonaktifkan server penyerang. Namun, itu bukan berarti komputer yang terdampak sudah aman. Dalam panduan keamanannya, Cursor memperingatkan bahwa:
“Menghapus instalasi ekstensi mungkin tidak cukup — muatan berbahaya memasang skrip persistensi mandiri yang terus berjalan.”
Contoh skrip persistensi tersebut adalah LaunchAgent di macOS dan tugas terjadwal di Windows. Cursor menyarankan para pengembang yang terdampak untuk menghapus kunci SSH svc-telemetry dan menjalankan skrip pembersihan perusahaan. Para pengembang harus menggunakan perangkat tepercaya yang terpisah untuk mengubah kredensial yang dapat diakses dari komputer terdampak.
Mengapa ini sesuai dengan pola pada 2026
Insiden Cursor merupakan bagian dari masalah yang lebih besar. Penyerang semakin gencar menargetkan alat yang digunakan dan dipercaya oleh para pengembang. Cloud Security Alliance melaporkan kampanye TrapDoor, yang melibatkan lebih dari 34 paket berbahaya yang menyisipkan instruksi tersembunyi ke dalam berkas konfigurasi asisten AI.
Sementara itu, kampanye GlassWorm menggunakan ekstensi tidur untuk menargetkan kredensial dan dompet kripto para pengembang. Cryptopolitan sebelumnya melaporkan 73 ekstensi semacam itu yang diidentifikasi oleh Socket.
Masalah ini tidak terbatas pada ekstensi. Sonatype mengidentifikasi lebih dari 454.600 paket berbahaya baru pada 2025. Cryptopolitan juga mengulas temuan tentang pustaka npm yang telah disusupi. Serangan-serangan ini terpisah, dan tidak ada hubungan yang terkonfirmasi di antara para pelakunya.
Kepercayaan menjadi pos dalam kontrak perusahaan
Meningkatnya penggunaan alat AI di kalangan pengembang menunjukkan bahwa ancaman juga kian besar. Octoverse dari GitHub menyebutkan bahwa aktivitas pengembang meningkat seiring makin populernya sistem AI.
Menurut survei Stack Overflow yang dilakukan pada 2026, saat ditanya tentang penggunaan alat AI, 80% responden menyatakan bahwa mereka menggunakannya selama satu jam atau lebih setiap hari. Namun, survei itu juga menunjukkan bahwa 48% responden hanya memercayai konten yang dihasilkan AI jika kebenarannya mudah diverifikasi.
Bagi perusahaan, meningkatnya penggunaan alat AI menghadirkan kekhawatiran keamanan baru. Perusahaan mungkin mulai menuntut pemeriksaan marketplace yang lebih ketat, bukti bahwa ekstensi berasal dari sumber yang sah, serta kontrol akses yang lebih ketat. Mereka mungkin juga mengharapkan vendor merespons lebih cepat saat terjadi pelanggaran keamanan.
Langkah-langkah keamanan ini bisa menjadi biaya tambahan dalam penerapan alat AI. Namun, biaya tersebut masih berupa potensi, bukan kerugian finansial nyata akibat insiden Cursor.
Jangan hanya membaca berita kripto. Pahami isinya. Berlanggananlah buletin kami. Gratis.