


Kelompok peretas yang terkait dengan Tiongkok meningkatkan serangan mereka dengan bantuan teknologi pengujian penetrasi berbasis AI bernama ARTEX. Menurut CrowdStrike, Vapor Panda telah menggunakan alat ini sejak 17 Oktober 2026 dalam serangannya terhadap lebih dari 200 organisasi di seluruh dunia. Sebagian besar pekerjaan dilakukan oleh AI, sementara keputusan akhir dibuat oleh manusia.
Agen perencana dan pekerja yang menempuh banyak jalur sekaligus
ARTEX mengandalkan satu agen utama untuk mengelola agen “perencana” yang merencanakan serangan dan agen “pekerja” yang menjalankannya. Para agen bekerja sama untuk berbagi temuan saat memindai sistem, mengeksploitasi kerentanan, dan menelusuri jaringan. Berdasarkan informasi yang diberikan CrowdStrike, Vapor Panda menggunakan DeepSeek bersama sistem AI komersial yang tidak diketahui. Dalam satu serangan saja, agen perencana menggunakan 1,4 miliar token input.
Kampanye tersebut menjangkau setidaknya 14 negara. Sasarannya mencakup kementerian luar negeri dan penyedia telekomunikasi. Di AS, para penyerang menyasar 19 organisasi di sektor farmasi, semikonduktor, pertahanan, nuklir, dan keuangan.
Namun, operasi yang berskala besar bukan berarti semua serangannya berhasil. CrowdStrike mengonfirmasi aktivitas pascaeksploitasi hanya di sembilan perusahaan, termasuk penggunaan backdoor BLOODALCHEMY. Operator manusia kemudian mengambil alih dengan membuat web shell, mengekstrak kata sandi, dan menemukan mesin yang tidak terlindungi.
Dari ConnectWise hingga Microsoft 365, kelompok kedua meningkatkan skala operasinya
ARTEX juga digunakan oleh Storm-0940, kelompok peretas lain yang dikaitkan dengan China. Menurut Microsoft, kelompok itu mulai menggunakan alat tersebut paling cepat pada September 2026. Mereka menargetkan ratusan organisasi dan dalam beberapa kasus memperoleh akses istimewa ke cloud dalam waktu kurang dari tiga jam. Microsoft juga mengaitkan kelompok tersebut dengan kompromi ConnectWise Cloud Backup.
Skala serangannya mengesankan. Microsoft melacak lebih dari 151.000 upaya masuk yang gagal pada 10–14 Oktober terhadap 327 akun di delapan perusahaan. Jumlahnya mencapai puncak 2.900 per menit. Namun, tidak ada upaya masuk yang berhasil teramati.
Kompromi ConnectWise merupakan bagian terpisah dari aktivitas kelompok tersebut. Setelah pembobolan itu, para penyerang juga mencoba mengubah kredensial aplikasi cloud, seperti yang sebelumnya dilaporkan Cryptopolitan.
Aktor bermotif uang menyerang bank-bank Korea Selatan
Kampanye ARTEX ketiga memiliki motif berbeda. Pada akhir September 2026, para penyerang menggunakan alat tersebut untuk menyerang lembaga keuangan Korea Selatan, lapor Zscaler. Mereka mencuri informasi pribadi milik sekitar 67.000 orang.
Zscaler menilai dengan tingkat keyakinan sedang bahwa penyerang berbahasa Mandarin dan bermotif finansial. Zscaler tidak mengonfirmasi adanya dukungan negara. CrowdStrike juga menemukan berkas ARTEX dan log Claude Code di sistem yang dikendalikan penyerang.
Bagaimana peretasan menjadi agenik
Namun, peralihan ke peretasan otomatis telah dimulai jauh sebelum ARTEX. Pada 2025, Anthropic mengungkap kampanye yang disponsori negara China dan menggunakan Claude Code untuk menyerang sekitar 30 target. AI diperkirakan menangani 80–90% pekerjaan tersebut.
Google juga telah mendokumentasikan bagaimana para penyerang beralih dari sekadar memberikan perintah sederhana kepada AI menuju operasi otonom. Aktivitas sebelumnya ini terpisah dari kampanye ARTEX, tetapi menunjukkan betapa cepatnya peretasan bertenaga AI berkembang.
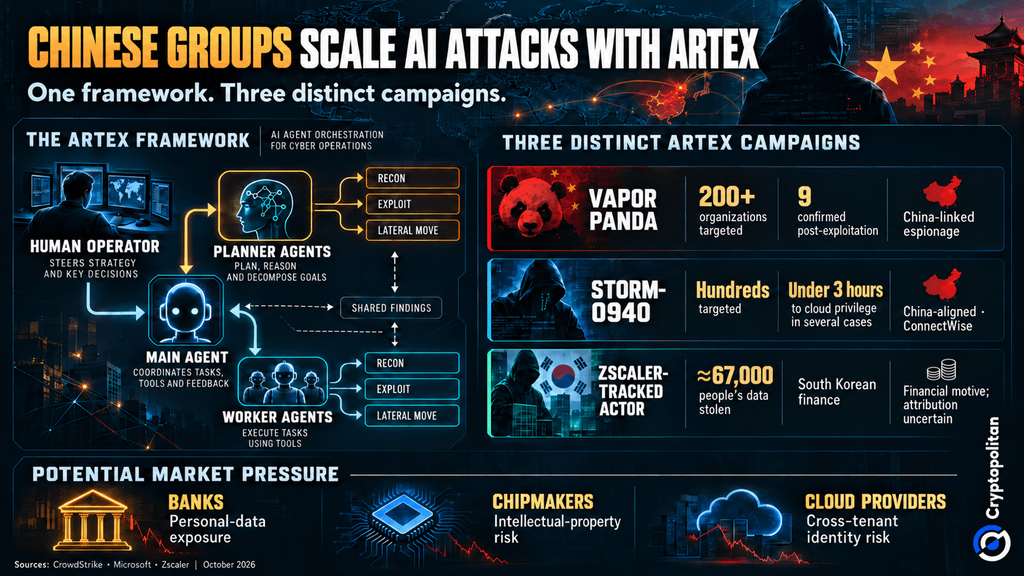 Infografik Peretasan AI ARTEX: Alur Kerja Agen, Aktor Ancaman China, dan Risiko Pasar
Dampaknya bagi bank, produsen chip, dan penyedia cloud
Risikonya meluas hingga ke organisasi yang belum menjadi sasaran. Bank menghadapi potensi kebocoran data nasabah, sementara produsen chip dapat kehilangan kekayaan intelektual yang berharga. Penyedia cloud menghadapi risiko lain: kredensial aplikasi yang diretas dapat mengekspos banyak pelanggan.
Angka-angka industri menunjukkan mengapa serangan yang lebih cepat mengkhawatirkan bisnis. Verizon menemukan bahwa intrusi sistem menyebabkan 61% pembobolan dalam laporannya untuk 2026. Microsoft melaporkan bahwa beban kerja cloud yang terekspos diserang rata-rata dalam waktu 5,3 jam.
Sementara itu, World Economic Forum menemukan bahwa 65% perusahaan besar menganggap kerentanan pihak ketiga dan rantai pasokan sebagai tantangan keamanan siber terbesar mereka, naik dari 54% pada 2025.
Seiring serangan menjadi lebih cepat dan otomatis, bisnis mungkin mengalihkan belanja keamanan ke pengendalian identitas yang lebih kuat, deteksi yang lebih cepat, dan pemantauan pemasok yang lebih ketat.
Para pemikir paling cerdas di dunia kripto sudah membaca buletin kami. Mau bergabung? Ikutlah bersama mereka.