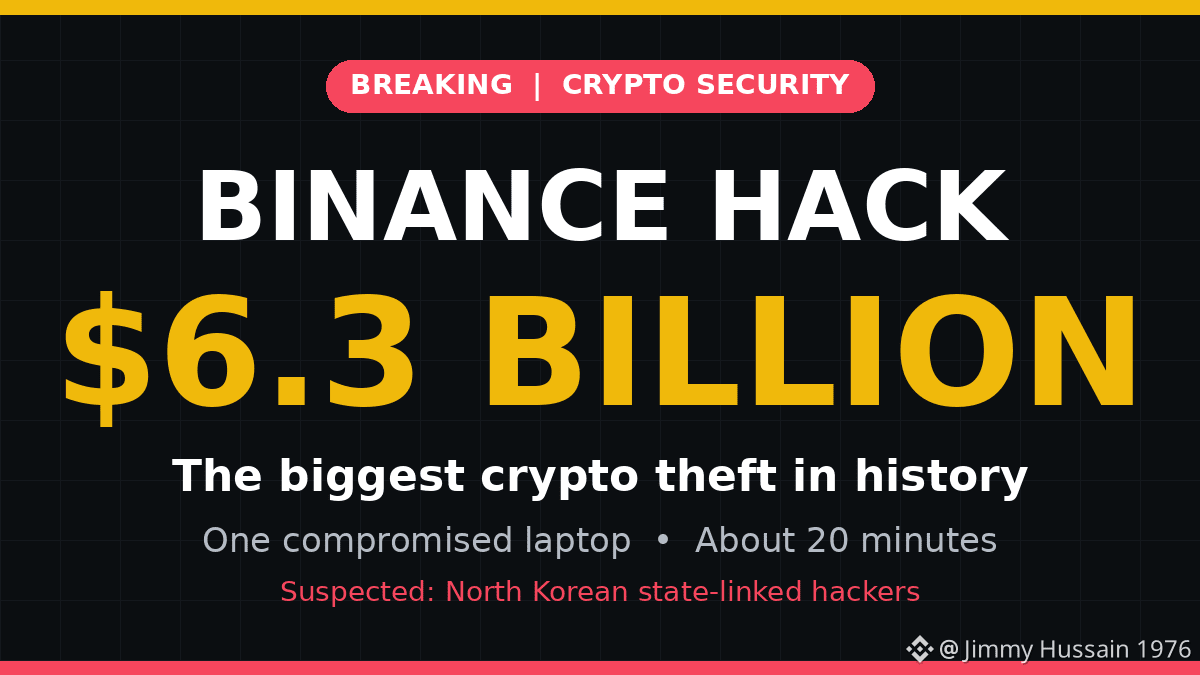
Peretasan Binance senilai $6,3 Miliar: Satu Laptop, 20 Menit, Satu Pelajaran Besar
Pada 29 Oktober, Binance, bursa kripto terbesar di dunia, mengungkapkan adanya pembobolan yang diperkirakan bernilai $6,3 miliar. Ini adalah pencurian kripto terbesar yang pernah tercatat, lebih dari empat kali lipat nilai peretasan Bybit pada Februari 2025.
Apa yang salah?
Temuan awal Binance mengarah pada sebuah laptop milik insinyur DevOps yang telah disusupi. Akses tersebut dilaporkan memungkinkan penyerang menjangkau kontainer layanan dan mengajukan penarikan tanpa izin. Binance menyatakan bahwa tidak ada kunci privat yang bocor dan ada beberapa faktor yang terlibat, bukan hanya satu perangkat. TRM Labs melaporkan bahwa pengurasan dana hanya memakan waktu sekitar 20 menit.
Siapa yang dicurigai?
TRM Labs dan Elliptic mengaitkan serangan ini dengan peretas yang memiliki hubungan dengan negara Korea Utara. Ini adalah atribusi dari para peneliti, bukan kesimpulan resmi akhir.
Pelajaran sesungguhnya
Mata rantai terlemah bukanlah blockchain atau kriptografi. Melainkan satu perangkat dengan akses yang terlalu luas. Penyerang tidak membobol brankas; mereka menguasai proses yang membukanya.
Apa yang bisa dipelajari setiap bisnis?
1. Batasi akses yang dimiliki perangkat karyawan mana pun.
2. Wajibkan persetujuan dari beberapa orang untuk transfer bernilai tinggi.
3. Tetapkan batas otomatis dan peringatan untuk penarikan dalam jumlah besar.
Binance menyatakan dana pengguna aman dan berjanji akan menanggung kerugian tersebut. Laporan menyebutkan sekitar $3 miliar telah dibekukan di blockchain. Bahkan platform terbesar pun hanya seaman perangkatnya yang paling rentan.
Fakta berdasarkan laporan publik per 30 Oktober 2026. Investigasi masih berlangsung.
#Binance #BinanceHack #CryptoSecurity #BNB #Bitcoin #CryptoNews #CyberSecurity #NorthKorea #CryptoHeist #Web3Security #BinanceSquare #DigitalAssets $BNB $BTC