Dari pengumuman terbaru Binance, tampaknya insiden peretasan ini tidak sesederhana itu:
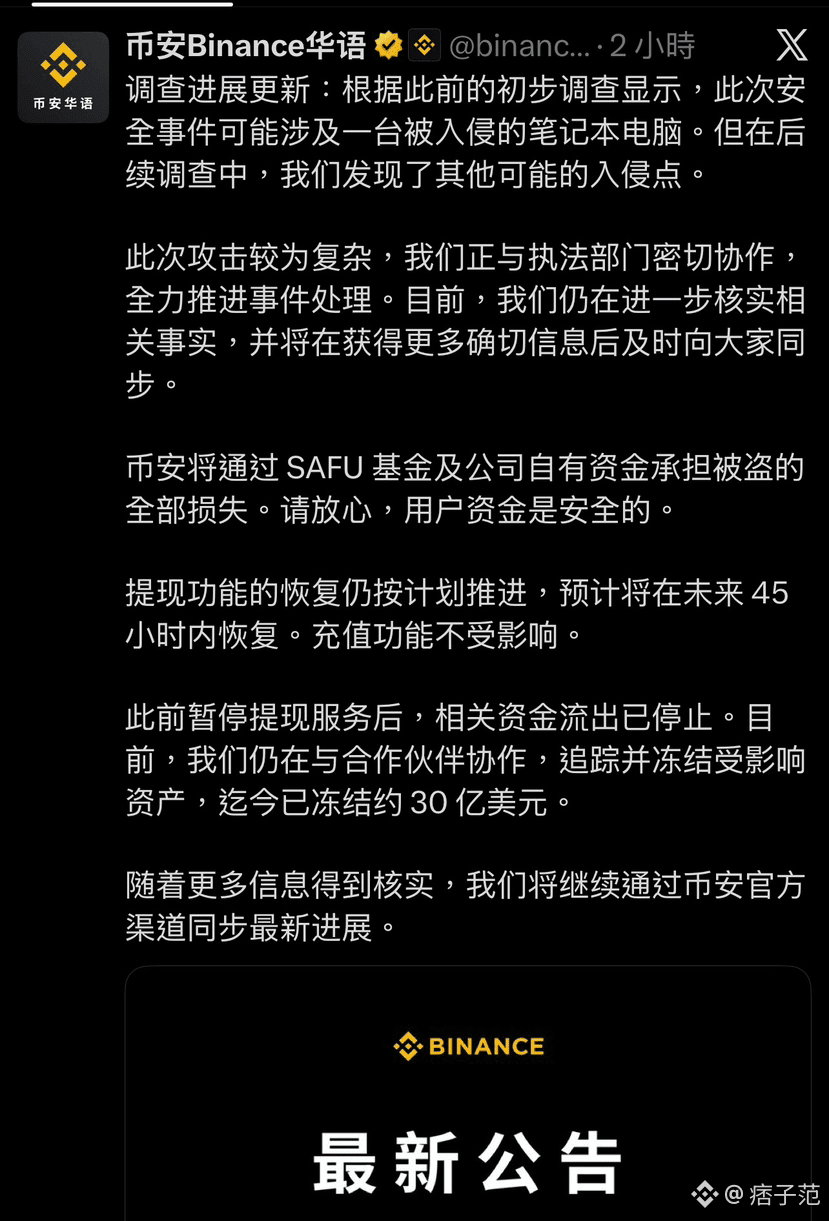
Penyelidikan awal Binance menduga bahwa insiden ini mungkin melibatkan sebuah laptop yang diretas, tetapi penyelidikan lanjutan menemukan lebih banyak titik penyusupan. Ini adalah serangan yang kompleks.
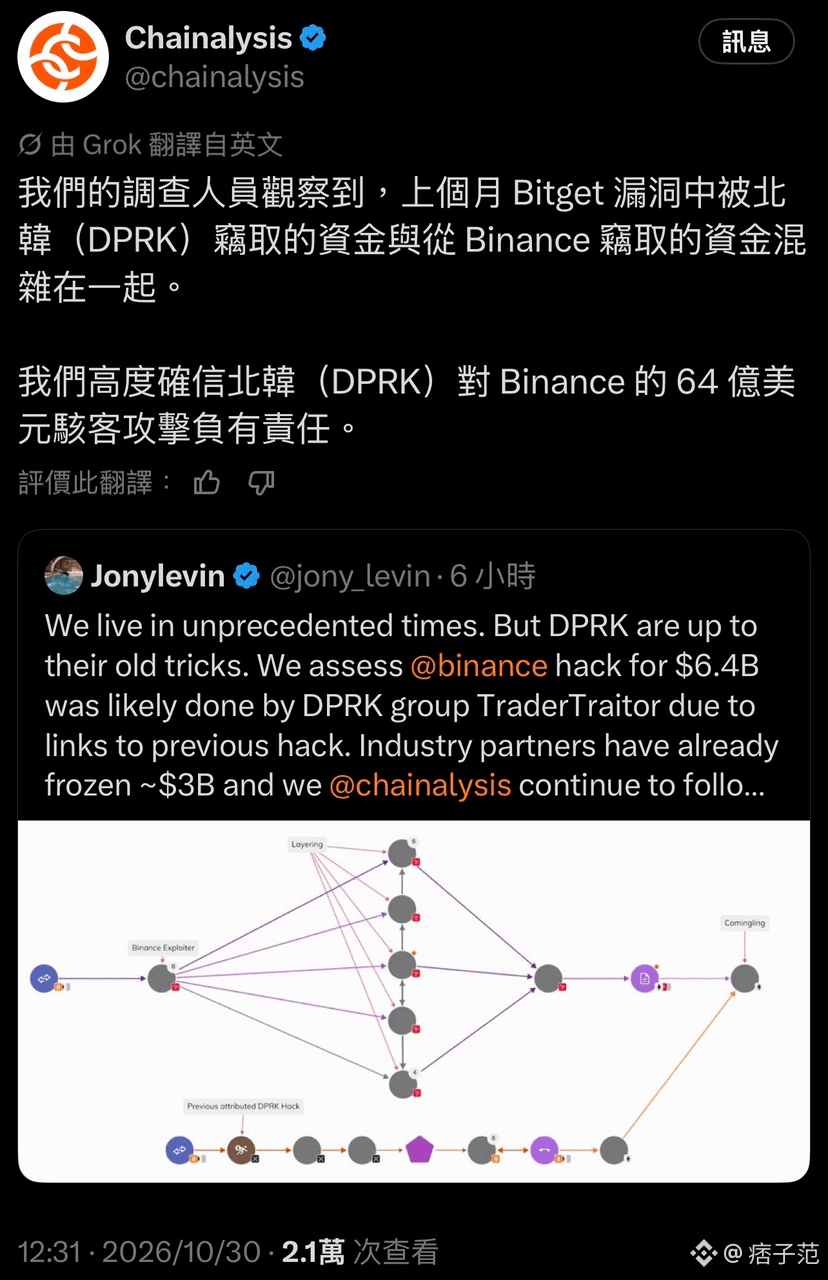
Bukti on-chain yang disediakan oleh Chainalysis, ZachXBT, dan Lookonchain juga kembali mengarah pada peretas Korea Utara.
Dana yang dicuri dari Binance dan dana hasil kejahatan senilai 388 juta yang dicuri dari Bitget akhirnya masuk ke alamat yang sama.
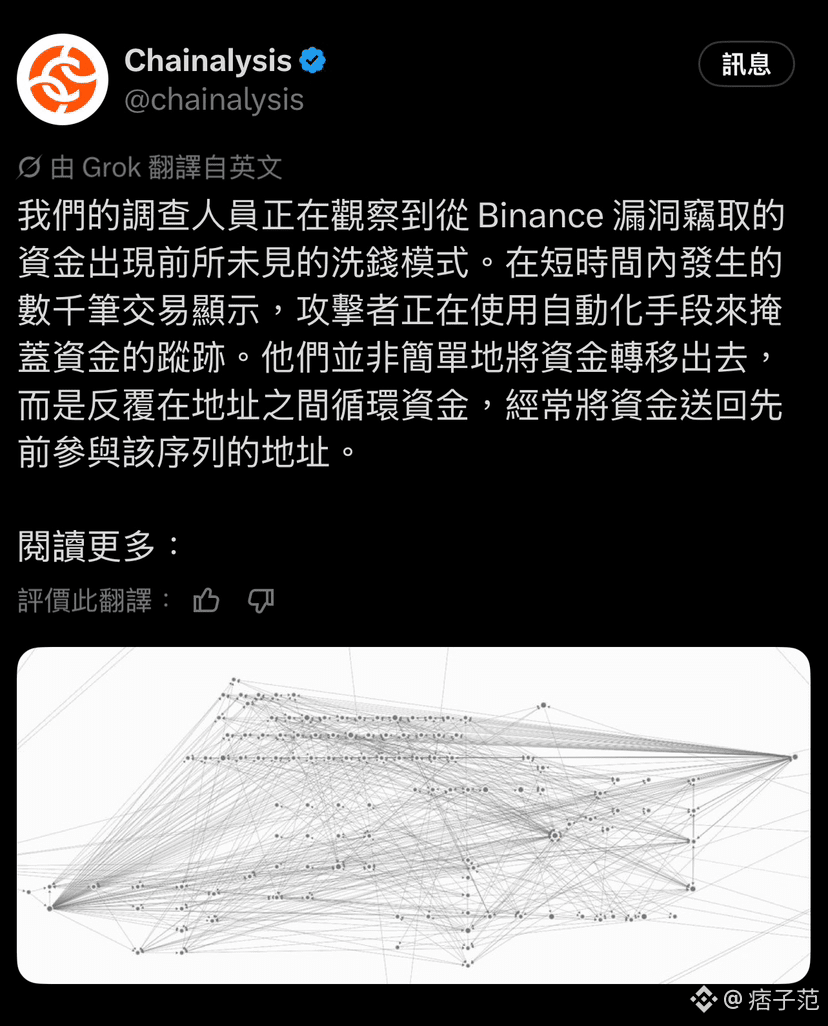
Selain itu, metode pencucian uangnya juga berubah. Para penyelidik Chainalysis kini mengamati pola pencucian uang yang belum pernah terjadi sebelumnya pada dana yang dicuri melalui eksploitasi Binance. Ribuan transaksi yang terjadi dalam waktu singkat menunjukkan bahwa para penyerang menggunakan cara otomatis untuk menyamarkan jejak dana. Mereka tidak sekadar memindahkan dana, tetapi berulang kali mengalirkannya di antara alamat-alamat, sering kali mengirimkannya kembali ke alamat yang sebelumnya terlibat dalam rangkaian tersebut.
Penyelidikan awal Binance menduga bahwa insiden ini mungkin melibatkan sebuah laptop yang diretas, tetapi penyelidikan lanjutan menemukan lebih banyak titik penyusupan. Ini adalah serangan yang kompleks.
Bukti on-chain yang disediakan oleh Chainalysis, ZachXBT, dan Lookonchain juga kembali mengarah pada peretas Korea Utara.
Dana yang dicuri dari Binance dan dana hasil kejahatan senilai 388 juta yang dicuri dari Bitget akhirnya masuk ke alamat yang sama.
Selain itu, metode pencucian uangnya juga berubah. Para penyelidik Chainalysis kini mengamati pola pencucian uang yang belum pernah terjadi sebelumnya pada dana yang dicuri melalui eksploitasi Binance. Ribuan transaksi yang terjadi dalam waktu singkat menunjukkan bahwa para penyerang menggunakan cara otomatis untuk menyamarkan jejak dana. Mereka tidak sekadar memindahkan dana, tetapi berulang kali mengalirkannya di antara alamat-alamat, sering kali mengirimkannya kembali ke alamat yang sebelumnya terlibat dalam rangkaian tersebut.