

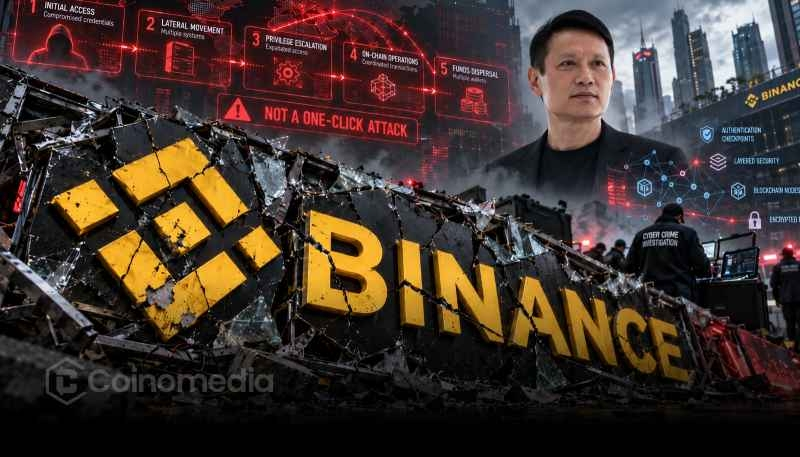
Richard Teng dari Binance mengklarifikasi bahwa serangan yang dilaporkan itu melampaui wewenang seorang insinyur saja.
Teng menolak deskripsi insiden tersebut sebagai tindakan sederhana yang hanya memerlukan “satu klik”.
Komentarnya menimbulkan pertanyaan tentang kompleksitas serangan tersebut, meskipun detail teknis lengkapnya masih belum jelas.
Klarifikasi Richard Teng dari Binance Tantang Klaim tentang Serangan
Richard Teng dari Binance menanggapi klaim seputar serangan baru-baru ini, menjelaskan bahwa insiden tersebut lebih kompleks daripada yang digambarkan beberapa pihak.
Menurut Teng, serangan tersebut melampaui izin yang dimiliki seorang insinyur dan bukan tindakan sederhana “sekali klik”.
Klarifikasi Richard Teng dari Binance mengenai serangan tersebut menantang anggapan bahwa satu karyawan dapat memicu seluruh insiden melalui satu tindakan yang diizinkan.
Komentarnya menunjukkan bahwa memahami peristiwa tersebut memerlukan pemeriksaan lebih saksama terhadap izin, sistem, dan tindakan yang terlibat.
Namun, pernyataan itu tidak menguraikan seluruh rangkaian serangan atau menjelaskan secara pasti bagaimana para penyerang beroperasi.
Pernyataan itu juga tidak mengonfirmasi apakah beberapa akun karyawan telah diretas.
Pembedaan ini penting karena serangan yang melampaui izin seorang insinyur tidak serta-merta membuktikan bahwa beberapa insinyur terlibat.
Untuk saat ini, penjelasan Teng memberikan konteks tambahan tanpa menjawab semua pertanyaan mengenai insiden tersebut.
Mengapa Klarifikasi Richard Teng dari Binance tentang Serangan Ini Penting
Klarifikasi Richard Teng dari Binance mengenai serangan tersebut menyoroti aspek penting keamanan siber: perbedaan antara izin yang dimiliki karyawan dan kemampuan nyata penyerang.
Platform mata uang kripto besar biasanya menggunakan kontrol akses untuk membatasi tindakan yang dapat dilakukan setiap karyawan dalam sistem sensitif.
Kontrol ini dirancang untuk mengurangi potensi kerusakan akibat kredensial yang disusupi atau aktivitas tanpa izin.
Namun, penyerang mungkin mencoba mengeksploitasi kelemahan di berbagai sistem, akun, atau proses keamanan.
Karena itu, insiden yang melampaui izin satu orang bisa melibatkan rangkaian kejadian yang lebih rumit daripada tindakan melalui satu akun saja.
Meski demikian, komentar Teng saja tidak menjelaskan kontrol keamanan mana yang terlibat atau apakah ada sistem tertentu yang gagal.
Pembedaan ini penting bagi pengguna yang ingin memahami risiko terkait platform mata uang kripto terpusat.
Menyederhanakan insiden menjadi penjelasan sekali klik dapat mengabaikan detail teknis yang penting.
Pelaporan yang akurat mengharuskan pemisahan antara pernyataan yang telah dikonfirmasi dan asumsi mengenai bagaimana serangan terjadi.
PEMBARUAN: Richard Teng dari Binance mengklarifikasi bahwa serangan tersebut melampaui izin seorang insinyur dan bukan tindakan “sekali klik”. pic.twitter.com/eBfmesTVQD
— Cointelegraph (@Cointelegraph) 30 Oktober 2026
Apa Langkah Selanjutnya untuk Keamanan Binance?
Setelah klarifikasi Richard Teng dari Binance mengenai serangan tersebut, perhatian mungkin beralih pada apakah Binance akan merilis informasi teknis lebih lanjut.
Laporan insiden yang terperinci dapat membantu memperjelas bagaimana serangan berkembang, izin apa saja yang terlibat, dan perlindungan mana yang diaktifkan.
Informasi semacam itu juga akan membantu pengguna membedakan antara insiden keamanan yang berdiri sendiri dan masalah operasional yang lebih luas.
Bagi bursa mata uang kripto, komunikasi yang transparan penting karena pelanggan mengandalkan platform ini untuk melindungi aset digital dan informasi akun yang sensitif.
Namun, pernyataan yang tersedia tidak menyebutkan dampak finansial dari serangan tersebut atau mengonfirmasi bahwa dana pelanggan terdampak.
Karena itu, terlalu dini untuk menarik kesimpulan mengenai kerugian, keterlibatan karyawan, atau efektivitas infrastruktur keamanan Binance secara keseluruhan.
Untuk saat ini, pesan utama Teng adalah bahwa serangan tersebut tidak dapat secara akurat disederhanakan menjadi izin seorang insinyur atau tindakan sekali klik.
Rincian lebih lanjut yang telah terverifikasi diperlukan untuk memastikan cakupan penuh insiden tersebut dan memahami bagaimana insiden itu terjadi.