


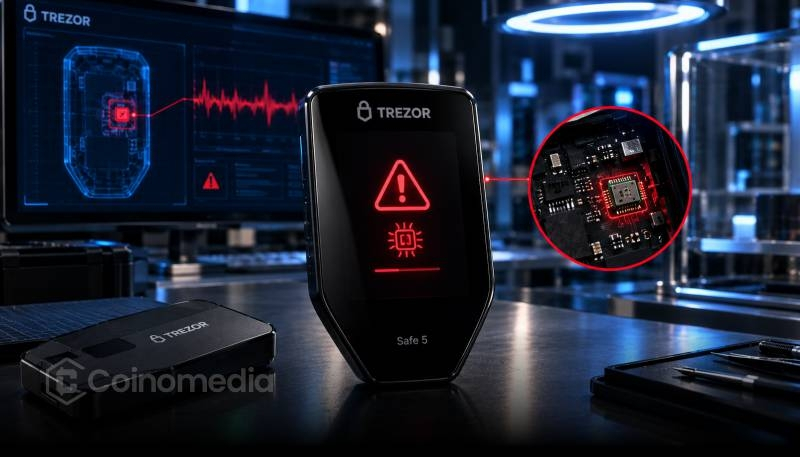
Trezor sedang menyelidiki dugaan implan perangkat keras pada dompet Safe 5 yang dibeli dari reseller CryptoBilis.
Pelanggan yang membeli perangkat Trezor dari CryptoBilis sejak Maret 2026 diimbau untuk memindahkan dana ke dompet baru.
Belum ada kerugian pelanggan yang dilaporkan, dan empat perangkat yang diperiksa tidak menunjukkan bukti adanya manipulasi.
Trezor telah mengeluarkan peringatan keamanan mendesak setelah menerima laporan kredibel tentang dugaan implan perangkat keras berbahaya di salah satu dompet mata uang kriptonya.
Produk yang terdampak adalah Trezor Safe 5, yang kabarnya dibeli dari reseller CryptoBilis pada Agustus 2026.
Peringatan Trezor tentang dompet perangkat keras muncul di tengah meningkatnya kekhawatiran mengenai perangkat penyimpanan mata uang kripto yang dimodifikasi secara fisik dan masuk ke jalur distribusi ritel.
Namun, Trezor belum menerima perangkat yang dicurigai tersebut untuk diperiksa.
Akibatnya, perusahaan belum memastikan apakah dompet tersebut benar-benar berisi implan berbahaya.
Yang terpenting, belum ada pelanggan CryptoBilis yang melaporkan kehilangan dana mata uang kripto sehubungan dengan dugaan insiden tersebut.
Produsen sedang melanjutkan investigasinya sembari mengambil langkah pencegahan untuk melindungi pelanggan.
Dompet perangkat keras dirancang untuk menyimpan kunci privat mata uang kripto dengan aman, sehingga integritas fisik perangkat sangat penting.
Perangkat yang telah disusupi berpotensi mengungkap informasi sensitif dompet, bergantung pada cara perangkat tersebut dimodifikasi.
Trezor Mendesak Pelanggan CryptoBilis untuk Memindahkan Dana
Menyusul peringatan Trezor tentang dompet perangkat keras, perusahaan menyarankan pelanggan yang membeli perangkat Trezor dari CryptoBilis sejak Maret 2026 untuk memindahkan mata uang kripto mereka ke dompet yang baru dibuat.
Trezor secara khusus menyarankan untuk membuat seed pemulihan baru alih-alih terus mengandalkan seed yang sudah ada.
Seed pemulihan adalah rangkaian kata yang digunakan untuk memulihkan akses ke dompet mata uang kripto.
Jika penyerang memperoleh informasi tersebut, mereka mungkin dapat mengakses dana terkait.
Pelanggan sebaiknya membuat dompet pengganti menggunakan perangkat tepercaya yang telah diverifikasi dan memastikan seed pemulihan baru dibuat secara mandiri.
Sekadar mengatur ulang perangkat yang mungkin telah disusupi atau menggunakan kembali frasa pemulihan yang sudah ada mungkin tidak cukup untuk mengatasi risiko.
Pengguna juga sebaiknya tidak memasukkan frasa pemulihan ke situs web atau membagikannya kepada siapa pun yang mengaku memberikan dukungan.
Peringatan ini bersifat pencegahan dan tidak membuktikan bahwa setiap dompet Trezor yang dijual melalui CryptoBilis telah disusupi.
Produsen Dompet Perangkat Keras Terbesar Kedua di Dunia, Trezor, Memperingatkan Dugaan Implan Perangkat Keras pada Perangkat yang Dijual oleh Pengecer
Trezor mengatakan telah menerima laporan kredibel tentang dugaan implan perangkat keras pada perangkat Trezor Safe 5 yang dibeli dari pengecer CryptoBilis pada Agustus 2026. … pic.twitter.com/Ho7T37aDhn
— Wu Blockchain (@WuBlockchain) 30 Oktober 2026
Investigasi Trezor Berlanjut Setelah Laporan dari Ledger
Peringatan terbaru Trezor tentang dompet perangkat keras menyusul kekhawatiran sebelumnya terkait perangkat Ledger yang telah dimanipulasi.
Trezor menghapus CryptoBilis dari jaringan pengecernya pada 9 Oktober, menyusul laporan tentang dompet perangkat keras Ledger yang telah dimodifikasi.
Perusahaan juga telah memeriksa empat perangkat Trezor sebagai bagian dari investigasinya.
Tidak satu pun dari keempat perangkat tersebut menunjukkan tanda-tanda telah dimanipulasi.
Namun, perangkat Safe 5 yang dicurigai belum diperiksa, sehingga dugaan utama tersebut belum terjawab.
Insiden ini menyoroti pentingnya mengamankan perangkat keras mata uang kripto selama proses distribusi.
Bahkan dompet perangkat keras yang dirancang dengan baik pun dapat menghadapi risiko jika perangkat dimodifikasi secara fisik sebelum sampai ke pelanggan.
Untuk saat ini, Trezor mendesak pelanggan CryptoBilis yang mungkin terdampak agar memprioritaskan pemindahan aset mereka ke dompet yang dilindungi oleh seed pemulihan baru.
Perusahaan belum mengonfirmasi adanya serangan yang berhasil terkait perangkat Safe 5 yang dicurigai, dan investigasinya masih berlangsung.