硬件钱包也可能被动手脚:Trezor警告CryptoBilis买家尽快换新助记词(北京时间10月30日下午)
今天下午加密圈新出的一条安全提醒,不是交易所、是硬件钱包本身:Trezor的安全团队收到一份负责任披露,称一台经东南亚经销商CryptoBilis卖出的Safe 5疑似被植入了硬件木马。如果你是从这个渠道买的设备,这条值得认真看一下——但先把限定条件说清楚,避免以讹传讹。
事实部分是这样的。涉事设备是2026年8月经Tokopedia从CryptoBilis购入的一台Safe 5,披露于10月28日送达Trezor安全团队。据披露描述,设备主板与屏幕之间多了一块附加电路板,带蜂窝模块和天线,声称能在设备通电时读取屏幕显示内容(包括助记词),并通过移动网络向外传输。Trezor的建议很明确:2026年3月以来经CryptoBilis购入任何型号设备的用户,尽快把资产转移到一个全新助记词的钱包里,不要把旧助记词恢复到另一台设备上(助记词一旦泄露,换设备不换助记词等于没换),符合条件的用户可联系官方申请替换设备。CryptoBilis已于10月9日被Trezor从官方授权经销商名单中移除,此前该经销商还曾涉及售卖被篡改的Ledger设备。
但这条也有三个硬限定,必须同时讲。第一,Trezor至今没有拿到这台涉事设备做实验室验证,所谓“可信”是基于用户描述和视频沟通作出的预警判断,不是已实锤的检测结论。第二,Trezor表示至今没有收到CryptoBilis买家报告的相关资金损失,另有4台送检的CryptoBilis设备未发现篡改迹象。第三,范围不是所有Trezor用户,只针对CryptoBilis这一渠道、2026年3月以来的购买,官网等官方渠道买家不在本次警告范围内。
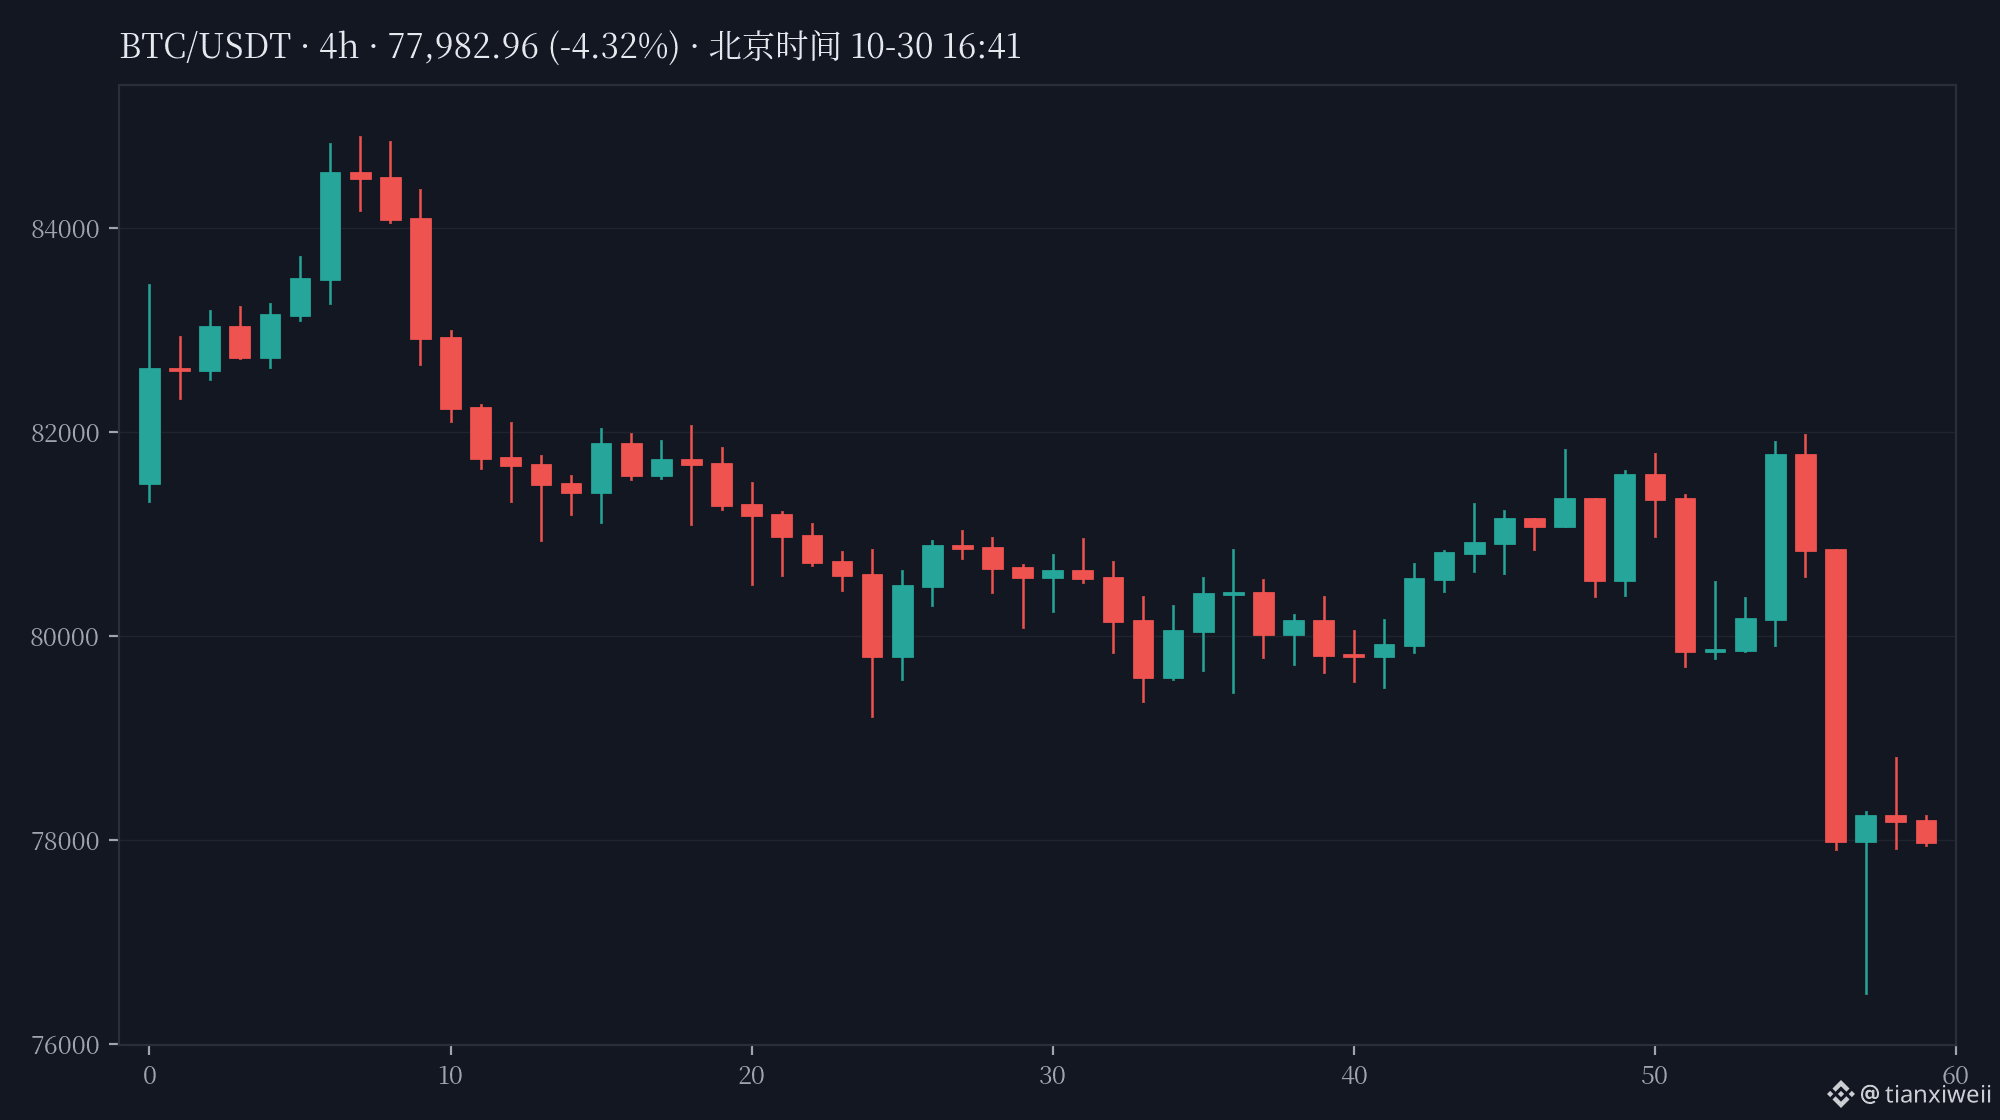
行情快照(发前双信源核对,16:40,币安现货/OKX永续偏差≤0.06%):$BTC 约78,020美元(24h -2.51%)。这条安全提醒本身不由行情驱动,附图仅作背景。
我的看法:硬件钱包的安全不只看“助记词离线保存”这一句,买设备的渠道本身就是供应链的一环。经销商一旦脱离官方授权名单,设备在到你手里之前经历过什么就没人能保证了,这次的教训是——省事走第三方渠道,省下的可能是最不该省的那一环。
风险提示:植入机制目前未经实验室验证、暂无资金损失报告,以上为Trezor官方预警与多家媒体报道的整理,不构成投资建议;如你确为相关渠道买家,请以Trezor官方公告为准操作,警惕任何借机索要助记词的“客服”链接。
你买硬件钱包是走官网还是经销商?买之前会去查授权经销商名单吗?
#Trezor #硬件钱包 #安全提醒