US$6,3 miliar Binance dicuri, petunjuk tentang penyerang mulai terungkap: TRM dengan keyakinan tinggi mengaitkannya dengan TraderTraitor dari Korea Utara (rangkuman 30 Oktober pukul 13.51 waktu Beijing)
Setelah mengikuti insiden keamanan Binance selama sehari penuh, sore ini akhirnya satu bagian paling penting dari teka-teki terungkap: siapa kemungkinan pelakunya. Perlu dicatat, ini bukan kesimpulan resmi Binance—hingga kini Binance belum menyebut nama penyerang mana pun, dan kesimpulan awal resminya masih sebatas “dugaan laptop insinyur DevOps diretas, tanpa bukti kebocoran kunci privat”. Dalam gelombang informasi hari ini, tiga penyelidik independen menyampaikan penilaian yang sejalan.
Berikut penilaian ketiganya. Bobot masing-masing berbeda, jadi jangan diringkas seolah-olah sama. TRM Labs menyampaikan klaim paling tegas di blog resminya: berdasarkan intelijen on-chain dan off-chain, mereka dengan “keyakinan tinggi” mengaitkan serangan ini dengan kelompok peretas elite Korea Utara, TraderTraitor. TRM juga menyajikan statistik on-chain mereka sendiri: mulai sekitar pukul 20.05 UTC pada 29 Oktober, dalam kurun sekitar 20 menit, penyerang memindahkan sekitar US$6,36 miliar dari dompet Binance di 10 blockchain—sekitar empat kali lipat dari kasus Bybit senilai US$1,5 miliar pada Februari tahun ini. Penilaian Jonathan Levin, CEO bersama Chainalysis, menggunakan istilah “kemungkinan besar” (likely): ia memperkirakan nilai yang dicuri sekitar US$6,4 miliar, sedikit lebih tinggi dari perkiraan resmi Binance sekitar US$6,3 miliar, dengan alasan adanya keterkaitan dengan kasus-kasus sebelumnya. Rangkaian bukti detektif on-chain ZachXBT paling spesifik: dana curian dari Binance dicampur di alamat yang sama, 0x151…eb7, setelah dana curian Bitget senilai sekitar US$388 juta sebelumnya masuk melalui THORChain—hal ini “mengarah pada penyerang yang sama”. Kasus Bitget sebelumnya juga telah dikaitkan dengan TraderTraitor yang berhubungan dengan Korea Utara, dan memiliki keterkaitan dengan kasus-kasus seperti Kelp DAO.
Mengapa kabar ini layak dibuatkan unggahan tersendiri, alih-alih menunggu pernyataan resmi? Karena kabar ini mengubah penilaian tentang tingkat kesulitan untuk memulihkan dana tersebut. Menurut perhitungan TRM, penyerang saat ini masih memegang aset senilai sekitar US$2,4 miliar yang tidak dapat dibekukan oleh penerbit—termasuk lebih dari 420.000 $ETH dan 18.270 $BTC . $BTC tersebut telah dipecah ke dalam 19 dompet (kebanyakan dalam rangkaian pemecahan berisi 1.000 koin), dan tidak ada penerbit yang dapat membekukannya seperti membekukan stablecoin. Angka resmi sekitar US$3 miliar yang telah dibekukan masih sama seperti sebelumnya; belum ada revisi naik dalam gelombang informasi kali ini. Penarikan masih belum dipulihkan, Alpha masih ditangguhkan, dan tinjauan teknis lengkap belum diterbitkan—semua ini belum berubah. Jangan mengira proses pemulihan juga mengalami kemajuan hanya karena atribusi pelaku sudah muncul.
Ada pula perbedaan penilaian yang perlu dibahas tersendiri dan jangan diabaikan: penilaian TRM tentang jalur serangan tidak sepenuhnya sejalan dengan kesimpulan awal Binance. TRM menilai bahwa dompet di beberapa blockchain menghasilkan tanda tangan yang valid dalam rentang waktu yang sama. Penjelasan yang paling mungkin, menurut mereka, adalah penyerang memperoleh kemampuan untuk menandatangani transaksi lintas blockchain melalui sistem penandatanganan dompet panas Binance. Sementara itu, penjelasan awal Binance menyebut satu laptop diretas dan digunakan untuk masuk ke kontainer layanan. Belum ada tinjauan teknis lengkap yang membuktikan salah satu dari kedua penilaian ini. Keduanya hanya dapat disajikan berdampingan dalam tulisan ini; kita tidak boleh menyimpulkan atas nama pihak resmi.
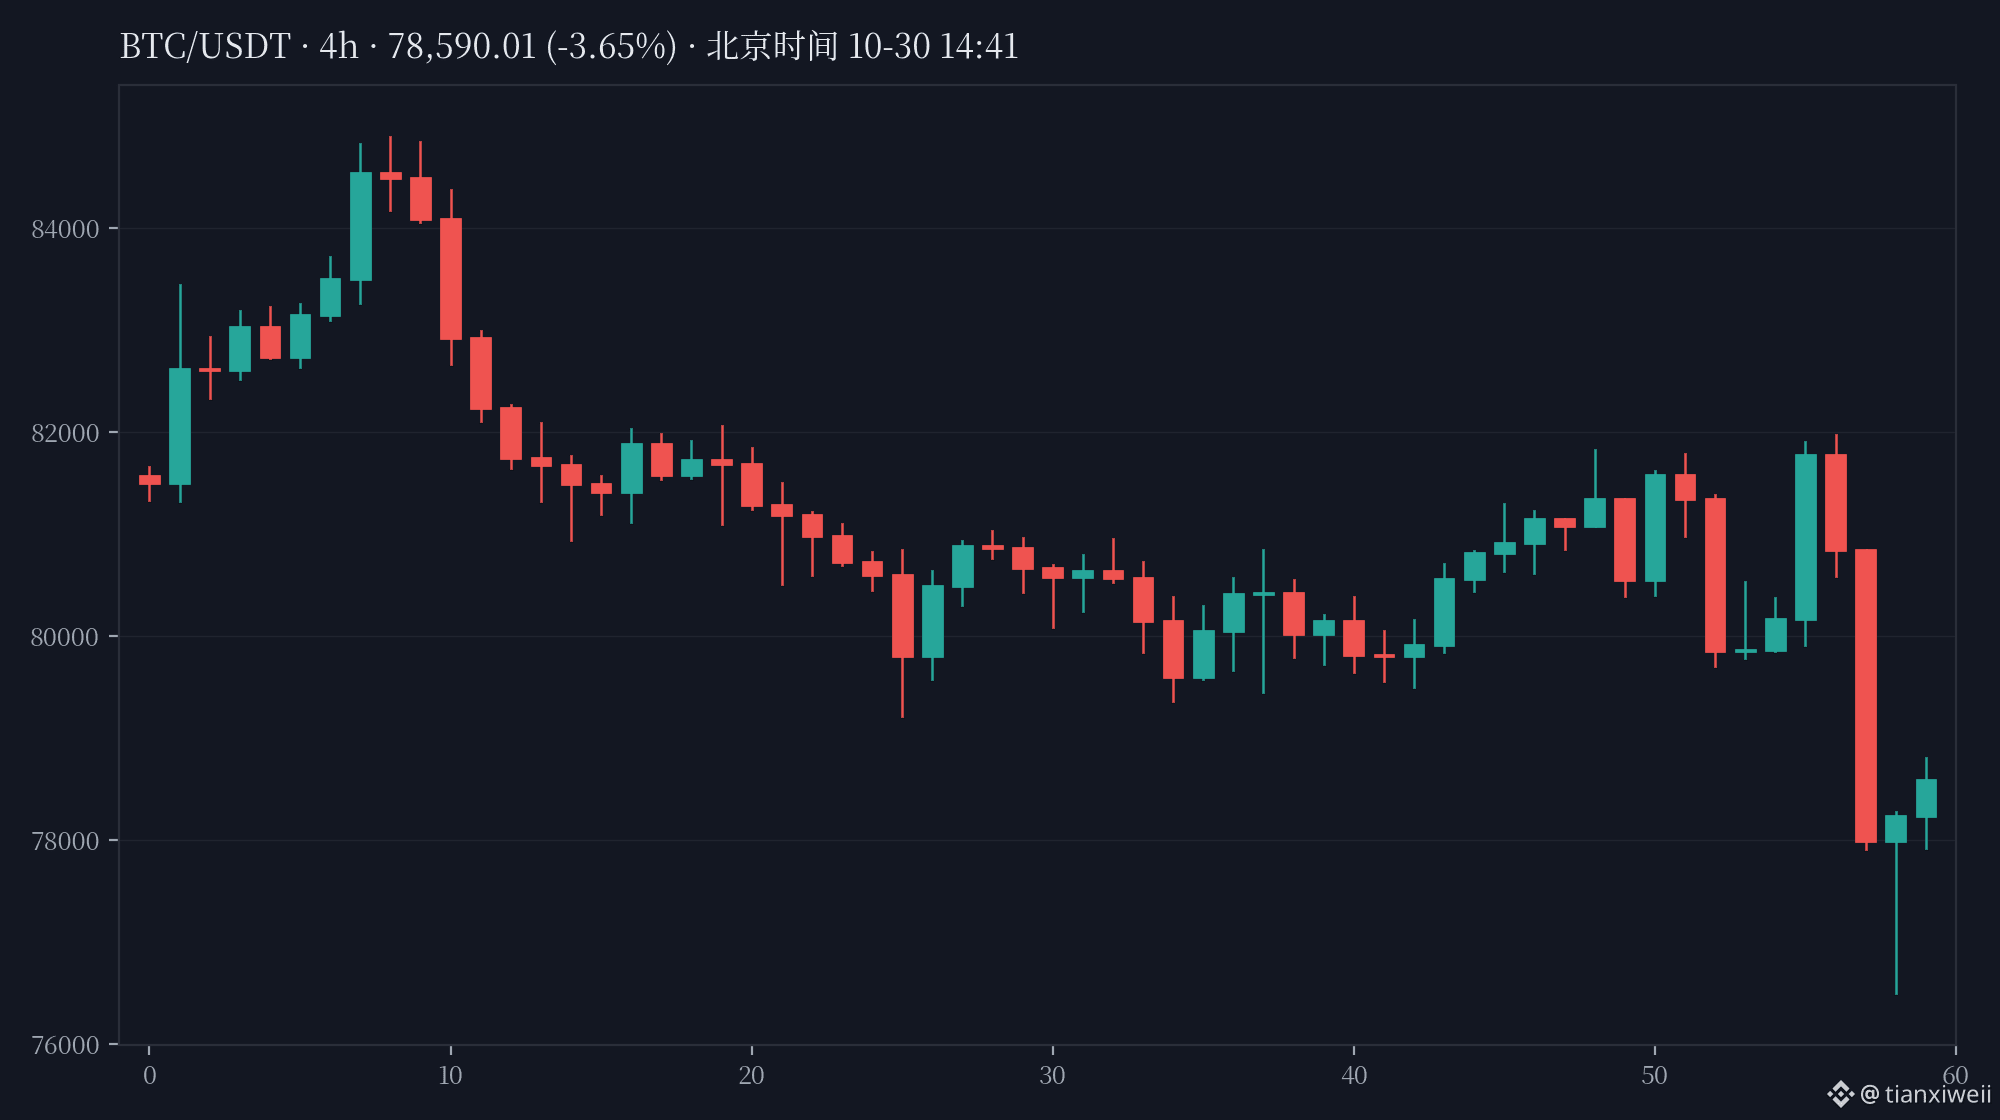
Cuplikan pasar (dua sumber diperiksa sebelum publikasi, pukul 14.40, selisih Binance Spot/OKX Perpetual ≤0,12%): $BTC sekitar US$78.638 (24 jam -1,79%), $ETH sekitar US$2.251 (-2,80%), $BNB sekitar US$716,05 (terendah 24 jam US$680). Dibandingkan cuplikan unggahan pukul 12.38 ($BTC 78,310、$ETH 2,246、$BNB 717.68), $BTC dan $ETH sedikit pulih, sementara $BNB relatif stabil—berita atribusi ini tidak langsung mengubah arah pasar.
Pandangan saya: begitu atribusi mengarah pada organisasi yang disponsori negara, kasus ini bukan lagi sekadar “bursa diretas, bursa mengganti kerugian”. Proses pembekuan, pemulihan dana, dan kepatuhan terhadap sanksi kemungkinan akan berlangsung lebih lama. Namun, bagi pengguna biasa, yang benar-benar perlu ditunggu adalah dua hal: kapan gelombang pertama penarikan dibuka, dan bagaimana hasil tinjauan lengkapnya. Sebelum itu, percayai hanya kanal resmi dan jangan mengeklik tautan apa pun yang mengaku sebagai “pendaftaran klaim ganti rugi” atau “pemulihan penarikan”.
Peringatan risiko: Semua informasi di atas merupakan rangkuman penyelidikan lembaga dan pemberitaan media yang tersedia untuk publik. Atribusi ini masih merupakan penilaian pihak ketiga, bukan kesimpulan resmi Binance, dan belum dikonfirmasi pemerintah. Informasi ini bukan saran investasi; penilaian tersebut masih dapat diperbarui atau dikoreksi oleh pernyataan resmi selanjutnya.
Menurut Anda, apakah Binance akan secara resmi menyebut penyerang dalam tinjauan lengkapnya, atau akan terus menggunakan istilah “penyelidikan awal”?
#Binance #安全事件 #黑客归因 #热钱包