#两地址约12.8亿枚USDT遭冻结
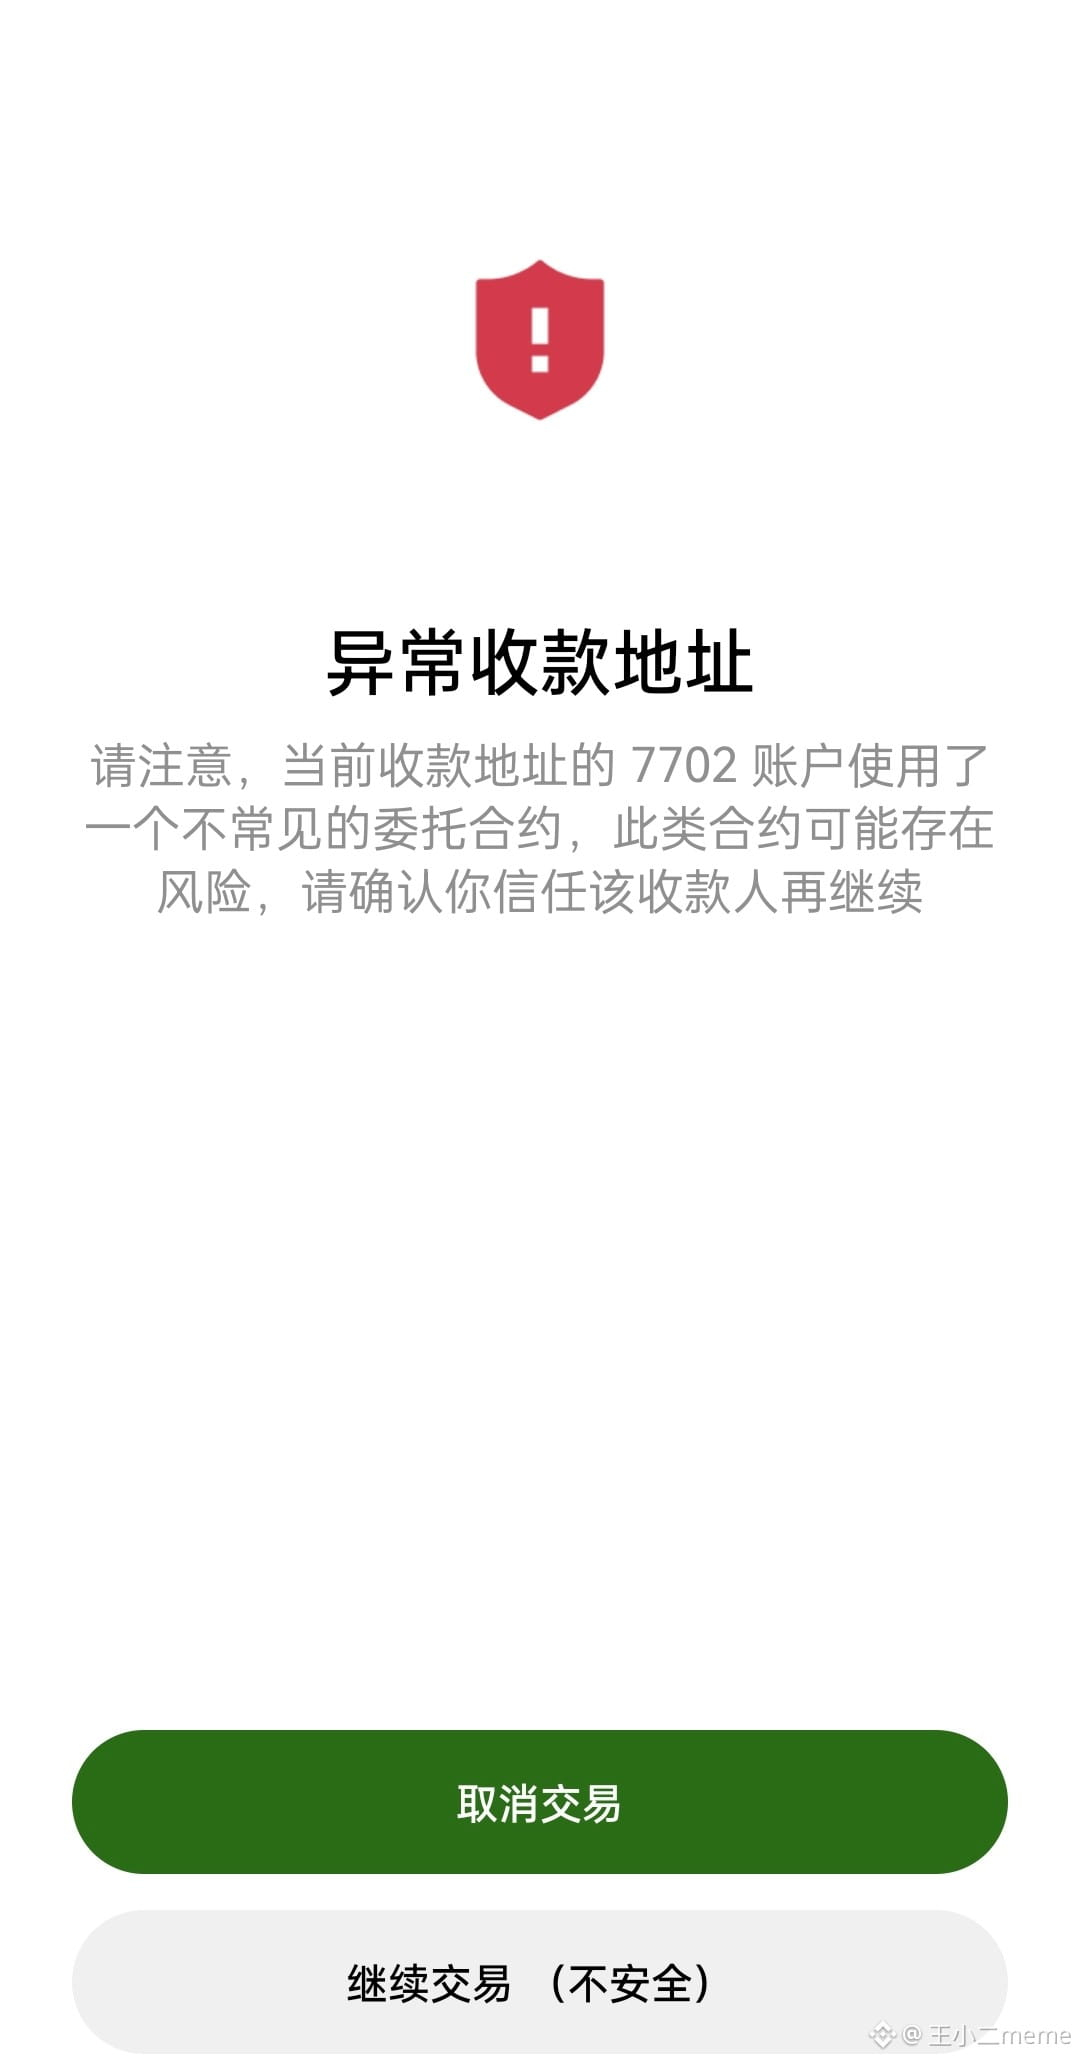
Segera periksa alamat kalian. Seperti pada gambar 1, kalau transfer BNB sembarangan dari dompet web OKX lalu muncul EIP‑7702, set code, atau delegation, langsung jangan gunakan lagi dan pindahkan aset berharga di dalamnya ke dompet baru. Dompet panas tetap tidak aman meski tidak ada otorisasi, kunci privat tidak bocor, atau frasa pemulihan tidak diketahui orang lain. Mekanismenya adalah, setelah bertransaksi menggunakan dompet panas, tanpa disadari kalian mungkin telah memberikan otorisasi kepada kontrak delegasi 7702. Bagaimanapun, Lao Xu dari OKX memang berlatar belakang teknis.
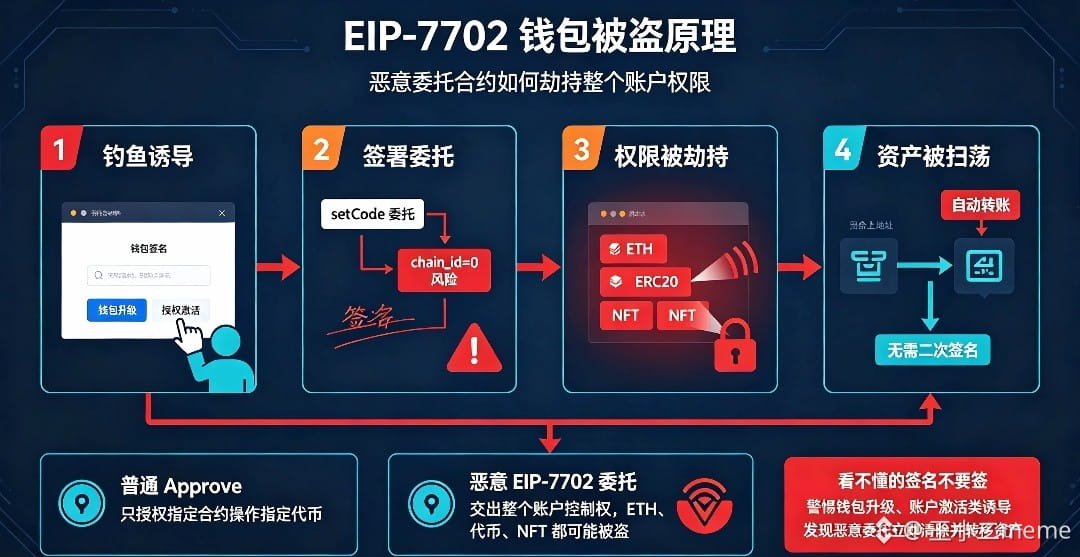
Jangan sembarangan memperbarui dompet panas. Penipu menyamar dengan kedok「Pembaruan dompet|Gas gratis|Aktivasi akun|Dompet AI」dan meminta tanda tangan delegasi EIP‑7702. Begitu tanda tangan berhasil, dompet akan ditautkan ke kontrak penguras yang dibuat peretas. Begitu ada koin masuk ke dompet, koin itu otomatis dipindahkan tanpa perlu meminta tanda tangan kedua darimu. Pencurian berlangsung diam-diam, bahkan tanpa terasa.
Jika chain_id diatur ke 0 saat menandatangani transaksi, tanda tangan delegasi ini akan berlaku di semua chain EVM.
Jika satu chain terkena, aset di alamat tersebut pada semua chain, termasuk BSC, Polygon, dan ETH, ikut berisiko. Jika logika inisialisasi tidak ditangani dengan baik, orang lain dapat lebih dulu mengirimkan tanda tangan otorisasimu, membajak delegasimu, dan mengambil alih kendali akun.
Banyak dompet menampilkan notifikasi pop-up dengan sangat buruk. Pengguna awam tidak paham bahwa ini bukan transaksi biasa dan tidak menyadari bahwa ini adalah otorisasi delegasi tingkat akun, sehingga mudah keliru menandatanganinya.
Pengguna awam tidak bisa membedakan「tanda tangan biasa」dengan「tuple otorisasi EIP‑7702」, dan mengira hanya perlu mengonfirmasi pop-up sederhana, padahal mereka sudah terkena. Sekalipun kamu memiliki kunci privat, risikonya tetap ada jika delegasi belum dihapus.
Kamu tetap bisa menandatangani transaksi dengan kunci privat, tetapi logika kontrak delegasi akan diprioritaskan. Jika peretas sudah menyiapkan logika penguras otomatis, aset akunmu dapat dikuras secara otomatis. Risiko baru hilang setelah kamu menandatangani delegasi baru dengan alamat tujuan 0, untuk menghapus delegasi dan memutus tautannya.
Bahkan jika proyeknya resmi, bug pada kode kontrak delegasi dapat dimanfaatkan penyerang untuk mengambil alih akun dan mencuri aset.
Segera periksa alamat kalian. Seperti pada gambar 1, kalau transfer BNB sembarangan dari dompet web OKX lalu muncul EIP‑7702, set code, atau delegation, langsung jangan gunakan lagi dan pindahkan aset berharga di dalamnya ke dompet baru. Dompet panas tetap tidak aman meski tidak ada otorisasi, kunci privat tidak bocor, atau frasa pemulihan tidak diketahui orang lain. Mekanismenya adalah, setelah bertransaksi menggunakan dompet panas, tanpa disadari kalian mungkin telah memberikan otorisasi kepada kontrak delegasi 7702. Bagaimanapun, Lao Xu dari OKX memang berlatar belakang teknis.
Jangan sembarangan memperbarui dompet panas. Penipu menyamar dengan kedok「Pembaruan dompet|Gas gratis|Aktivasi akun|Dompet AI」dan meminta tanda tangan delegasi EIP‑7702. Begitu tanda tangan berhasil, dompet akan ditautkan ke kontrak penguras yang dibuat peretas. Begitu ada koin masuk ke dompet, koin itu otomatis dipindahkan tanpa perlu meminta tanda tangan kedua darimu. Pencurian berlangsung diam-diam, bahkan tanpa terasa.
Jika chain_id diatur ke 0 saat menandatangani transaksi, tanda tangan delegasi ini akan berlaku di semua chain EVM.
Jika satu chain terkena, aset di alamat tersebut pada semua chain, termasuk BSC, Polygon, dan ETH, ikut berisiko. Jika logika inisialisasi tidak ditangani dengan baik, orang lain dapat lebih dulu mengirimkan tanda tangan otorisasimu, membajak delegasimu, dan mengambil alih kendali akun.
Banyak dompet menampilkan notifikasi pop-up dengan sangat buruk. Pengguna awam tidak paham bahwa ini bukan transaksi biasa dan tidak menyadari bahwa ini adalah otorisasi delegasi tingkat akun, sehingga mudah keliru menandatanganinya.
Pengguna awam tidak bisa membedakan「tanda tangan biasa」dengan「tuple otorisasi EIP‑7702」, dan mengira hanya perlu mengonfirmasi pop-up sederhana, padahal mereka sudah terkena. Sekalipun kamu memiliki kunci privat, risikonya tetap ada jika delegasi belum dihapus.
Kamu tetap bisa menandatangani transaksi dengan kunci privat, tetapi logika kontrak delegasi akan diprioritaskan. Jika peretas sudah menyiapkan logika penguras otomatis, aset akunmu dapat dikuras secara otomatis. Risiko baru hilang setelah kamu menandatangani delegasi baru dengan alamat tujuan 0, untuk menghapus delegasi dan memutus tautannya.
Bahkan jika proyeknya resmi, bug pada kode kontrak delegasi dapat dimanfaatkan penyerang untuk mengambil alih akun dan mencuri aset.