
Saat bangun hari ini, saya melihat Binance diretas dengan skala terbesar dalam sejarah kripto, dan saya sangat terkejut. Di tengah keterkejutan itu, saya melihat langkah pemulihan dilakukan dengan cepat. Berbagai cara tersentralisasi, seperti pembekuan oleh Tether, digunakan untuk mengurangi sebagian besar kerugian. Sementara itu, dana di bagian terdesentralisasi, seperti yang berada di jaringan BTC dan ETH, untuk sementara belum dapat dipulihkan.
Jadi, apakah narasi desentralisasi masih punya masa depan? Mungkin kita bahkan tak sempat menunggu komputasi kuantum dan AI memberontak?
-
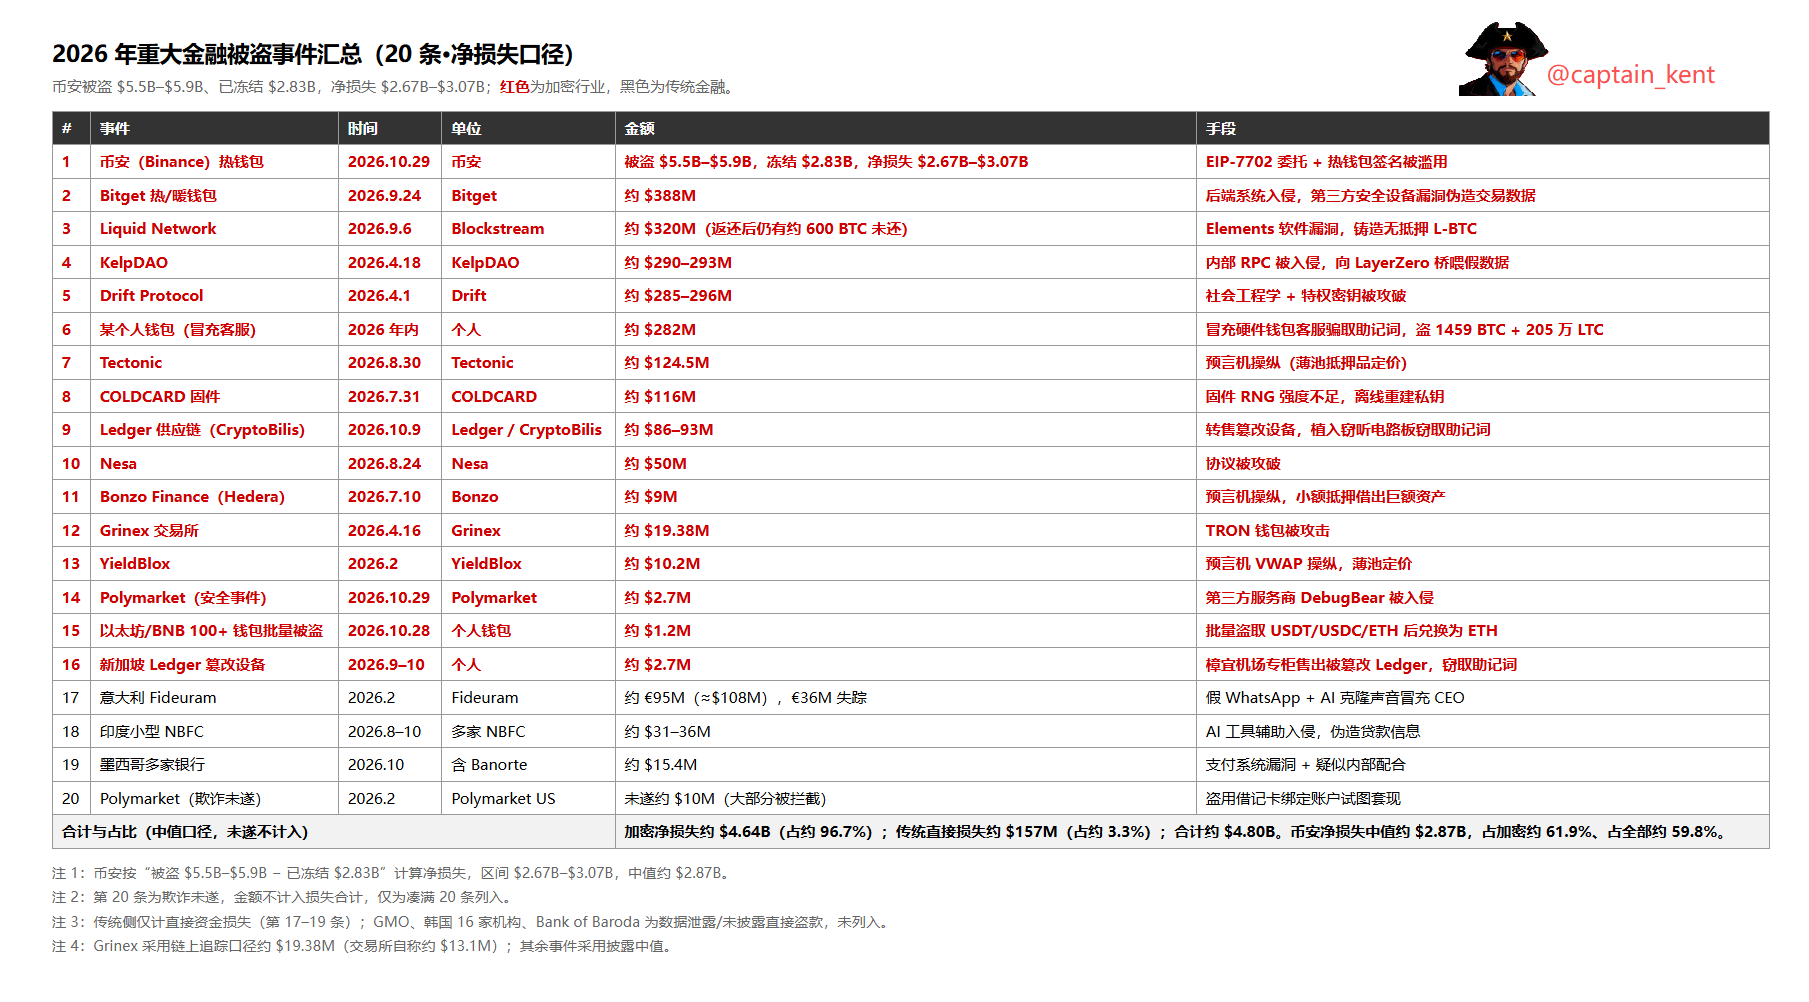
▶︎▶︎ Kapten telah menghitung 20 kasus peretasan terbesar di sektor keuangan sejak 2026, berdasarkan jumlah dana yang dicuri. Di antaranya:
Industri kripto:
Total 17 kasus, dengan jumlah dana yang dicuri sekitar $9.79 B atau sekitar 98.4% dari total. Setelah dana yang dibekukan atau berhasil dipulihkan dikeluarkan, kerugian bersih sekitar $6.69B, masih mencakup sekitar 97.7%.
Kasus Binance kali ini menyumbang porsi terbesar. Menurut statistik on-chain saat ini, total dana yang dicuri sekitar $5.9B atau sekitar 59.3% dari total dana yang dicuri. Sebanyak $2.83B telah dibekukan, sekitar 45.9% dari total kerugian bersih.
Terlihat bahwa langkah pemulihan proaktif Binance menurunkan angkanya sebesar 13.4%, dari 60% menjadi 45%.
Catatan: Metode pencurian di industri kripto terutama berpusat pada [sistem tanda tangan dan kunci privat] serta [sistem jembatan lintas rantai]. Yang pertama menentukan batas maksimum jumlah yang dapat dicuri, sedangkan yang kedua menentukan jumlah kasus pencurian.
- Industri tradisional:
Total 3 kasus, dengan jumlah dana yang dicuri sekitar $157M, hanya sekitar 1.6% dari total dana yang dicuri dan sekitar 2.3% dari total kerugian bersih.
Kasus Fideuram di Italia menyumbang sekitar 68.8% dari kerugian langsung di sektor tradisional, NBFC India sekitar 21.3%, dan bank Meksiko sekitar 9.8%.
Metode serangan utama meliputi penggunaan AI untuk memalsukan identitas dan suara eksekutif atau pengacara demi menipu pegawai agar melakukan transfer secara sukarela, mencuri kredensial untuk melewati kontrol risiko bisnis dan langsung melakukan transfer, serta memanfaatkan celah dalam proses pembayaran bersama bantuan orang dalam untuk mencairkan dana.
Catatan: Serangan terhadap keuangan tradisional bukan berupa pencurian langsung atas kendali dana seperti pencurian kunci privat, melainkan menipu orang yang memiliki wewenang atau menyalahgunakan kepercayaan sistem terhadap permintaan yang sah.
-
▶︎▶︎ Ketergantungan pada sentralisasi adalah bagian yang paling berbahaya!
Data di atas menunjukkan bahwa sebagian besar pencurian terjadi di industri kripto. Meski industri tradisional tersentralisasi, perlindungannya jauh lebih ketat. Sebaliknya, industri kripto memperlihatkan ketergantungan berlebihan pada sentralisasi dalam teknologi terdesentralisasi.
Ketergantungan pada sentralisasi inilah yang paling enggan diakui dan paling sulit diperbaiki oleh seluruh industri kripto. Ini adalah fakta yang memalukan: industri telah berbicara tentang pengurangan kepercayaan selama lebih dari sepuluh tahun, tetapi hal itu belum benar-benar diwujudkan pada tingkat rekayasa.
Serangan selalu terjadi di lapisan rekayasa: verifikasi jembatan bergantung pada beberapa node RPC, frontend bergantung pada satu penyedia layanan cloud, dompet perangkat keras bergantung pada satu rantai pasokan lintas negara, dan dompet panas bursa bergantung pada sistem tanda tangan tersentralisasi.
- Misalnya KelpDAO:
Pengguna mengira mereka sedang menggunakan protokol staking likuid yang terdesentralisasi, padahal penyerang hanya menyusup ke salah satu node RPC internal protokol dan membuat node itu mengirimkan data palsu ke jembatan LayerZero. Jembatan tersebut pun menjalankan logikanya dengan patuh: memverifikasi lalu melepaskan aset. Selama proses itu, tidak ada satu pun komponen terdesentralisasi yang berkhianat. Masalahnya ada pada sumber masukan yang dikendalikan secara tersentralisasi.
Jadi, mereka tidak perlu membobol teknologi terdesentralisasi. Mereka hanya perlu membobol pintu masuk tersentralisasi yang dipercaya oleh teknologi terdesentralisasi tersebut.
- Contoh lainnya, Binance:
EIP-7702 sendiri adalah fitur pada lapisan protokol, bukan kerentanan. Penandatanganan oleh dompet panas juga merupakan praktik standar, bukan cacat. Namun, ketika keduanya digabungkan dalam sistem tanda tangan sebuah bursa tersentralisasi, penyerang mendapat peluang: dengan membobol sistem tersentralisasi lalu memanfaatkan protokol terdesentralisasi, mereka dapat menguras dana senilai miliaran dolar hanya dalam hitungan jam.
Di sini, peningkatan abstraksi EIP-7702 benar-benar terlalu mengabaikan keamanan. Meningkatkan fleksibilitas dengan mengorbankan keamanan sangat berbahaya, dan hal ini juga memungkinkan serangan AOE kali ini berjalan lancar.
Namun, yang berhasil dibobol tetaplah bagian yang tersentralisasi. Industri pun terjebak dalam dilema struktural: semakin ingin menggunakan teknologi terdesentralisasi untuk memperbesar skala aset dan komposabilitas, semakin bergantung pula pada komponen tersentralisasi—padahal komponen-komponen ini justru berada di luar jangkauan tata kelola on-chain.
-
▶︎▶︎ Beberapa pemikiran ke depan tentang ketergantungan pada sentralisasi!
1. Bisakah ketergantungan pada sentralisasi diaudit dan standar industri ditetapkan?
Bisakah setiap protokol terdesentralisasi mencantumkan dengan jelas daftar ketergantungan tersentralisasinya, seperti RPC mana yang digunakan, penyedia oracle mana, penyedia layanan frontend mana, dan rantai pasokan perangkat keras mana, lalu melakukan verifikasi silang terhadap ketergantungan tersebut dari berbagai sumber?
Standar industri juga dapat dibangun melalui daftar pertanggungjawaban. Kita bahkan bisa membentuk asosiasi industri semacam ini. Mengapa kita bekerja sendiri-sendiri dan enggan berbagi?
2. Bisakah sistem tanda tangan dan kunci ditingkatkan agar tidak dapat ditipu?
Binance dan BG sama-sama diserang melalui otorisasi yang diperoleh dengan menipu korban. Jadi, di setiap tahap sebelum penandatanganan—seperti sumber data transaksi, integritas perangkat, dan keaslian permintaan otorisasi—bisakah kita membangun rantai kepercayaan yang dapat diverifikasi?
Selain itu, bisakah peningkatan abstraksi seperti EIP-7702 disertai pembatasan yang sesuai dan batas keamanan yang diawasi ketat? Jika tidak, benda ini benar-benar seperti senjata nuklir: jika digunakan dengan benar, menghasilkan energi; jika salah digunakan, ledakan nuklir!
3. Haruskah industri beralih dari narasi sentralisasi yang dapat diverifikasi ke narasi sentralisasi yang mengutamakan keamanan?
Teknologi terdesentralisasi itu sendiri tidak salah, tetapi ketergantungan pada sentralisasi di lapisan rekayasa telah diabaikan. Dalam proyek-proyek yang diretas tahun ini, kelemahan teknologi terdesentralisasi itu sendiri hanya menyebabkan sekitar 10–20% kerugian, sedangkan ketergantungan pada sentralisasi menyebabkan sebagian besar kerugian.
Jika seluruh industri masih belum sepakat untuk meningkatkan narasi tata kelola dari sekadar dapat diverifikasi menjadi mengutamakan keamanan, menurut saya kita tak perlu menunggu komputasi kuantum atau AI memberontak. Masalah rekayasa yang tampak menarik tetapi mematikan ini saja bisa menghancurkan industri ini sepenuhnya dalam satu atau dua tahun.
-
Pada akhirnya, menurut saya kita harus memperlakukan setiap ketergantungan tersentralisasi sebagai permukaan serangan, memverifikasi setiap otorisasi tanda tangan sebagai batas kepercayaan, dan membatasi setiap rantai pasokan off-chain sebagai objek tata kelola.
Dengan begitu, barulah teknologi terdesentralisasi layak membicarakan masa depan. Jika tidak, narasi sebesar apa pun tak akan mampu menahan serangan berikutnya dari pasukan siber Jenderal Kim.
Jika peningkatan industri tidak segera dilakukan, skala serangan kali ini mungkin bukan titik tertinggi industri, melainkan titik awalnya!