



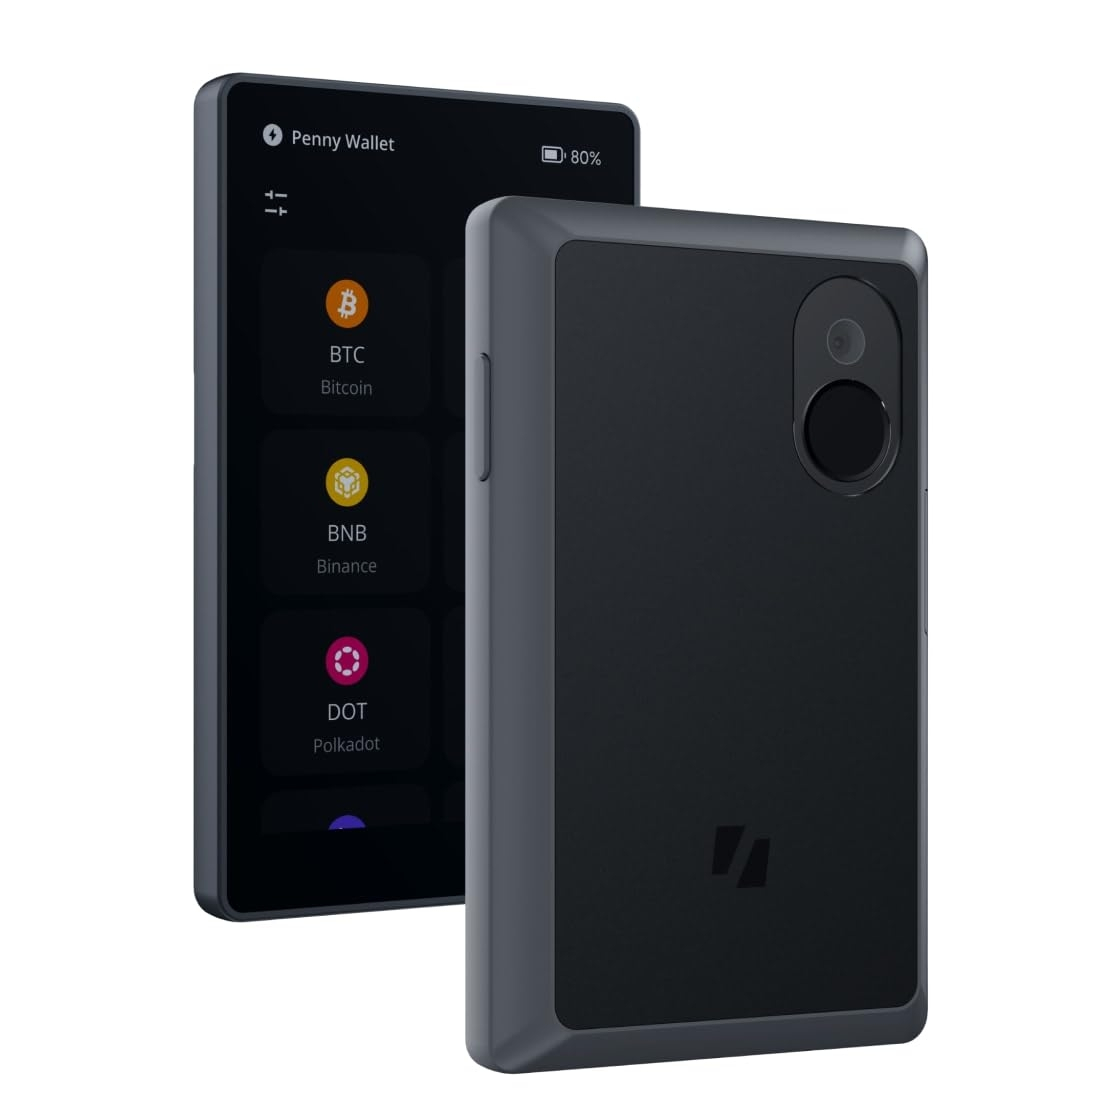
Keystone mengatakan para penyerang mencuri kunci WebAuth mereka, yang berpotensi memungkinkan dompet perangkat keras palsu lolos pemeriksaan autentikasi resmi perusahaan.
Berikut yang terjadi:
▪️ Kebocoran terdeteksi pada 20 Oktober 2026 melalui alat pemantauan pihak ketiga.
▪️ Kunci yang disusupi tertanam saat proses produksi dan tidak dapat dihapus atau diganti.
▪️ 18.835 dompet yang tersedia akan dimusnahkan. Pengiriman ditangguhkan, dan penjualan akan beralih ke sistem prapesan hingga kunci baru siap.
▪️ Data 25.964 pelanggan terekspos, termasuk nama, alamat email, nomor telepon, dan alamat pengiriman.
▪️ Keystone menyatakan bahwa frasa seed, kunci privat, dan informasi pembayaran tidak terdampak.
🔐 MASALAH YANG LEBIH BESAR?
Dompet perangkat keras dapat melindungi kunci privat Anda, tetapi bagaimana Anda tahu bahwa perangkat itu sendiri asli?
Jika sistem autentikasi dapat diretas, pemeriksaan perangkat yang berhasil mungkin tidak lagi memberikan jaminan yang sama.
Bagi siapa pun yang menyimpan $BTC atau kripto lainnya secara offline, ini adalah pengingat bahwa keamanan penyimpanan mandiri dimulai bahkan sebelum Anda menyimpan koin pertama.
Dompet Anda hanya seaman langkah-langkah keamanan yang melindunginya.
💬 Apakah Anda masih akan memercayai dompet perangkat keras jika kunci autentikasinya diretas?